
 pptx704/domainim
高速かつ包括的な組織ネットワークスキャンツール

機能 • インストール • 使い方 • コントリビューション • 補足事項
Domainimは、組織のネットワークスキャン向けの高速なドメイン偵察ツールです。本ツールは、OSINT、ブルートフォース、DNS解決などの手法を用いて、組織の構造の概要を提供することを目的としています。
現在の機能 (v1.4.0)-
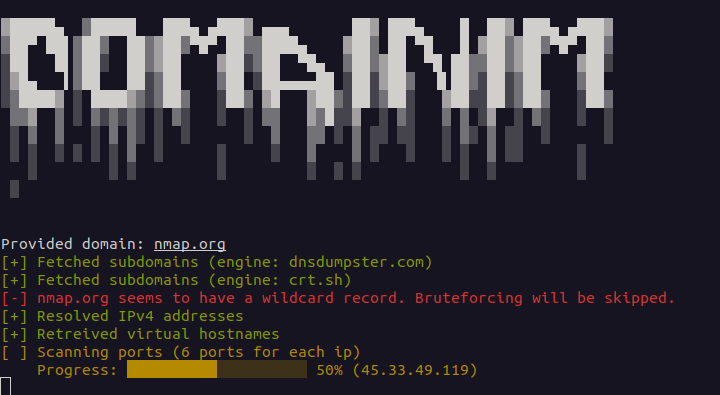
バーチャルホスト名の列挙
逆引きDNSルックアップ
ワイルドカードサブドメイン (IPv4およびIPv6) を検出します。ワイルドカードIPのみに解決されるパッシブな結果は、TLS証明書で確認されていない限り非表示になります。ブルートフォースは --force-brute で強制でき、その場合ワイルドカードIPのみに解決される結果は破棄されます
基本的なTCPポートスキャン
基本的なUDPポートスキャン (--udp-ports でオプトイン、root権限不要)
サブドメインを入力として受け付けます
複数ドメインの列挙。複数のドメインを引数またはファイル (--list | -i) で指定でき、順番に列挙されます
ディレクトリバスティング (--dir-wordlist でオプトイン)。ワードリストのパスが、検出されたすべてのサブドメインの http と https に対して、ソフト404フィルタリング付きでプローブされます。ディレクトリバスティングを参照してください
結果をJSONファイルにエクスポート
本プロジェクトは Sublist3r にインスパイアされています。ポートスキャナモジュールは NimScan に大きく基づいています。
このリポジトリはソースからビルドできます-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
または、リリースページからバイナリをダウンロードするだけでも構いません。バイナリはDebianベースのシステムでのみテストされていることにご注意ください。
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... は列挙対象の1つ以上のドメインです。それぞれサブドメインにすることもできます。複数ドメインを参照してください。--list | -i は対象ドメインを記述したファイルへのパスです。複数ドメインを参照してください。値は --list=<filename> または -i:<filename> の形式で指定してください。スペースを挟んだ --list <filename> は動作しません。--ports | -p はスキャンするポートの文字列指定です。以下のいずれかを指定できます-
all - すべてのポートをスキャン (1-65535)none - ポートスキャンをスキップ (デフォルト)t<n> - 最も一般的な上位 n 個のポートをスキャン (nmap と同じ)。つまり t100 は上位 100 ポートをスキャンします。最大値は 5000 です。n が 5000 より大きい場合は 5000 に設定されます。80 はポート 80 をスキャンします80-100 はポート 80 から 100 をスキャンします80,443,8080 はポート 80、443、8080 をスキャンします80,443,8080-8090,t500 はポート 80、443、8080 から 8090、および上位 500 ポートをスキャンします--udp-ports はスキャンする UDP ポートの文字列指定です。--ports と同じ文法 (all、none、t<n>、単一値、範囲値、カンマ区切り値、および組み合わせ) を使用します。UDP スキャンは、このオプションで少なくとも1つのポートが指定されない限り無効です。--ports は TCP 専用のままで、UDP を有効化することはありません。t<n> は TCP スキャンと同じ上位ポートリストを使用し、これは TCP の人気順に並んでいることに注意してください。つまり
--udp-ports=53 は UDP ポート 53 をスキャンします--udp-ports=53,123,161 は UDP ポート 53、123、161 をスキャンします--udp-ports=1-1024 は UDP ポート 1 から 1024 をスキャンします--udp-ports=t100 は上位 100 ポートを UDP としてスキャンします--ports=80,443 --udp-ports=53,t20 は TCP ポート 80 と 443、および UDP ポート 53 と上位 20 ポートをスキャンします--dns | -d は DNS サーバーのアドレスです。有効な IPv4 アドレスである必要があり、オプションでポート番号を含めることができます-
a.b.c.d - a.b.c.d のポート 53 の DNS サーバーを使用a.b.c.d#n - a.b.c.d のポート n の DNS サーバーを使用--wordlist | -l - ワードリストファイルへのパス。サブドメインのブルートフォースに使用されます。ファイルが無効な場合、ブルートフォースはスキップされます。空行および # で始まる行は無視されます。ワードリストは SecLists から入手できます。ワードリストはリリースページでも提供されています。--force-brute | -f - ワイルドカードレコードが見つかった場合でもブルートフォースを実行します。ワイルドカード IP のみに解決されるサブドメインは破棄されます。--rps | -r - ブルートフォース中に1秒あたりに行うリクエスト数。デフォルト値は 1024 req/s です。DNS クエリはバッチで行われ、前のバッチが完了した後にのみ次のバッチが行われることに注意してください。クエリはレート制限される可能性があるため、値を増やしても常に高速な結果が保証されるわけではありません。--dir-wordlist、--dir-status、--dir-rps、--dir-concurrency - ディレクトリバスティング。--dir-wordlist が指定されない限り無効です。ディレクトリバスティングを参照してください。--out | -o - 出力ファイルへのパス。出力は JSON 形式で保存されます。ファイル名は .json で終わる必要があります。例
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10ヘルプメニューは ./domainim --help または ./domainim -h を使用してアクセスできます。
Usage:
    domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
    domainim (-h | --help)

Options:
    -h, --help              Show this screen.
    -i, --list              File with target domains, one per line. Blank lines and lines starting with `#` are ignored.
                            Combines with domains given as arguments. Duplicates are removed.
    -p, --ports             Ports to scan. [default: `none`]
                            Can be `all`, `none`, `t<n>`, single value, range value, combination
    --udp-ports             UDP ports to scan. Same format as --ports. [default: `none`]
                            Replies are reported as open, silence as open|filtered.
    -l, --wordlist          Wordlist for subdomain bruteforcing. Bruteforcing is skipped for invalid file.
    -f, --force-brute       Bruteforce even if a wildcard record is found. Results resolving only to wildcard IPs are discarded.
    -d, --dns               IP and Port for DNS Resolver. Should be a valid IPv4 with an optional port [default: system default]
    -r, --rps               DNS queries to be made per second [default: 1024 req/s]
    --dir-wordlist          Wordlist of paths for directory busting on http and https of every resolved subdomain. Enables the feature.
    --dir-status            Status codes to report, a list of values and ranges [default: `200,204,301,302,307,308,401,403`]
    --dir-rps               Directory busting requests to be made per second [default: 50 req/s]
    --dir-concurrency       Directory busting requests in flight at once [default: 20]
    -o, --out               JSON file where the output will be saved. Filename must end with `.json`

Examples:
    domainim domainim.com --ports=80 --udp-ports=53,123
    domainim domainim.com domainim.org --list=targets.txt
    domainim domainim.com -p:t500 -l:wordlist.txt --dns:1.1.1.1#53 --out=results.json
    domainim domainim.com --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10
    domainim sub.domainim.com --ports=all --dns:8.8.8.8 -l:wordlist.txt -r:1500 -f -o:results.json
単一ドメインの結果に対する JSON スキーマは次のとおりです(複数ドメインの場合は複数ドメインを参照)-






