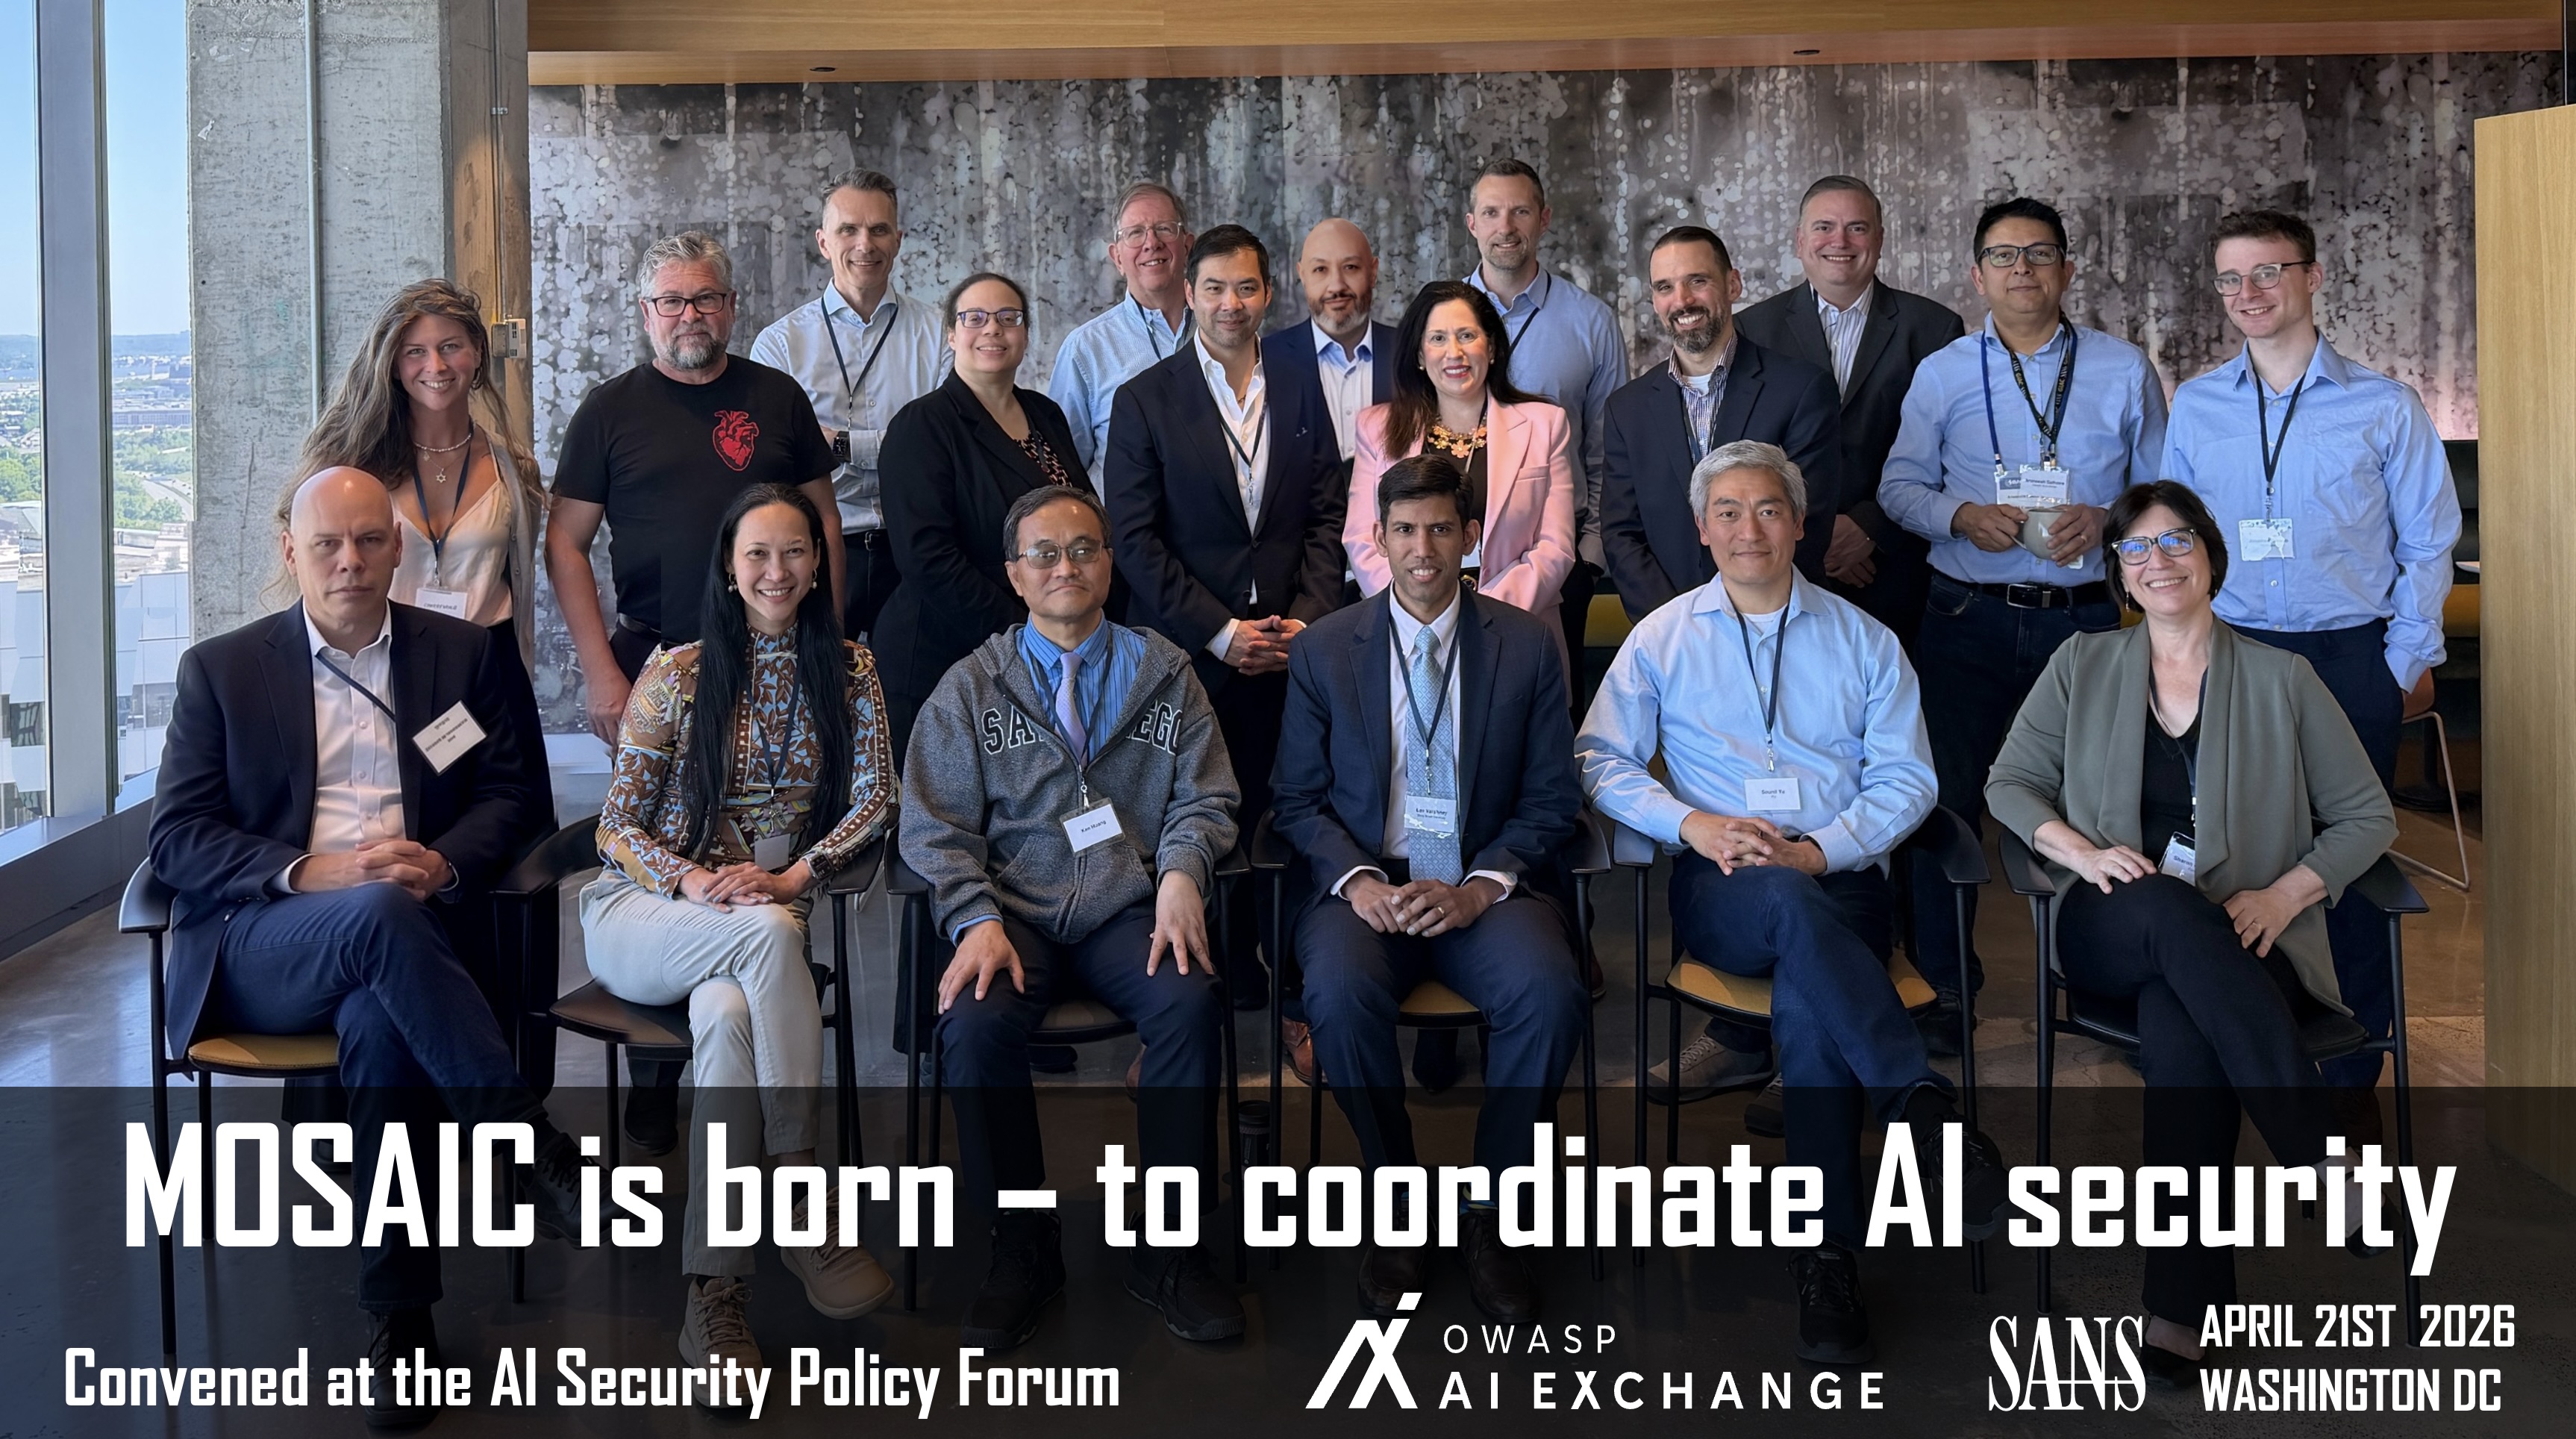


MOSAICは、AIセキュリティ標準およびガイドラインを作成する組織のための調整構造を提供し、不整合、重複作業、方向性のずれ、およびギャップを削減します。 最終目標は、標準とガイドラインの状況が、私たちがますますあらゆるものに接続し、機密データを委ねているAIシステムを保護および監督するための明確な指針を提供できるようにすることです。
MOSAICメンバー組織を参照してください。
ロードマップを参照してください。
憲章を参照してください。
MOSAICstandards.orgを参照してください。
詳細については、このLinkedIn投稿および立ち上げ会議の議事録を参照してください。
参加するには:貢献ガイドを参照してください。ディスカッションはこちらで見つけることができます。
読むには:このREADME、docsフォルダ、またはウェブサイトを参照してください。
ユーザーの種類:
AIの可能性は、組織にAIをあらゆるものに接続し、機密データを委ねることを促しています。業界全体で、この探求は急速に進んでいます。
同時に、AIは新たなリスクをもたらします。システムは既存および新規の種類の攻撃に対して脆弱であり、これらには特定の対策が必要です。多くの組織はまだこれに対する準備ができていません。その結果、AIシステムは急速に敵対者にとって魅力的な標的になりつつあります。
これはすでに増加するインシデントで見られます。リスクが現実のものとなると、イノベーションは減速します:プロジェクトは一時停止され、設計は見直され、インシデント対応と復旧に多大な労力が費やされます。最初は速く見えたものが、後で遅延につながることがよくあります。
実践的なガイダンスへの明確なニーズがあります:AI固有の脅威を特定する方法と、それに対して何をすべきか。これは複雑である必要はありません。正しく行われれば、手戻りを防ぎ、不確実性を減らすことで、実際に開発を加速します。
今日、多くのイニシアチブがそのようなガイダンスに取り組んでいます。しかし、状況は断片化しています。実務者は複数のフレームワーク、重複する推奨事項、一貫性のない用語に直面しています。各イニシアチブには強みがありますが、盲点もあります。
結果は混乱です。チームは何に従うべきか決めるのに苦労し、互換性のないアプローチを組み合わせたり、完全に離脱して希望に頼ったりしています。これは危険な立場であり、特に失敗が急速に拡大する可能性がある領域ではそうです。
AIのような急速に動く分野での強いリスク選好は理解できます。しかし、明確で整合の取れたセキュリティガイダンスなしで運用することは、計算されたリスクではなく、エクスポージャーです。AIは戦略的な探求を必要とします。
Mythos AI脆弱性発見システムなど、AI脆弱性発見における最近の進歩は、緊急性をさらに高めています。これらは、AIシステムの弱点が今やより速く、大規模に発見できることを示しています—しばしば開発者が気づく前に。これは攻撃者に有利にバランスを移し、エラーの余地を減らします。
これが調整が重要である理由です。イニシアチブ間で標準とガイダンスを整合させることで、断片化が減り、明確さが向上し、実務者に一貫した前進の道が与えられます。これにより、組織は制御を失うことなく迅速に動くことができます。
MOSAICと整合することは、MOSAICが調整メカニズムであるため、MOSAICメンバー内で行われる作業と整合することを意味します。
やるべきこと:
タクソノミーを整合させ、既存の作業を参照する優れた方法は、あなたの標準の要件をOpenCRE.orgの要件タクソノミーにリンクすることです。
AIは、LLMが長い文書を比較し、重複、ギャップ、および不一致を特定するのに強力であるため、整合をサポートする優れたツールになり得ます。OpenCREオープンソースプロジェクトでは、このプロセスをサポートし、MOSAICメンバーのコンテンツを解放するためのツールを開発しています。
最後に、標準の整合を成功させるには、定義上、犠牲と妥協が必要です。良い整合は通常、特定の長年の信念を手放し、「愛着のあるものを殺す」ことにつながります。時には、多大な労力を要したテキストの特定の部分を非推奨にし、代わりにその主題をカバーする別のソースを参照する方が良い場合があります。この時には痛みを伴うプロセスの結果は:維持する作業が減り、重要なコンテンツに集中でき、より多くの整合、実務者にとってより明確さ、したがって:より良い情報システム、より良い世界のために。
公開サイトはHugo静的サイト(マークダウンコンテンツ、共有レイアウト、static/assets/内のCSS)であり、GitHub ActionsからFirebase Hostingにデプロイされます。
website/content/*.md(マークダウンのみ)website/data/menu.yamlサイトはプライバシーに配慮したCookie不要のページビュー統計(https://mosaic.goatcounter.com)にGoatCounterを使用しています。個人データは収集されません。詳細はCONTRIBUTING.mdを参照してください。

