 nshalabi/attack-tools
MITRE ATT&CKのためのSQLiteリレーショナルデータモデルと、Red CanaryのATOMICテストおよびAPT3エミュレーションプランで強化された敵対者エミュレーション計画ツール。


MITRE™ ATT&CK™ フレームワークを扱うためのユーティリティ集です。リレーショナルデータモデルと敵対者エミュレーション計画ツールを含みます。
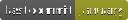
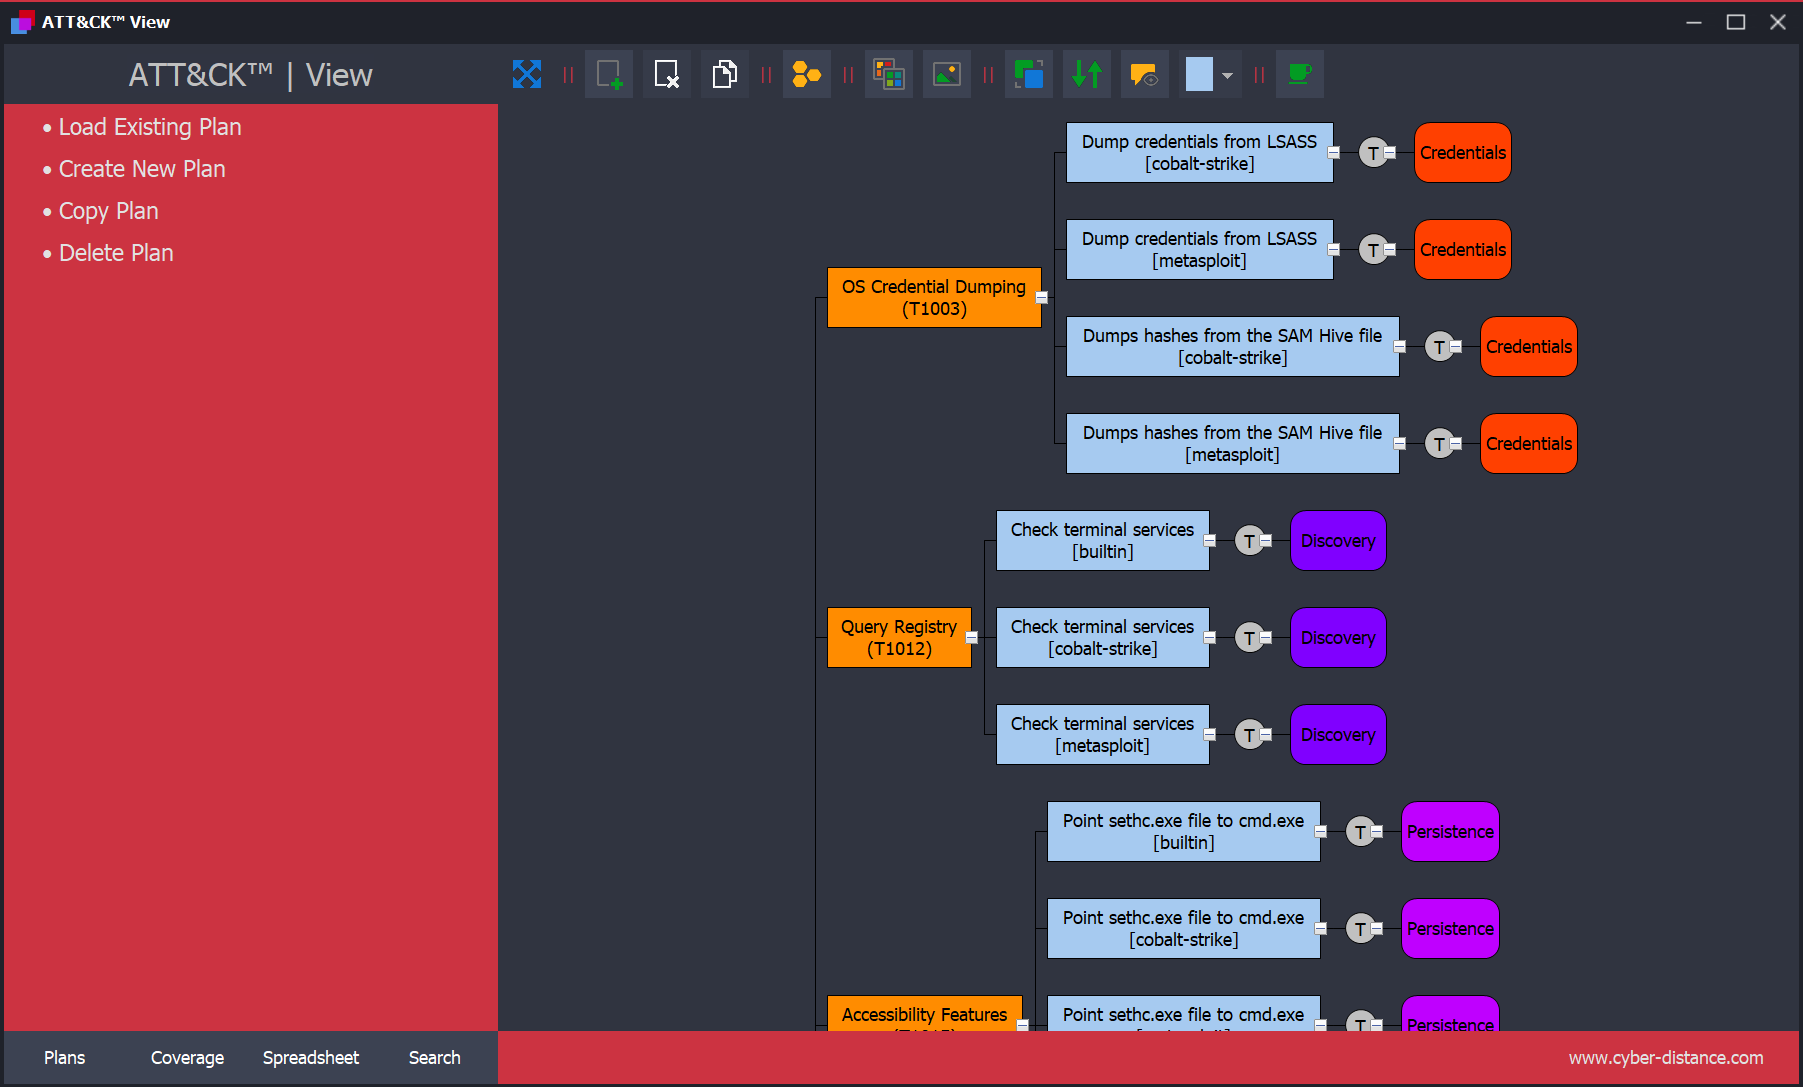
ATT&CK™ View は、防御者が MITRE™ ATT&CK™ フレームワークを用いて敵対者エミュレーション計画を設計するための計画ツールです。
構造化されたアプローチを提供し、APT3 の完全な敵対者エミュレーション計画(MITRE™ により開発)が同梱されています。また、リレーショナルデータモデルの使用例として、Red Canary ATOMIC™ テストなどの追加データでモデルを拡張(enrich)する方法も示しています。
(出典: MITRE Adversary Emulation Plans)
ATT&CK™ フレームワークは広く利用されていますが、多くのユースケースでは ATT&CK 対応ツールが必要とされます。
このリポジトリは、統合を簡素化し、カスタムツールの構築や ATT&CK と他のフレームワークとの融合を可能にするリレーショナルデータベース(SQLite)を提供します。
基盤となるデータベース技術ではなく、データモデルの観点で考えるようにしてください。スキーマは任意の DBMS に適応できます。
概念モデルの例(任意の RDBMS で実装可能):

以下は ATT&CK™ データベースを探索するためのサンプル SQL クエリです。
実行するには、任意の SQLite 管理ツールを使用してください(SQLite Management Tools を参照)。
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
出力
| 名前 |
|---|
| .bash_profile と .bashrc |
| アクセストークン操作 |
| アクセシビリティ機能 |
| アカウント探索 |
| アカウント操作 |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
出力
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile と .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | アクセストークンの操作 |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | アクセシビリティ機能 |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | アカウントの探索 |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | アカウントの操作 |
| ... | |
id フィールドは、多くの SQL クエリで頻繁に使用される一意のキーです
外部参照は external_references テーブルに格納されています。1 つの ATT&CK™ テクニックは 1 つ以上の参照を持つことができるため、2 つのテーブル間のリンクはテクニック識別子となります(前述のクエリを参照)。外部参照にアクセスする複数の方法を以下に示します。
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
出力
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
出力
| name | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
出力
| name | description |
|---|---|
| 3PARA RAT | 3PARA RATは、Putter Pandaによって使用されてきたC++でプログラムされたリモートアクセスツール(RAT)です。(引用: CrowdStrike Putter Panda) 別名: 3PARA RAT |
| 4H RAT | 4H RATは、少なくとも2007年以降Putter Pandaによって使用されてきたマルウェアです。(引用: CrowdStrike Putter Panda) 別名: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELLは、少なくとも2012年から2016年までAPT28によって使用されてきたスパイ用バックドアです。一般的に長期的な諜報活動に使用され、偵察フェーズ後に興味深いと判断された標的に配備されます。(引用: Kaspersky Sofacy)(引用: ESET Sednit Part 2) 別名: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpyはWebシェルです。Threat Group-3390のアクターによって改変され、ASPXToolバージョンが作成されました。(引用: Dell TG-3390) 別名: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btzは、主にUSBドライブなどのリムーバブルデバイスを介して自身を拡散するワームです。2008年に米軍のネットワークに感染したと報じられています。(引用: Securelist Agent.btz) 別名: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
出力
| name | description |
|---|---|
| APT1 | APT1は中国の脅威グループであり、中国人民解放軍(PLA)総参謀部(GSD)第3部の第2局に帰属するとされており、その軍事部隊カバー designation(MUCD)であるUnit 61398として一般に知られている。(出典: Mandiant APT1) |
| APT12 | APT12は中国に帰属するとされる脅威グループである。(出典: Meyers Numbered Panda) |
| APT16 | APT16は中国を拠点とする脅威グループであり、日本および台湾の組織を標的としたスピアフィッシングキャンペーンを展開している。(出典: FireEye EPS Awakens Part 2) |
| APT17 | APT17は中国を拠点とする脅威グループであり、米国政府機関、防衛産業、法律事務所、情報技術企業、鉱業企業、非政府組織に対するネットワーク侵入を実行している。(出典: FireEye APT17) |
| APT18 | APT18は少なくとも2009年から活動している脅威グループであり、テクノロジー、製造業、人権団体、政府、医療など幅広い業界を標的としている。(出典: Dell Lateral Movement) |
| ... | |
すべてのSTIX 2.0ドメインオブジェクト(SDO)の関係は、_"relationship"_テーブルに格納されている。以下のクエリは、APT3が使用するツール/マルウェアを取得するために使用されるネストされたクエリである:
SELECT name, description
FROM sdos_object
WHERE (type IS "malware" OR type IS "tool")
  AND id IN (SELECT target_ref
             FROM relationship
             WHERE relationship_type IS "uses"
               AND source_ref IS "intrusion-set--0bbdf25b-30ff-4894-a1cd-49260d0dd2d9");
出力

