

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-1337 — CVE-2020-1048 バイパス: バイナリプランティング PoC | Kitploit
ツール/GitHubGitHub/neofito/cve-2020-1337
特権昇格永続化メカニズム脆弱性分析エクスプロイトポストエクスプロイトペイロード開発バイナリエクスプロイト
GitHubneofito/cve-2020-1337

CVE-2020-1337

CVE-2020-1048 バイパス: バイナリプランティング PoC

リポジトリを見る
326506年前Kitploit レビュー済み
共有

CVE-2020-1337 - バイナリプランティング (CVE-2020-1048 バイパス)

Peleg Hadar(@peleghd)と SafeBreach の Tomer Bar(@safebreach)は、Microsoft から CVE-2020-1048 について謝意を表明されました。これは Windows 7 以降で権限昇格を可能にする Windows スプーラーの脆弱性です。

一部の詳細は、Alex Ionescu(@aionescu)と Yarden Shafir(@yarden_shafir)によって、彼らの素晴らしいブログ記事 PrintDemon: Print Spooler Privilege Escalation, Persistence & Stealth (CVE-2020-1048 & more) で公開されました。この知識を利用して、Windows のジャンクションポイントとシンボリックリンクを使用してパッチのバイパスを見つけました(James Forshaw @tiraniddo に感謝)。

私の報告は重複でした。根本原因は以前に他の誰かによって報告されており、その報告には CVE-2020-1337 が割り当てられました。本当にクールな CVE です :-)

この C# コードは、DLL ハイジャックに対して脆弱なアプリケーションまたはサービスによって読み込まれるように、悪意のある DLL をローカルの C:\windows\system32 ディレクトリに配置することを可能にします。

ブログ記事: CVE-2020-1337: 私の所見; スペイン語版 もあります。

コンパイル方法

自己完結型バイナリを取得するには Visual Studio を使用します。その魔法は以下の Nuget パッケージを使用して実現されます:

  • NtApiDotNet
  • IlMerge 3.0.40
  • MSBuild.ILMerge.Task

使用方法

バイナリと悪意のあるファイルを同じパスに配置し、最初のステップを実行してください:
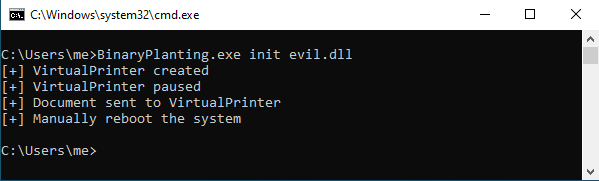
最初のステップ

システムを手動で再起動し、2 番目のステップを実行して、最終的に DLL を最終的な名前で配置してください:
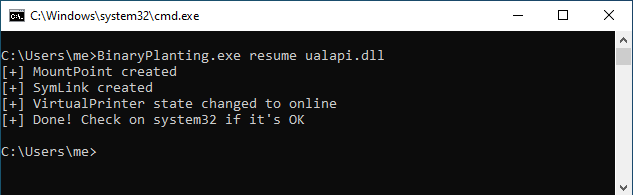
2 番目のステップ

謝辞

  • Alex Ionescu(@aionescu)と Yarden Shafir(@yarden_shafir)
  • Peleg Hadar(@peleghd)と Tomer Bar
  • James Forshaw(@tiraniddo)
  • BC Security(@BCSecurity1)
  • PoC のテストを手伝ってくれたすべてのパートナー:Marc(@h4ng3r)、Ignasi(@Ny4nyi)、Iñaki(@virtualminds_es)と Hector(@3v4Si0N)。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






