 nebulock-inc/agentic-threat-hunting-framework
ATHFは、エージェント型脅威ハンティングのためのフレームワークです。記憶し、学習し、自律性を高めながら行動するシステムを構築します。




クイックスタート • インストール • ドキュメント • サンプル
脅威ハンティングプログラムに記憶と自律性を。
Agentic Threat Hunting Framework (ATHF) は、脅威ハンティングプログラムのための記憶と自動化のレイヤーです。ハントに構造、永続性、コンテキストを与え、過去のすべての調査を人間とAIの両方からアクセス可能にします。
ATHFはあらゆるハンティング手法(PEAK、TaHiTI、あるいは独自のプロセス)と連携します。既存の手法を置き換えるものではなく、既存のプロセスをAI対応にするためのレイヤーです。
ATHFは脅威ハンティングプログラムに構造と永続性を提供します。Markdownベースのフレームワークで、以下を実現します:
ほとんどの脅威ハンティングプログラムは、ハントが終わると同時に貴重なコンテキストを失います。ノートはSlackやチケットに散在し、クエリは一度書かれて忘れられ、得られた教訓はアナリストの頭の中にしか存在しません。
AIツールでさえ、あなたの環境、データ、過去のハントへのアクセスがなければ、毎回ゼロから始めることになります。
ATHFは、ハントに構造、永続性、コンテキストを与えることで、この状況を変えます。
詳細: docs/why-athf.md
すべての脅威ハントは同じ基本ループに従います:Learn → Observe → Check → Keep。
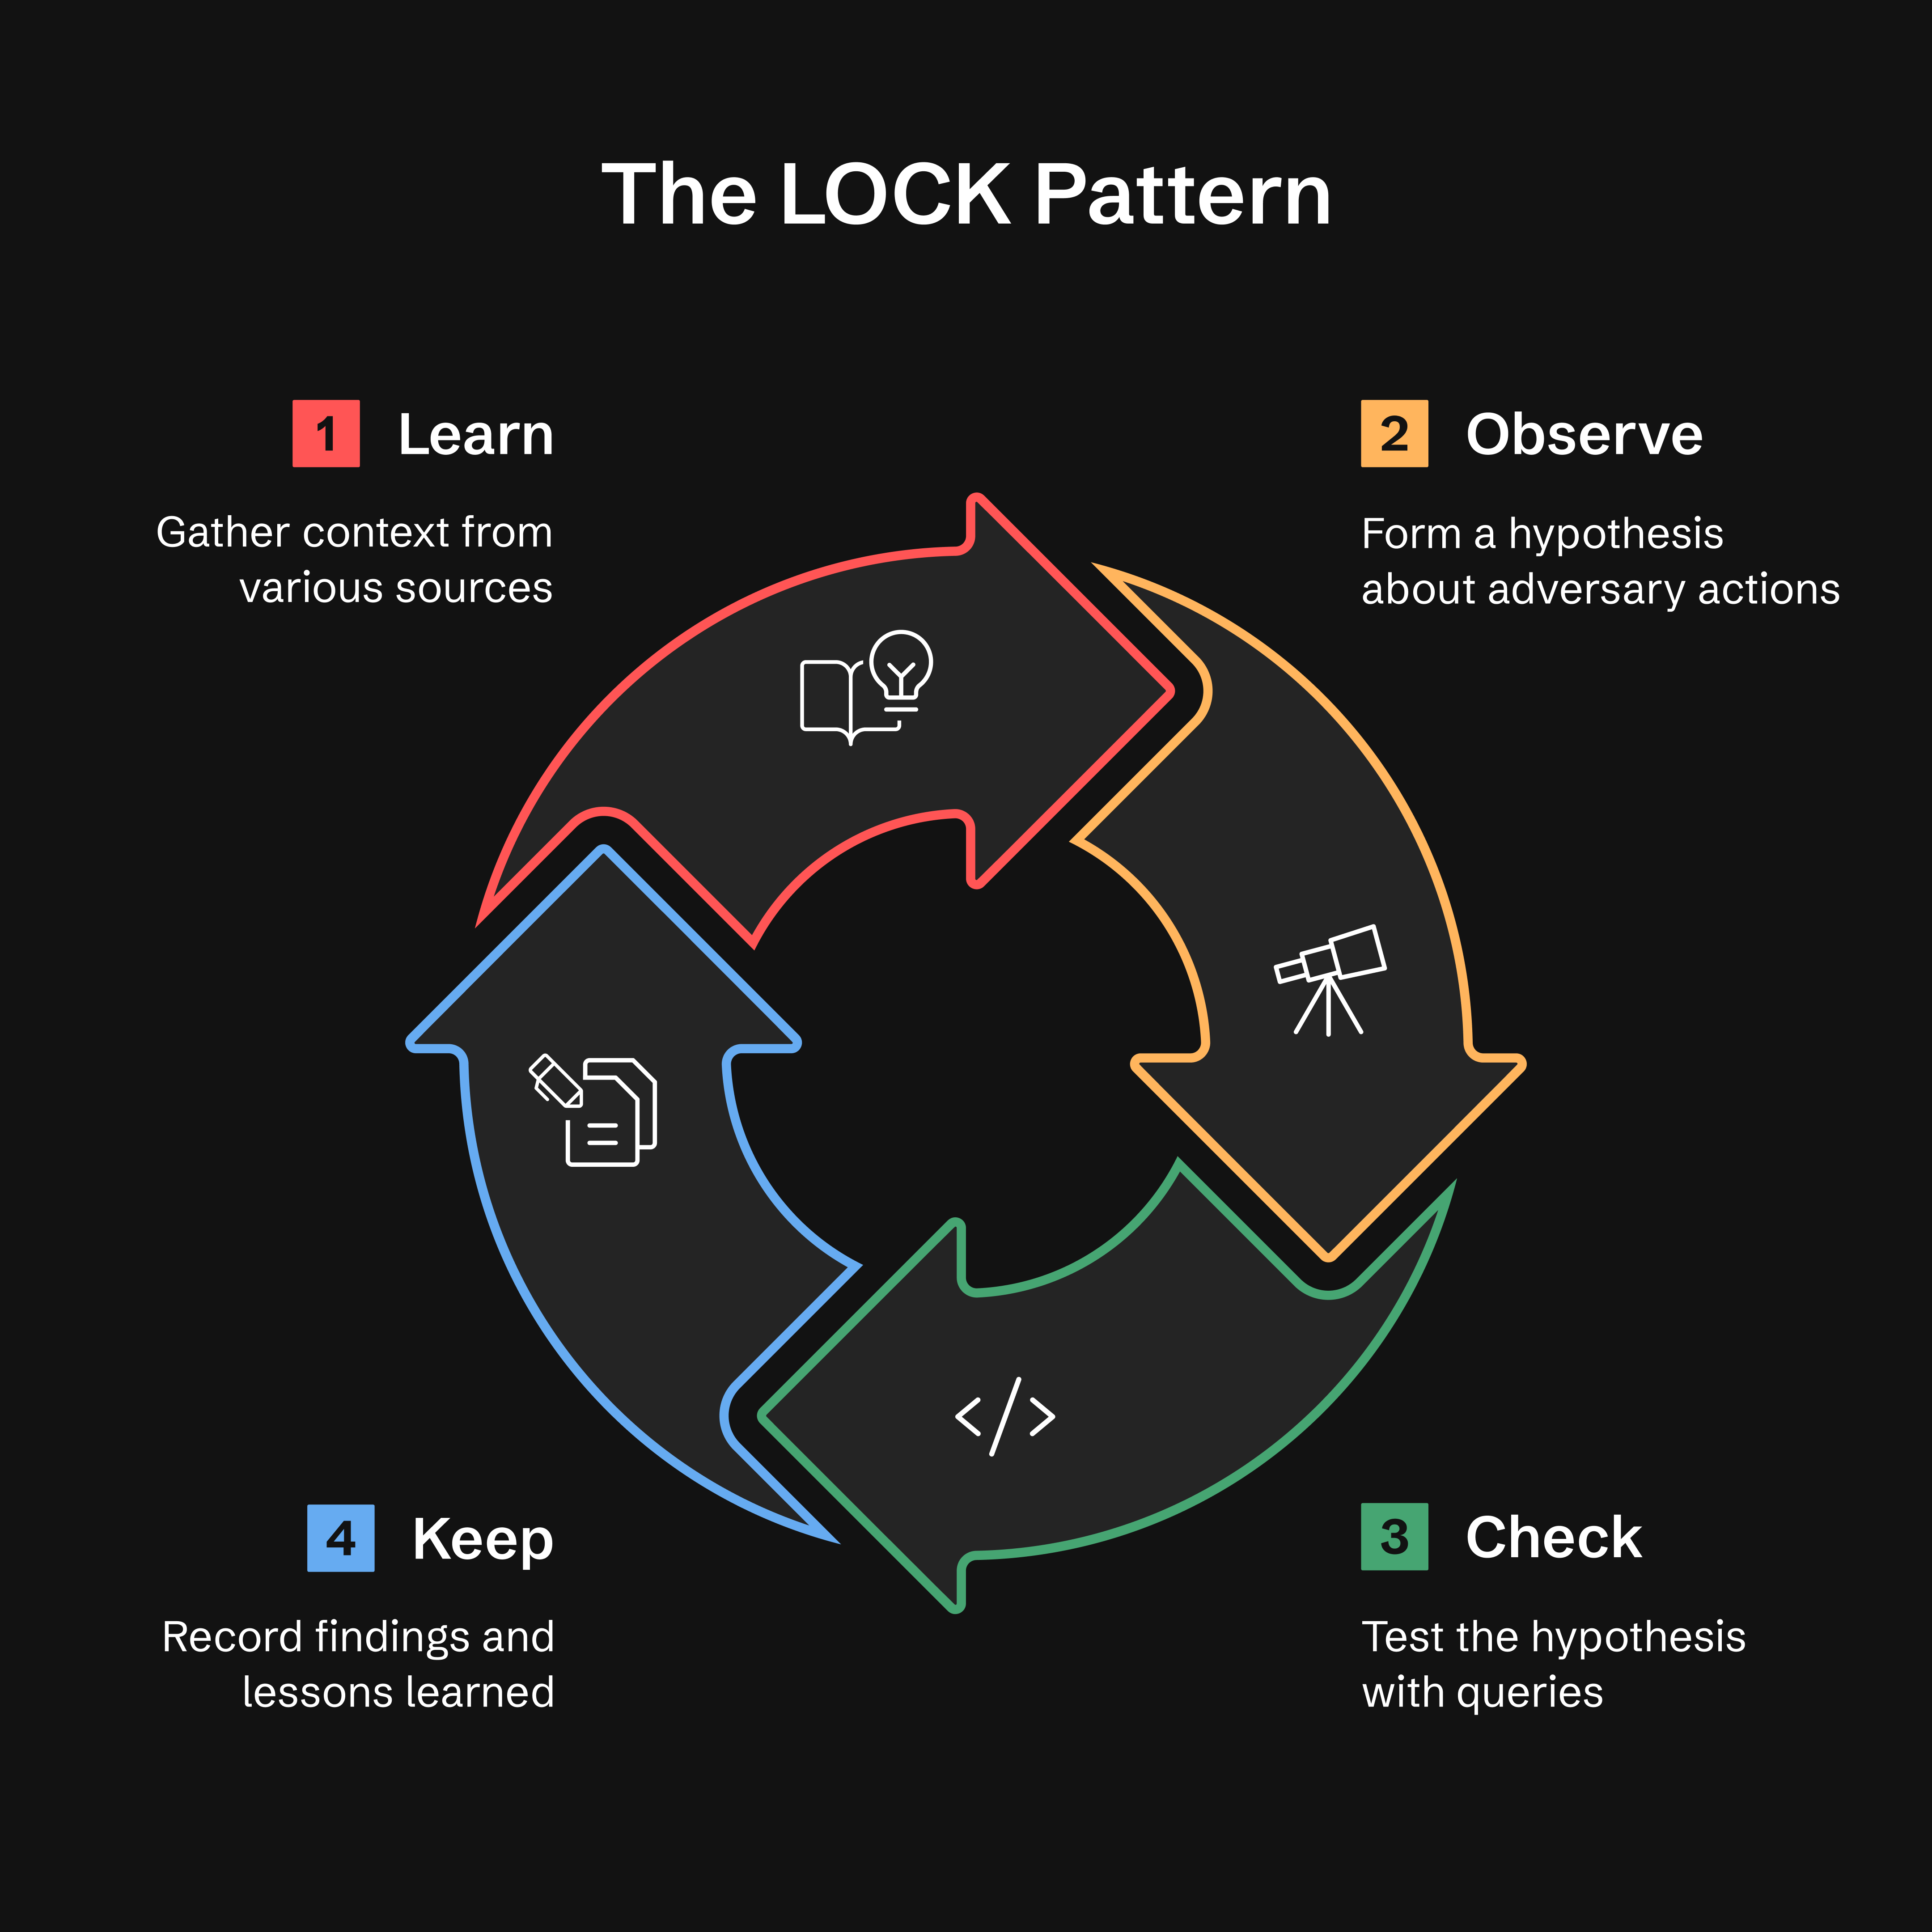
なぜLOCKなのか? 使うには十分小さく、エージェントが解釈するには十分厳密です。すべてのハントをこの形式で記録することで、ATHFはAIアシスタントが過去の作業を想起し、過去の結果に基づいて洗練されたクエリを提案することを可能にします。
ハントのKEEPフェーズを完了した後、GATESメソッドは、あなたの発見事項を本番検知、定期的なハント、またはアドバイザリに昇格させるべきかどうかを検証します。
Generalizable(一般化可能)、Additive(付加的)、Tunable(調整可能)、Exposure-tested(回避策検証済み)、Sustainable(持続可能)
注記: GATESはATHFフレームワークと連携するように設計されており、そのコンテキストで広範囲にテストされています。方法論(5つのBASE基準、判定タイプ)は概念的には移植可能ですが、最良の結果を得るには完全なATHFワークフローの一部として使用することを推奨します。完全な統合については
.claude/skills/gates/を参照してください。
インストール: GATESは現在
git clone経由でのみ利用可能です。pip installでインストールしたユーザーは、GATESにアクセスするためにリポジトリをクローンしてください。GATESをpipディストリビューションに含める作業を進めています(Issue #21として追跡中)。
GATESはハント由来の検知を2層のフレームワークで評価します:5つのBASE基準(ハントデータから評価)がデプロイ候補を特定し、5つのADVANCED基準(本番環境で検証)が偽陽性率と偽陰性率の低い、回復力のある検知を保証します:
| ゲート | 問い | 検出するもの |
|---|---|---|
| G - Generalizable | これは再現可能か? | すぐに失効するIOCベースのルール |
| A - Additive | カバレッジのギャップを埋めるか? | 重複または冗長な検知 |
| T - Tunable | 攻撃と正常を区別できるか? | ベースラインノイズの不一致(偽陽性の最大要因) |
| E - Exposure-tested | 回避策をカバーしたか? | 単一次元の検知 |
| S - Sustainable | これを維持できるか? | 大量・低真陽性のルール |
判定はBASEスコア(/5)に基づきます。ADVANCED検証方法については .claude/skills/gates/ を参照してください。
クイックスタート — アシスタントにこれを入力してください;/gates はスキルであり、シェルコマンドではありません:
/gates --hunt H-0001
判定タイプ:
ゲートの FAIL はスコア帯を上書きし、2つのゲートが失敗した場合は
この順序で最初に一致したものが優先される: A→DROP、G→TIME_BOX、E→HOLD、S→RECURRING_HUNT、T→CONDITIONAL。
上記のスコア帯はゲートが FAIL しなかった場合にのみ適用される。完全なルール:
.claude/skills/gates/SKILL.md ステップ4。
注記: GATES の「PROMOTE」判定は検知ルールをデプロイすることを意味する。これは athf hunt promote とは異なり、こちらはハントファイルをディレクトリ間で移動するものである。
ADEF (Detection Engineering Framework) との統合:
GATES 検証後、本番検知エンジニアリングのために ADEF へ進む:
ATHF Workspace                    ADEF Workspace
──────────────                    ──────────────
Hunt (LOCK)
   ↓
GATES Validate
   ↓
H-XXXX_GATES.yaml  ────────────→  FORGE (F-O-R-G-E)
                                     ↓
                                  Production Rule
完全なワークフロー:
ATHFワークスペースで、ハントを検証する — シェルコマンドではなく、アシスタントへの入力:
/gates --hunt H-0903
→ hunt-promotion-analysis/H-0903_GATES.yaml を書き込む(ハントごとに1ファイル、内部にN個の候補)。判定がアーカイブ(HOLD、DROP、TIME_BOX、RECURRING_HUNT)のハントは代わりに .md ナラティブを出力する — 構築すべきルールが存在しないため、ステップ2は .yaml 出力にのみ適用される。
そのドキュメントをADEFにインポートする:
adef hunt-promote --gates ~/athf-workspace/hunt-promotion-analysis/H-0903_GATES.yaml
# --dry-run first to preview what it would mint
Deployable candidates each land at the Find stage with a D-XXXX, a catalog record
and a journal; archival ones are reported as skipped. No cd needed — ADEF resolves
its workspace from ADEF_WORKSPACE (default ~/work/adef-workspace/). Confirm your
ADEF has this mode with adef hunt-promote --help.
ADEF Repository: https://github.com/Nebulock-Inc/agentic-detection-engineering-framework
GATES ensures you deploy the right detections the right way, avoiding alert fatigue and operational friction.
Read more: .claude/skills/gates/README.md
ATHF defines a simple maturity model. Each level builds on the previous one.
Most teams will live at Levels 1–2. Everything beyond that is optional maturity.
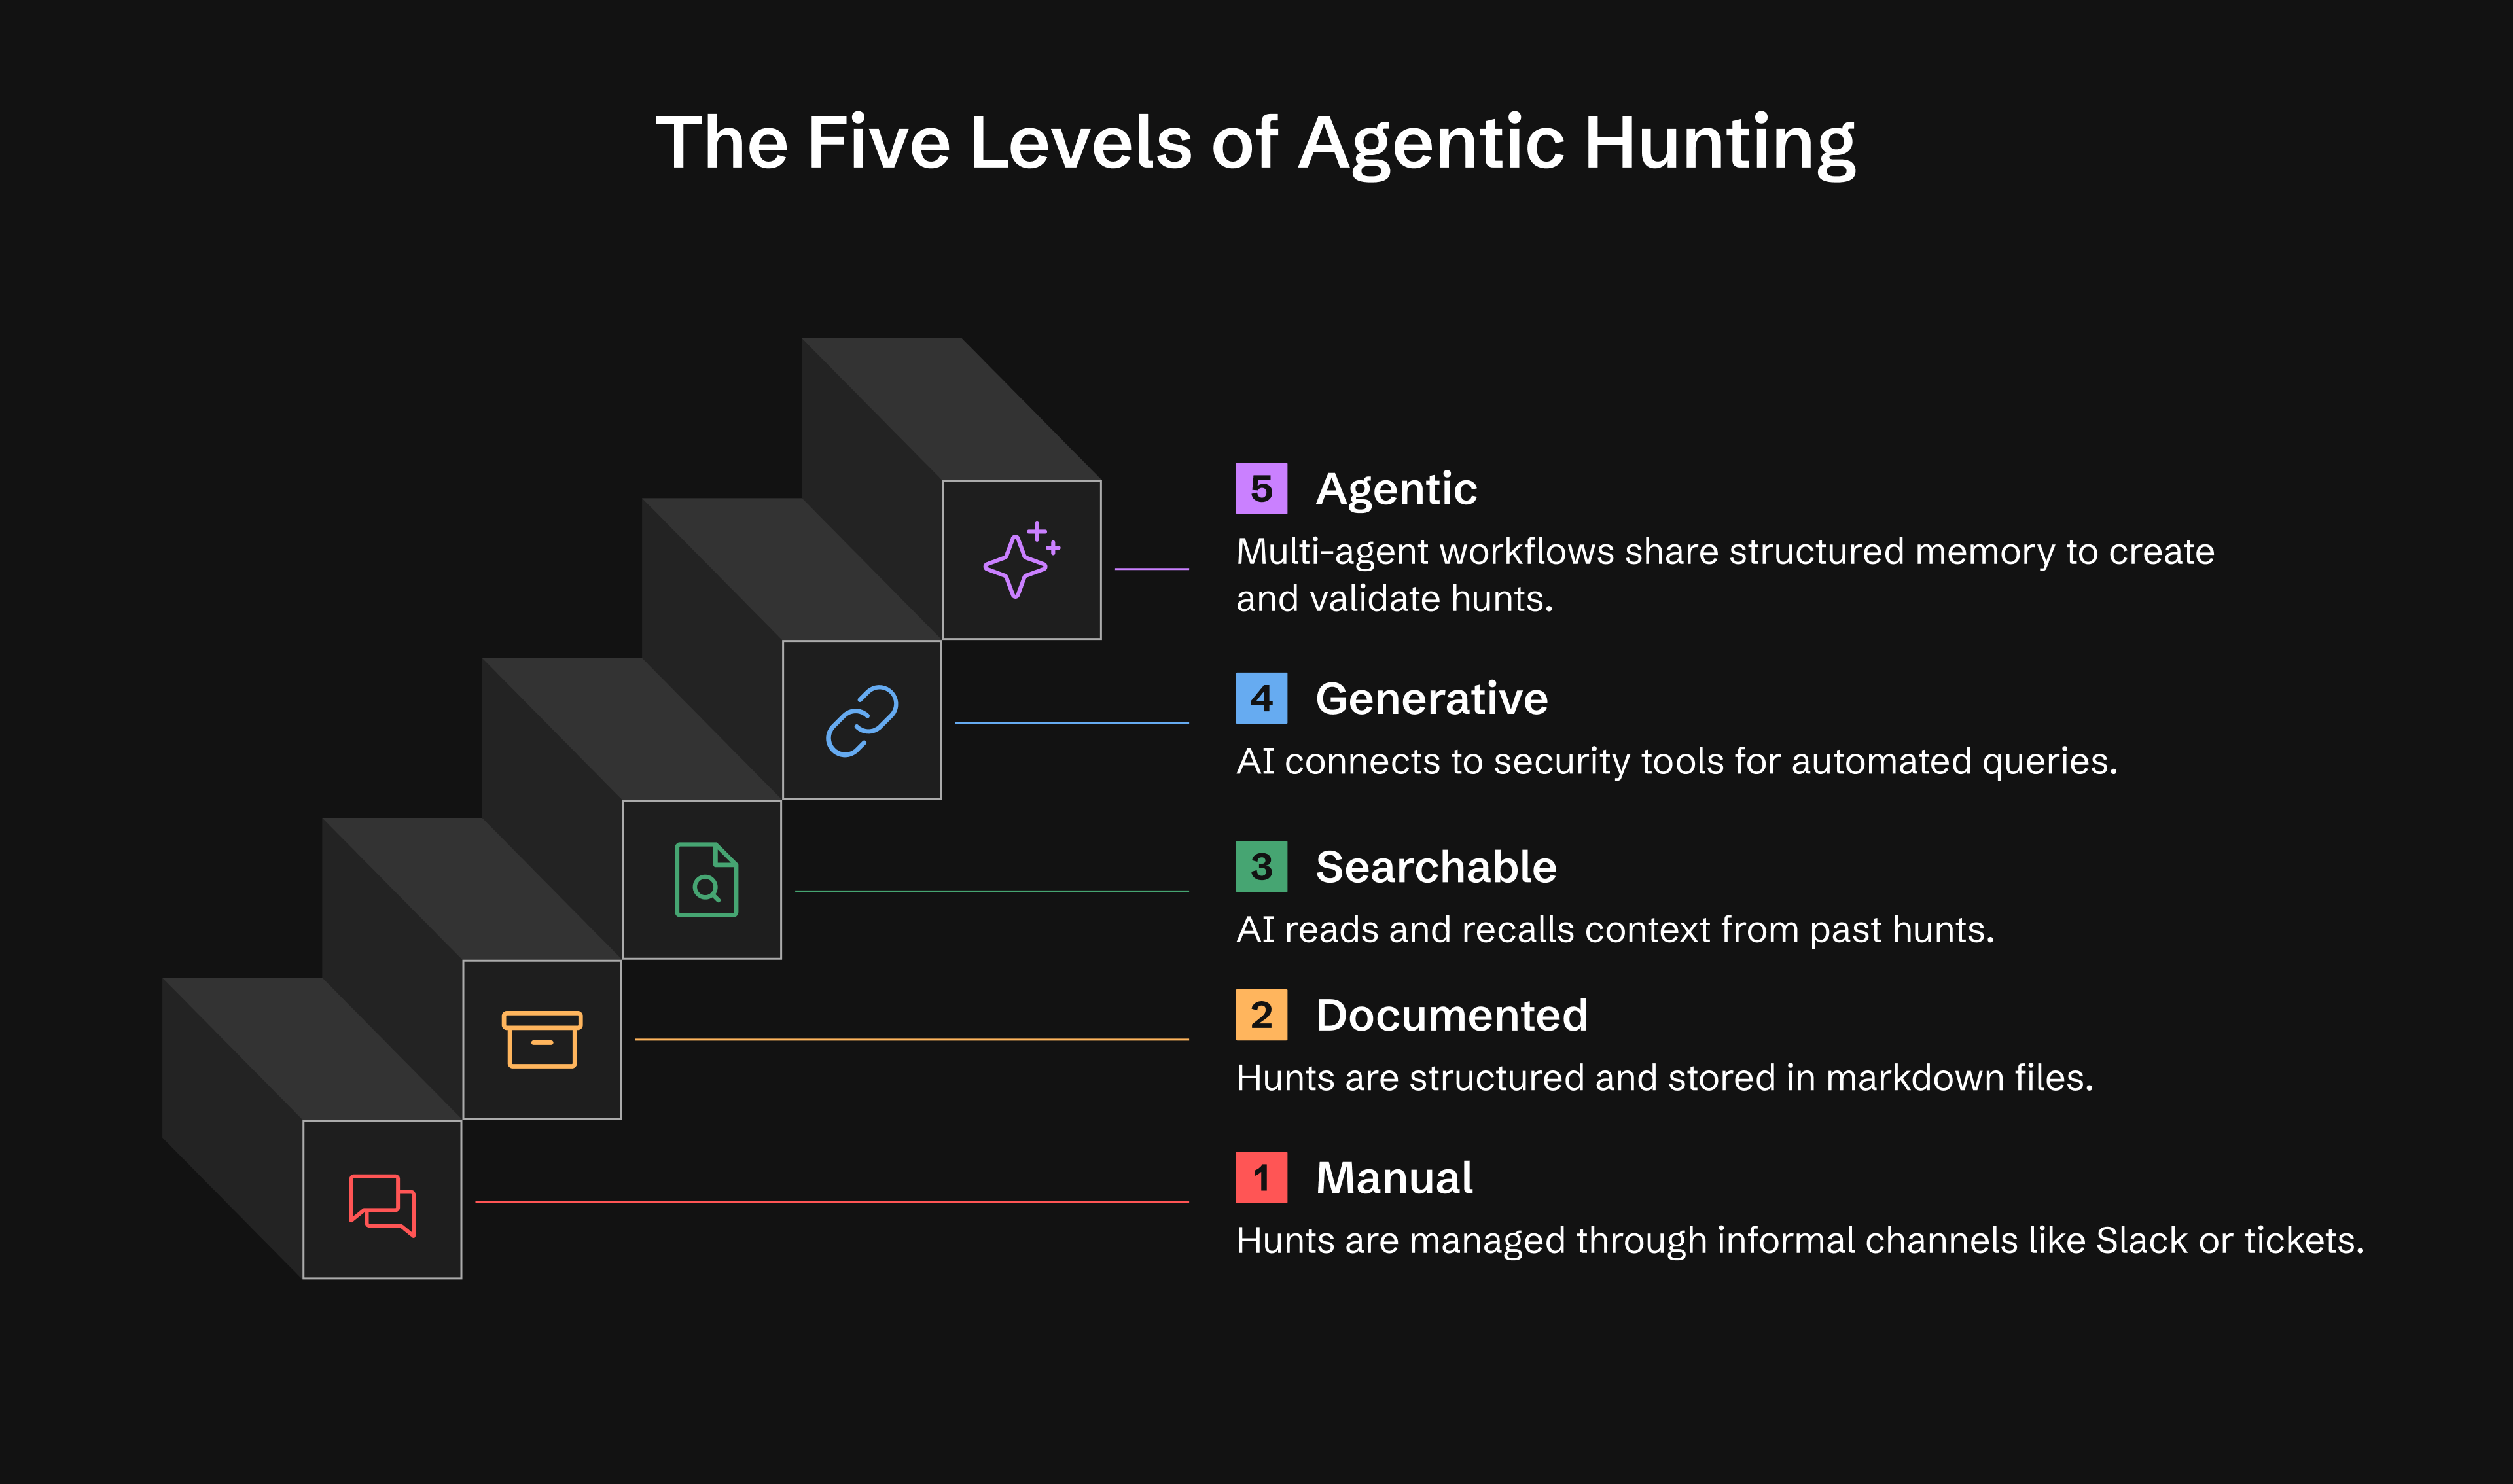
| Level | Capability | What You Get |
|---|---|---|
| 0 | Ad-hoc | Hunts exist in Slack, tickets, or analyst notes |
| 1 | Documented | Persistent hunt records using LOCK |
| 2 | Searchable | AI reads and recalls your hunts |
| 3 | Generative | AI executes queries via MCP tools, conducts research |
| 4 | Agentic | Autonomous agents monitor and act, generate hypotheses |
Level 1: Operational within a day Level 2: Operational within a week Level 3: 2-4 weeks (optional) Level 4: 1-3 months (optional)
Read more: docs/maturity-model.md
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

