Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/mykethearchangel/term1b1tb0t
汎用ユーティリティスクリプトと自動化情報収集暗号化脅威インテリジェンス
GitHubmykethearchangel/term1b1tb0t

TERM1B1TB0T

指定した閾値以上または以下のリアルタイムのBitcoinトランザクションを監視するターミナルベースのツール。

リポジトリを見る
123741年前未レビュー
共有

TERMI₿IT₿OT 🤖

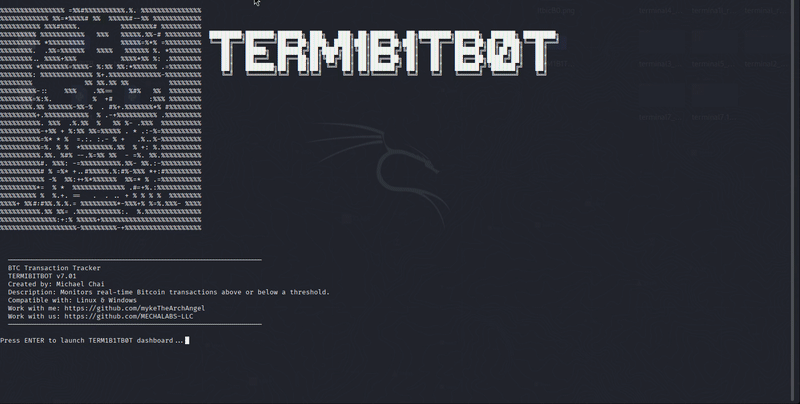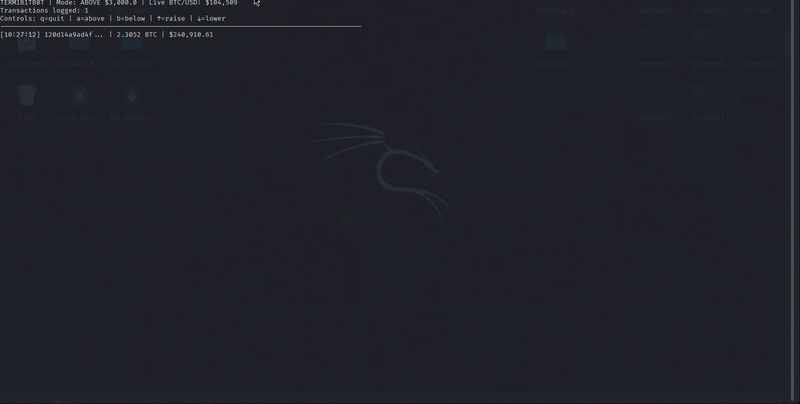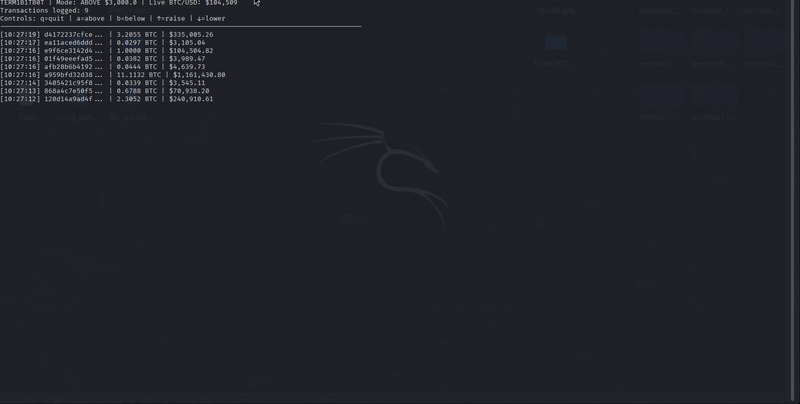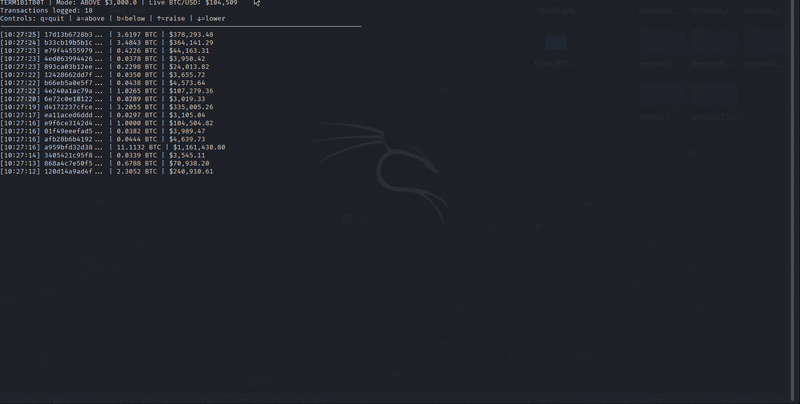
特定の価格目標を上回る、または下回る Bitcoin の取引を、ターミナル上の WebSocket API を使用してリアルタイムで追跡する基本的なツールです。
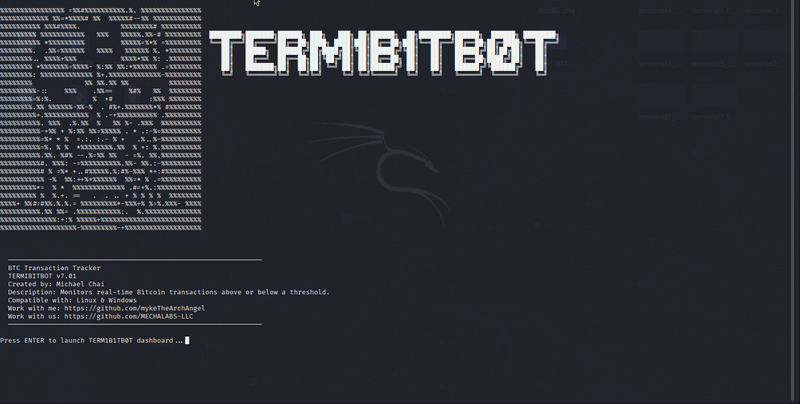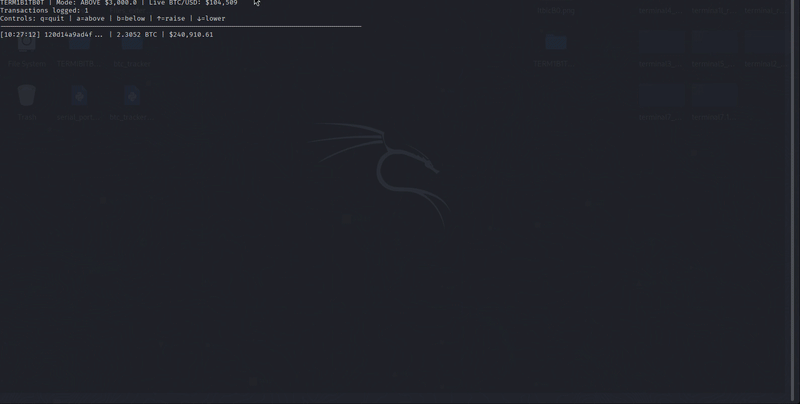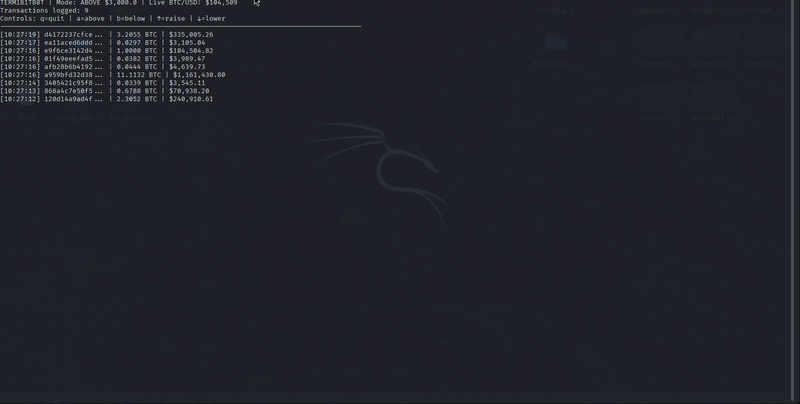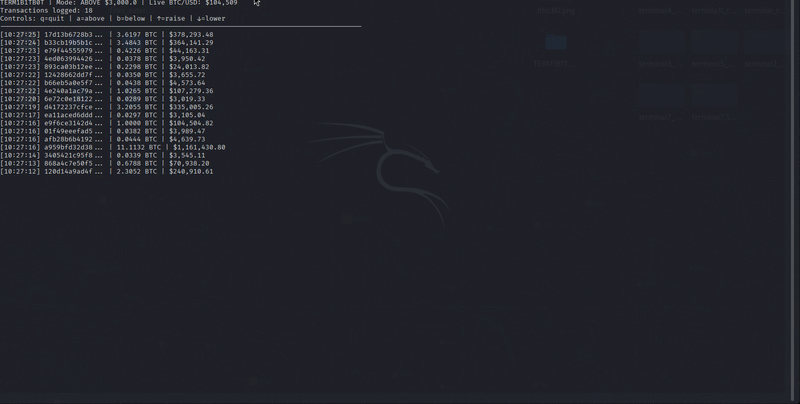
TERM1B1TB0T_bootanimate

ステップバイステップ: WINDOWS


-ステップ 1: Python をインストールする(まだインストールされていない場合)
Download from python.org
During install → make sure to check ✅ “Add Python to PATH”

-Windows Terminal / PowerShell を開く

-ボットフォルダに移動する
cd \Users\<YourPCName>\Desktop\TERM1B1TB0T

-ステップ 2: 依存関係をインストールする(最初の1回だけ必要)
pip install requests websocket-client

-ステップ 3: 実行する
python TERM1B1TB0T.py above 1000

-₿ WebSocket を閉じる
CTRL + C


ステップバイステップ: LINUX


ボット用に仮想環境をセットアップします

これは Linux(または Python 環境が厳格な Debian 系ディストリビューション)では通常の動作です。 Python’s PEP 668 の制限に遭遇します。 これは、OS にインストールされた Python パッケージを壊さないように、pip3 を使用してシステム全体にパッケージをインストールするのを防ぐためのものです。

ステップ 1: プロジェクト用のフォルダを作成する

-まだ作成していない場合:

-実行:
mkdir -p ~/TERM1B1TB0T
cd ~/TERM1B1TB0T

ステップ 2: 仮想環境を作成する

-実行:
python3 -m venv btc-env

-これにより、プロジェクト内に btc-env/ フォルダが作成され、分離された Python 環境が含まれます。

ステップ 3: 環境をアクティベートする

source btc-env/bin/activate

-成功すると、ターミナルは次のようになります:
(btc-env) username@kali:~/TERM1B1TB0T$

-これは仮想環境内にいることを意味します。

ステップ 4: websocket-client をインストールする

-仮想環境が有効な間に、必要なライブラリをインストールします:
pip install websocket-client

-これにより、パッケージは仮想環境内にのみインストールされ、システム全体にはインストールされません。

ステップ 4.1: websocket-client をインストールする

-requests をインストール:
pip install requests

ステップ 5: ボットを実行する

-仮想環境内のまま、次のコマンドで起動します:
python TERM1B1TB0T.py above 500

₿ ボットの実行を停止する

CTRL + C

仮想環境を終了する

deactivate

後で再アクティベートする

source ~/TERM1B1TB0T/btc-env/bin/activate

インストール済みパッケージを一覧表示する

pip list

使用されている Python を確認する

which python (should point inside btc-env)

カスタム限度額でボットを実行する

-最初に仮想環境をアクティベートします: source ~/TERM1B1TB0T/btc-env/bin/activate

-カスタム価格限度額(USD)でボットを実行します: python TERM1B1TB0T.py above 5000

-これにより、$5000 を超える BTC 取引のみがログに記録されます。

-値を渡さない場合

次のコマンドを実行すると: python TERM1B1TB0T.py

…デフォルトでは $1000 になります。

ログを表示する

しばらく実行した後:

テキストエディタで high_value_btc_tx.log を開き、保存されたトランザクションを確認します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →