Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
murphysec — ソフトウェアサプライチェーンセキュリティに特化したオープンソースツール。墨菲安全はソフトウェアサプライチェーンセキュリティに特化し、専門的なソフトウェア構成分析(SCA)、脆弱性検出、専門的な脆弱性データベースを備えています。 | Kitploit
ツール/GitHubGitHub/murphysecurity/murphysec
脆弱性スキャナーサプライチェーンセキュリティ
GitHubmurphysecurity/murphysec

murphysec

ソフトウェアサプライチェーンセキュリティに特化したオープンソースツール。墨菲安全はソフトウェアサプライチェーンセキュリティに特化し、専門的なソフトウェア構成分析(SCA)、脆弱性検出、専門的な脆弱性データベースを備えています。

リポジトリを見る
1.8k180877ヶ月前Kitploit レビュー済み
共有

中文 | EN

MurphySec CLI はコマンドラインから脆弱性のある依存関係を検出するためのツールであり、CI/CD パイプラインにも統合できます。

GitHub GitHub last commit GitHub Repo stars

特徴

  1. プロジェクトで使用されている依存関係(直接依存関係および間接依存関係)を分析します
  2. プロジェクトの依存関係に存在する既知の脆弱性を検出します

スクリーンショット

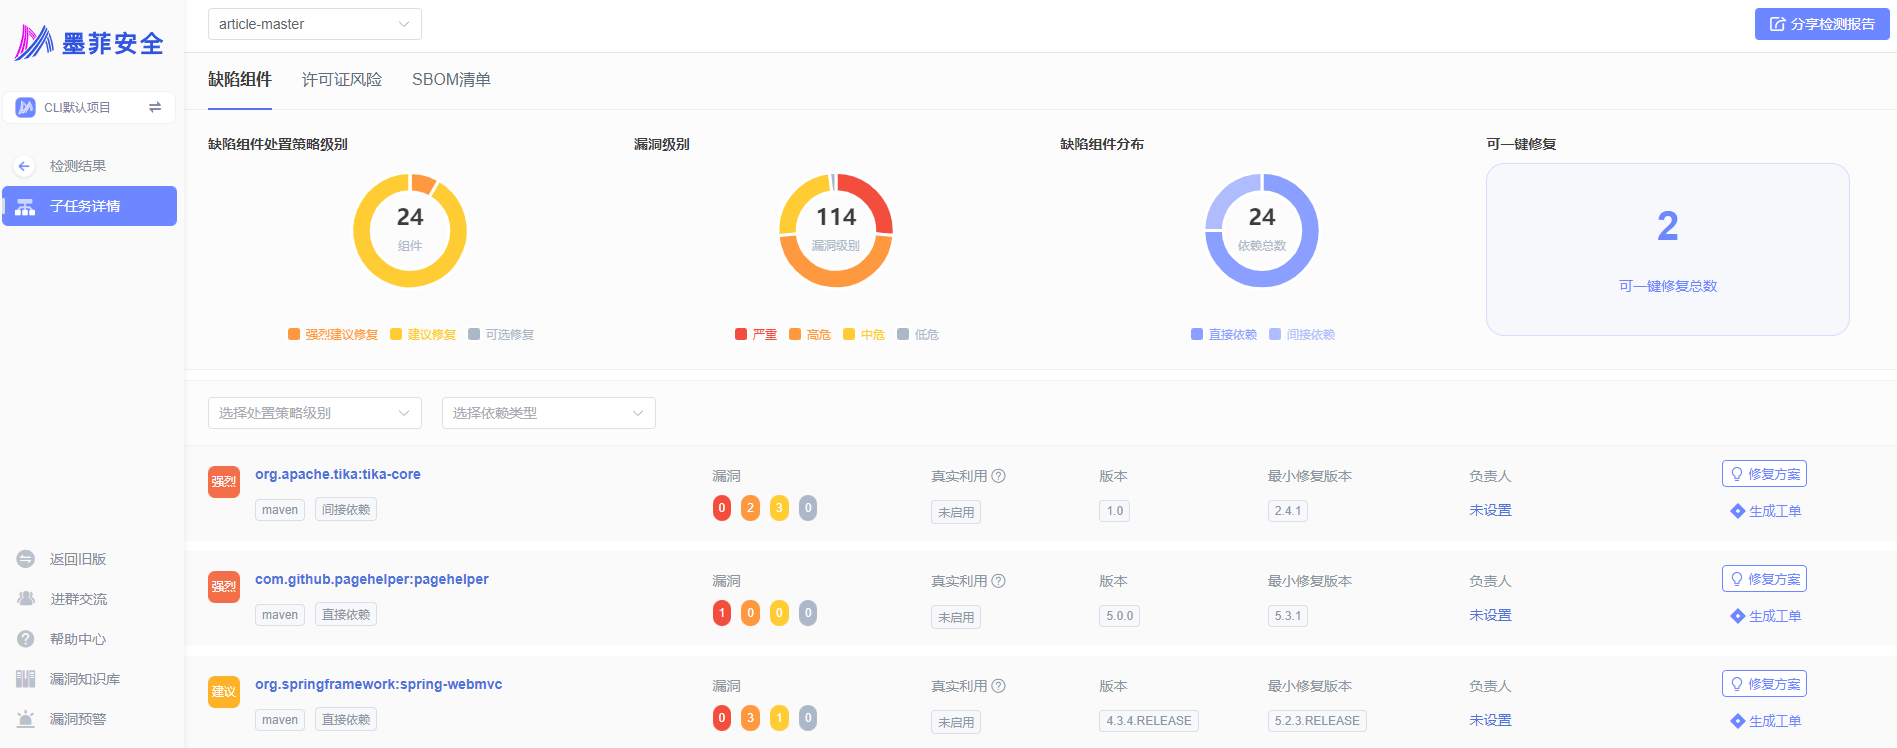
  • CLI スキャン結果

    cli output
  • スキャン結果ページ

    scan result scan result

目次

  1. 対応言語
  2. 仕組み
  3. 利用シナリオ
  4. はじめに
  5. コマンド紹介
  6. コミュニケーション
  7. ライセンス

対応言語

現在、Java、JavaScript、Golang に対応しています。その他の開発言語については今後順次対応予定です。

言語サポートについて詳しく知りたい方は、ドキュメントをご覧ください
仕組み

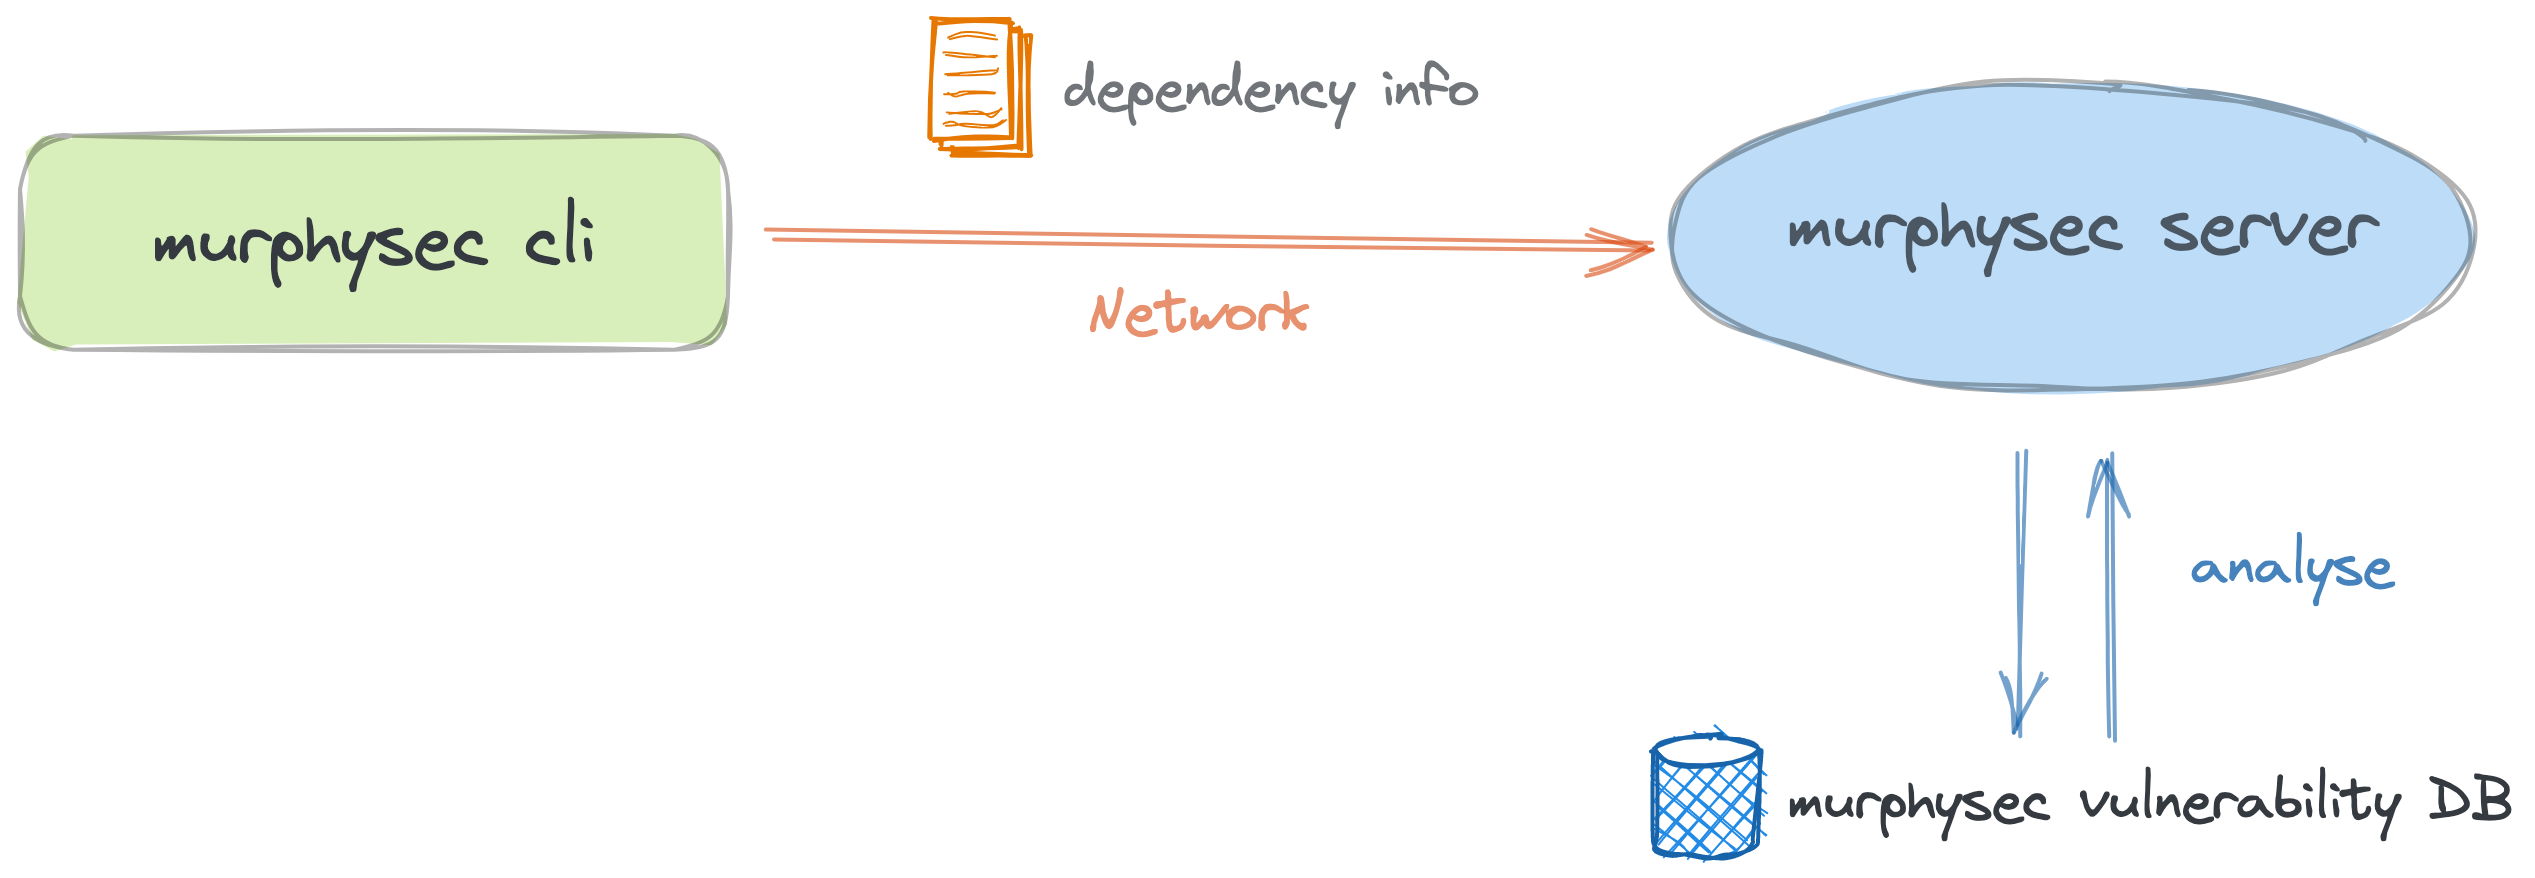
  1. MurphySec CLI は主にプロジェクトをビルドするか、パッケージマニフェストファイルを解析することで、プロジェクトの依存関係情報を取得します。
  2. プロジェクトの依存関係情報はサーバーに送信され、MurphySec が維持する脆弱性ナレッジベースを通じて、セキュリティ上の問題がある依存関係が特定されます。

cli-flowchart

注: MurphySec CLI はセキュリティ上の問題がある依存関係を特定するために、プロジェクトの依存関係と基本情報のみをサーバーに送信します。コードスニペットは一切アップロードしません。

利用シナリオ

  1. ローカルでコードのセキュリティ問題を検出する
  2. CI/CD パイプラインでセキュリティ問題を検出する

MurphySec CLI を Jenkins に統合する方法はこちら

はじめに

1. MurphySec CLI のインストール

GitHub Releases ページから最新の MurphySec CLI をダウンロードするか、以下のコマンドでインストールします。

Linux

wget -q https://s.murphysec.com/release/install.sh -O - | /bin/bash

OSX

curl -fsSL https://s.murphysec.com/release/install.sh | /bin/bash

WINDOWS

powershell -Command "iwr -useb https://s.murphysec.com/release/install.ps1 | iex"

2. アクセストークンの取得

MurphySec CLI は正常に動作するために、MurphySec アカウントからのアクセストークンが必要です。アクセストークンとは?

MurphySec プラットフォーム - アクセストークン に移動し、トークンの横にあるコピーボタンをクリックすると、アクセストークンがクリップボードにコピーされます。

3. 認証

以下の 2 つの認証方法があります: 対話型認証 と パラメータ認証

対話型認証

murphysec auth login コマンドを実行し、アクセストークンを貼り付けます。

アクセストークンを変更する必要がある場合は、このコマンドを再度実行して古いトークンを上書きできます。

パラメータ認証

--token パラメータを追加してアクセストークンを指定します。

4. 検出

murphysec scan コマンドを使用して検出を実行します。以下のコマンドを実行できます。

murphysec scan [your-project-path]

利用可能なパラメータ

  • --token: アクセストークンを指定します
  • --log-level: コマンドライン出力ストリームに出力するログレベルを指定します。デフォルトではログは出力されません。指定可能な値は silent、error、warn、info、debug です
  • --json: 結果を JSON 形式で出力します。デフォルトでは結果の詳細は表示されません

5. 結果の表示

MurphySec CLI はデフォルトでは結果の詳細を表示しません。MurphySec プラットフォーム で結果を確認できます。

コマンド紹介

murphysec auth

主に認証の管理に使用されます。

Usage:
  murphysec auth [command]

Available Commands:
  login
  logout

murphysec scan

主に検出の実行に使用されます。

Usage:
  murphysec scan DIR [flags]

Flags:
  -h, --help   help for scan
      --json   json output

Global Flags:
      --log-level string      specify log level, must be silent|error|warn|info|debug
      --no-log-file           do not write log file
      --server string         specify server address
      --token string          specify API token
  -v, --version               show version and exit
      --write-log-to string   specify log file path

コミュニケーション

公式 WeChat アカウントに連絡してください。グループに招待いたします。
ライセンス

Apache 2.0

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →