Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
awesome-reverse-engineering — バイナリ、アプリ、ファームウェア、フォーマット、プロトコル向けに厳選されたリバースエンジニアリングツールと学習リソース。 | Kitploit
ツール/GitHubGitHub/morluto/awesome-reverse-engineering
静的分析動的分析 (サンドボックス)リバースエンジニアリングデバッガマルウェア分析モバイルセキュリティバイナリ解析論文と研究学習と教育
厳選リソース
ファームウェア解析
GitHubmorluto/awesome-reverse-engineering

awesome-reverse-engineering

バイナリ、アプリ、ファームウェア、フォーマット、プロトコル向けに厳選されたリバースエンジニアリングツールと学習リソース。

リポジトリを見る
1.6k346835日前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Awesome リバースエンジニアリング Awesome

注目: REA — アプリケーションの挙動からネイティブバイナリまでを対象とする、エージェント指向のリバースエンジニアリングツール。awesome-reverse-engineering の作者によるものです。
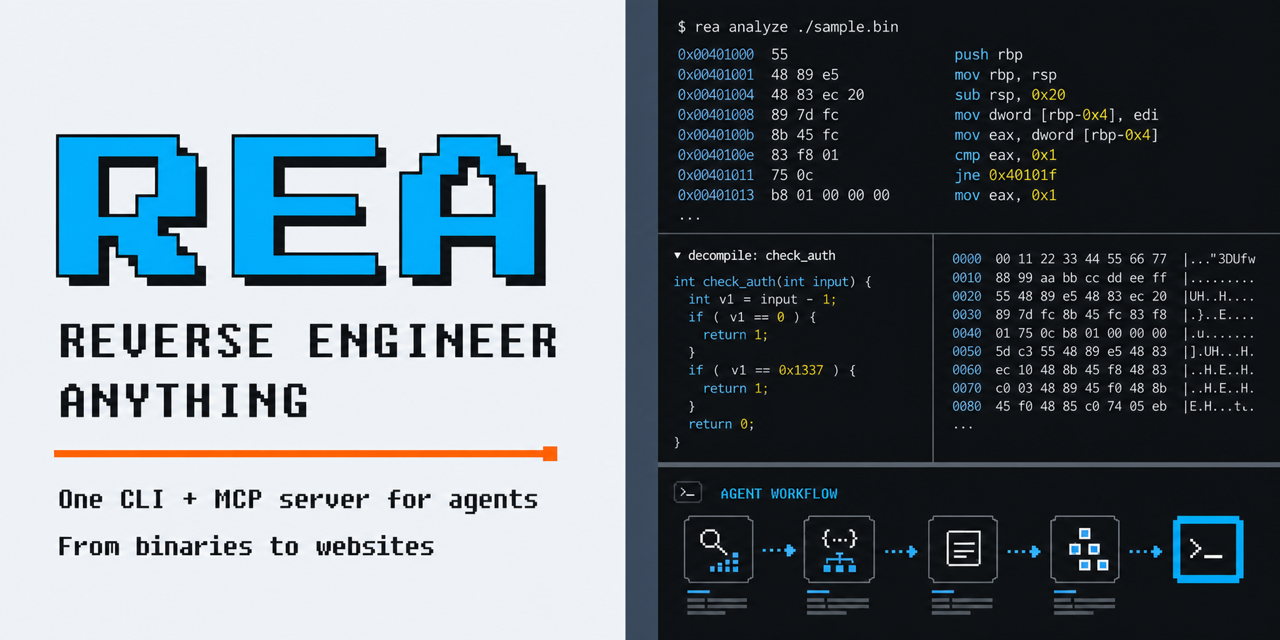
REA — Reverse Engineer Anything

バイナリ、アプリケーション、ファームウェア、ファイルフォーマット、プロトコルを理解するための厳選された出発点です。

必要な作業内容からツールを探せます。各項目にはその目的が記載されています。商用ツールには commercial と表示されています。これは初期の選定であり、追加や修正を受け付けています。

ここから始める

あなたの作業まずはこれから
アセンブリとリバースエンジニアリングの基礎を学ぶ学習
実行ファイルとその機能を特定するファイルの識別とトリアージ
ネイティブコードを読む、またはステップ実行するネイティブ解析 と デバッガ
呼び出しをトレースする、または実行中のプログラムを計測する動的計測とトレーシング
アンチデバッグを回避する、アンパックする、またはインポートを再構築する難読化解除とアンチ解析
不審なファイル、プロセス、またはメモリイメージを調査するマルウェア解析
APK、.NET アセンブリ、または Java プログラムを検査するAndroid とマネージドコード
iOS アプリ、macOS バイナリ、または Apple ファームウェアを検査するiOS と macOS
Python、Go、Flutter、または Hermes バイナリをアンパックする言語ランタイムとパッケージャ
ブラウザの挙動や未公開のプロトコルを理解するWeb とプロトコル
ファームウェアを抽出する、またはバイナリフォーマットを検査するファームウェアとハードウェア と ファイルフォーマット
ゲームのメモリ構造、アセット、またはバイトコードを再構築するゲームリバースエンジニアリング
ビルドを比較する、またはバイナリ差分を監査するバイナリ差分とパッチ解析
制約を解く、状態を探索する、またはセマンティクスを持ち上げるシンボリック実行と形式解析 と 命令リフティングとセマンティクス
AI エージェントで調査を加速するAI 支援解析

目次

  • 学習
    • 書籍
  • ファイルの識別とトリアージ
  • ネイティブ解析
  • デバッガ
  • 動的計測とトレーシング
  • 難読化解除とアンチ解析
  • マルウェア解析
  • Android とマネージドコード
  • iOS と macOS
  • 言語ランタイムとパッケージャ
  • Web とプロトコル
  • ファームウェアとハードウェア
  • ファイルフォーマット
  • ゲームリバースエンジニアリング
  • バイナリ差分とパッチ解析
  • シンボリック実行と形式解析
  • 命令リフティングとセマンティクス
  • AI 支援解析
  • 実践とコミュニティ
  • 関連リスト
  • コントリビューションとメンテナンス
  • ライセンス

学習

回路図とオレンジ色のしおりが付いた、開かれた技術マニュアル

  • Azeria Labs - レジスタ、メモリ、呼び出し規約を学ぶための演習付き ARM アセンブリチュートリアル。
  • Compiler Explorer - ブラウザ上で多数のコンパイラを使ってコードをコンパイルし、生成されたアセンブリを表示する。ソースの構文や最適化レベルがマシンコードにどう変換されるかを確認できる。
  • Corkami - バイナリ形式やファイル構造を解説するビジュアルリファレンスやポスター。実行ファイル形式のレイアウトも含む。
  • Corkami PoCs - ファイル形式のエッジケースやパーサーの挙動を研究するための、最小限かつ風変わりな実行ファイルや文書のサンプル。
  • Hextree - モバイルおよびハードウェアのリバースエンジニアリングを実践的に学ぶコースとインタラクティブラボ。商用だが、一部無料コンテンツもある。
  • Malware Analysis Training - プログラミング、Windows 内部構造、リバースエンジニアリングの演習を含む Windows マルウェア解析コース。ラボには適切な Windows 解析環境が必要。
  • Malware Unicorn RE101 - x86 アセンブリ、トリアージ、デバッグを扱う Windows マルウェアリバースエンジニアリング入門ワークショップ。VM ベースのラボ手順は古いソフトウェアイメージを使用している。
  • Nightmare - 注釈付きの CTF チャレンジから構築されたコース。アセンブリとリバースエンジニアリングの基礎からバイナリエクスプロイトへと進む。
  • OpenSecurityTraining2 - アセンブリ、アーキテクチャ、デバッグ、リバースエンジニアリングに関する体系的なコース。
  • pwn.college - Linux、アセンブリ、リバースエンジニアリング、バイナリエクスプロイトを実践的なチャレンジで学ぶ無料コース。ブラウザからアクセス可能な環境で実行できる。
  • Reverse Engineering by Kevin Thomas - x86、x64、ARM、AVR、RISC-V にわたる注釈付きのアセンブリとリバースエンジニアリングのレッスン。レッスンごとにツールチェーンとハードウェアの要件がある。
  • Reverse Engineering for Beginners - コンパイルされた C および C++ の例を複数のアーキテクチャのアセンブリに対応付ける無料の書籍。
  • RPISEC Modern Binary Exploitation - リバースエンジニアリング、メモリ破壊、エクスプロイトを扱うコース教材とラボ。2021年12月以降コミットがないため、ラボには古いツールチェーンが必要な場合がある。

書籍

  • Hacking the Xbox - 初代 Xbox のセキュリティ設計を通じてハードウェアリバースエンジニアリングを紹介。著者により無料 PDF 版が公開されている。
  • Practical Binary Analysis - ELF と PE の内部構造、逆アセンブル、バイナリインストルメンテーション、テイント解析、シンボリック実行を扱い、演習でツールを構築する。
  • Practical Malware Analysis - ラボ演習を交えた Windows マルウェアの静的・動的解析の実践的入門。2012年刊行のため、一部のツール解説章は古くなっている。
  • The Ghidra Book - Ghidra の逆アセンブラ、デコンパイラ、スクリプティング、拡張 API のガイド。2026年の第2版では BSim と PyGhidra を扱う。

ファイルの識別とトリアージ

検査トレイ上で形式マーカーごとに分類された未知のファイル

  • capa - 静的解析または動的解析の結果に対してルールを適用し、実行ファイル内の機能(ケイパビリティ)を特定します。
  • checksec - PIE、RELRO、スタックカナリア、非実行スタックなどELFのセキュリティ特性をチェックします。緩和フラグは脆弱性の判定ではありません。
  • Detect It Easy - 実行ファイルの形式、コンパイラ、パッカー、その他のファイル特性を特定します。
  • FLOSS - スタック上で構築される文字列を含む、難読化された文字列を復元します。
  • hexvero - ElectronアーカイブとJavaScriptバンドルを静的にトリアージし、IPCチャネル、プリロードブリッジ、ウィンドウ設定、さらにELF/Mach-O/PEのインポートとハードニングを調査します。CLI、MCPサーバー、ローカルWeb UIにはNode.js 22.12以上が必要で、パターンベースのJavaScript解析は間接的なコードを見逃す可能性があります。
  • LIEF - PE、ELF、Mach-Oなどの実行ファイル形式をコードから解析・変更します。
  • Malcat - 未知のファイルをトリアージするためのヘックスエディタ兼ディスアセンブラで、50以上の形式パーサー、埋め込みファイルの抽出、YARAスキャン、Pythonスクリプティングを備えています。商用ですが、非業務利用向けの無料Lite版があります。
  • PE-bear - ヘッダー、セクション、インポート、リソースを手早く確認するためのグラフィカルなPEビューア兼エディタで、不正な形式のファイルにも対応します。
  • pestudio - Windows実行ファイル内の疑わしいインポート、文字列、リソース、その他のインジケーターを初期評価のために検出します。商用ですが、私的利用向けの無料基本版があります。

ネイティブ解析

虫眼鏡で検査されるバイナリファイル

ツールをダウンロード