
 mein-0/mercilessamd
AMD AmdTools64.sys の MSR 読み書き IOCTL を悪用して IA32_LSTAR を上書きし、SMEP をバイパスして Windows 10 x64 上で管理者から SYSTEM へ権限昇格する概念実証(PoC)。

ハッカーの皆さん、こんにちは。
AmdTools64.sys は AMD uProf に同梱されている署名済みの Special Tools ドライバーです。UAC バイパスもなく、標準ユーザーの境界もありません。ハンドルを取得してしまえば、MSR インデックスに対するホワイトリストは存在しないため、好きな MSR を自由に読み書きできます。
読み取り側だけでも KASLR を単独で破ることができます。IA32_LSTAR(0xC0000082)を読めば、ドライバーが ntoskrnl!KiSystemCall64 をそのまま渡してくれます。本当の問題は書き込み側です。IA32_LSTAR は CPU がすべてのシステムコールでジャンプする先のアドレスであり、ドライバーは通常ユーザーにそれを上書きさせてしまいます。そこを自分が制御するコードに向ければ、次のシステムコールが CPL0 で自分のコードを実行します。邪魔なのは SMEP だけなので、エクスプロイトはまず IA32_LSTAR を読んで ntoskrnl を見つけ、ディスクからインポートディレクトリを解析し、mov cr4, rax で SMEP を無効化するためのガジェットをいくつか見つけ、SYSTEM トークンを現在のプロセスにコピーする小さなシェルコードを実行し、最後に IA32_LSTAR を復元してマシンが正常に動き続けるようにします。
IOCTL は 2 つだけで、話はそれで全部です。0xFFF02804 が MSR を読み取り、0xFFF02808 が書き込みます。どちらも 20 バイトのバッファを使い、インデックスの検証はありません。ディスパッチャーはバッファ長をチェックするだけです。ほかにも物理メモリの読み書きとユーザーモード物理マップ(0xFFF0281C、0xFFF02820、0xFFF028A4)がありますが、マップ経路は任意の RAM に対して PFN_LIST_CORRUPT を引き起こす可能性があるため、ここでは MSR 経路を使用しています。
これは Windows 10 x64 22H2(ビルド 19045.6456)と AMD uProf 5.3.521.0 でテストしました。ドライバーのバージョンは 1.7.16.218 です。レースもヒープグルーミングもなく、実行するたびに毎回成功しました。このドライバーは uProf に同梱されており、多くの AMD マシンにインストールされているため、すでにロード済みです。スクリーンショットは Win10 マシンで、実行前の whoami は subhan\windows10、実行後は nt authority\system です。
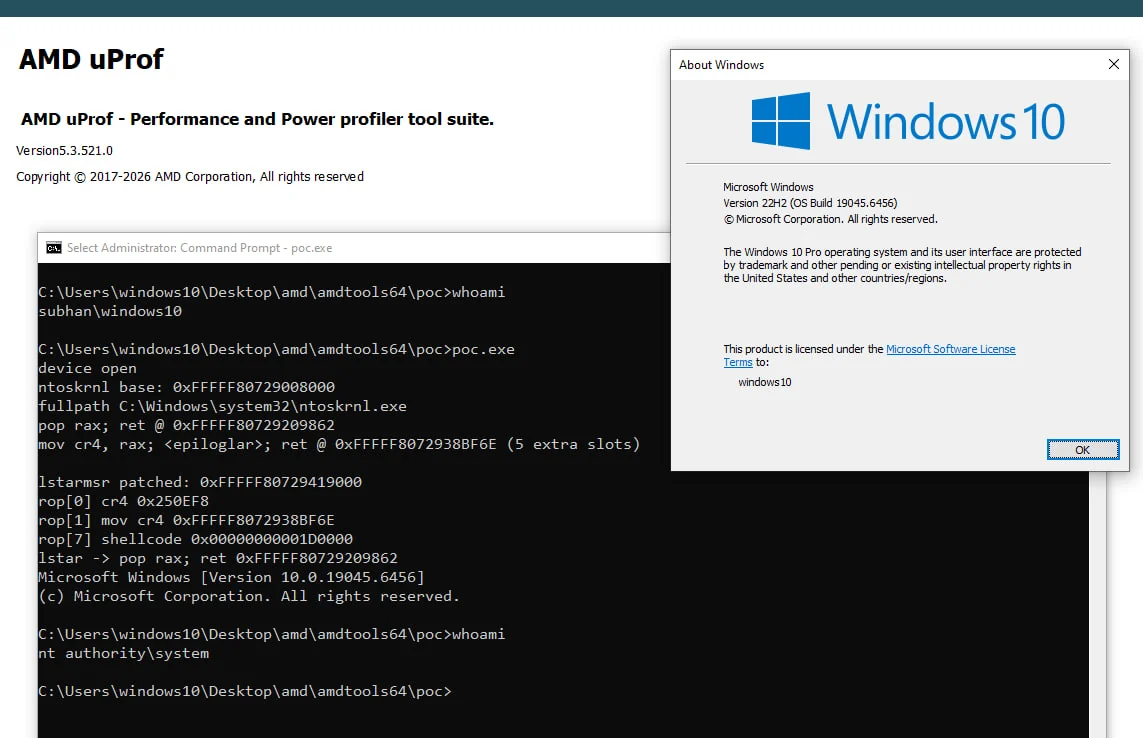
Windows 11 26300 では、ドライバーをインストールして IA32_LSTAR を読むことはできましたが、Memory Integrity が有効な場合、LSTAR への wrmsr は失敗します。VBS/HVCI がそれをインターセプトするのです。既知の Win11 の EPROCESS レイアウトは UniqueProcessId 0x1D0、ActiveProcessLinks 0x1D8、Token 0x248、ImageFileName 0x338 で、そのビルドの PsGetProcessId、PsReferenceProcessToken、PsGetProcessImageFileName と照合して確認しました。
価値があるのは署名済みドライバーとカーネルプリミティブです。管理者は AMD ドライバーをロードしてリング 0 のコード実行を得られます。ここでの LSTAR から SYSTEM への連鎖はエクスプロイト部分であり、新しいドライバーの発見ではありません。
2026-08-17 に AMD PSIRT へ報告しました。しかし彼らはこのギャップを認めないためにあらゆる手を尽くし、さらには私が自分のアドレスからメールを送れないように Gmail でブロックまでしました。これはほんの始まりにすぎません。今後、AMD 製品に関する私の発見を彼らに直接、あるいは彼らの他のチャネルを通じて共有することはありません。これからもすべてここで共有し続けます。お楽しみに、そしてハッキングを続けましょう!






