LDAP Watchdog: リアルタイムでLinux互換のLDAP監視ツール。ディレクトリの変更を検出し、管理者やセキュリティ研究者に対して追加、変更、削除を可視化します。

LDAP Watchdog は、LDAP ディレクトリ内のレコード変更をリアルタイムで監視するために設計されたツールです。
ユーザーエントリおよびグループエントリに対する変更、追加、削除を追跡・可視化する仕組みを提供し、ユーザーが予期される変更と実際の変更を照合して、潜在的なセキュリティインシデントを特定できるようにします。
OpenLDAP と Linux を想定して作成されており、すべてのエントリに entryUUID (RFC 4530) を付与するサーバーが必要です。そのため、代わりに objectGUID を使用する Active Directory はサポートされていません。
Python で書かれており、ldap3 ライブラリに加え、Slack 通知には requests が必要です。
このソフトウェアは Joshua Rogers によって書かれました。
以下のいずれかに興味があれば、LDAP Watchdog はあなたに適しています:
LDAP ディレクトリ内の変更、追加、削除の監視に加えて、特定の属性を無視するように設定したり、古い値/新しい値に応じて細かい属性を無視するように細かく調整したりすることもできます。
変更は常にターミナルに出力され、Slack webhook が設定されている場合はそこにも転送されます。色付き出力はオフにできます。
以前は LDAP-Stalker という名前でした (LDAP ディレクトリの変更を監視することは、企業内の変化をストーキングする優れた方法だからです: 発表前に昇進を知る、新入社員、退職者など)。このプロジェクトの詳細と歴史についてのブログ記事はこちらにあります。
注: 以下の例では、既存エントリの entryCSN および modifyTimestamp への変更は LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp を設定することで無視できます。
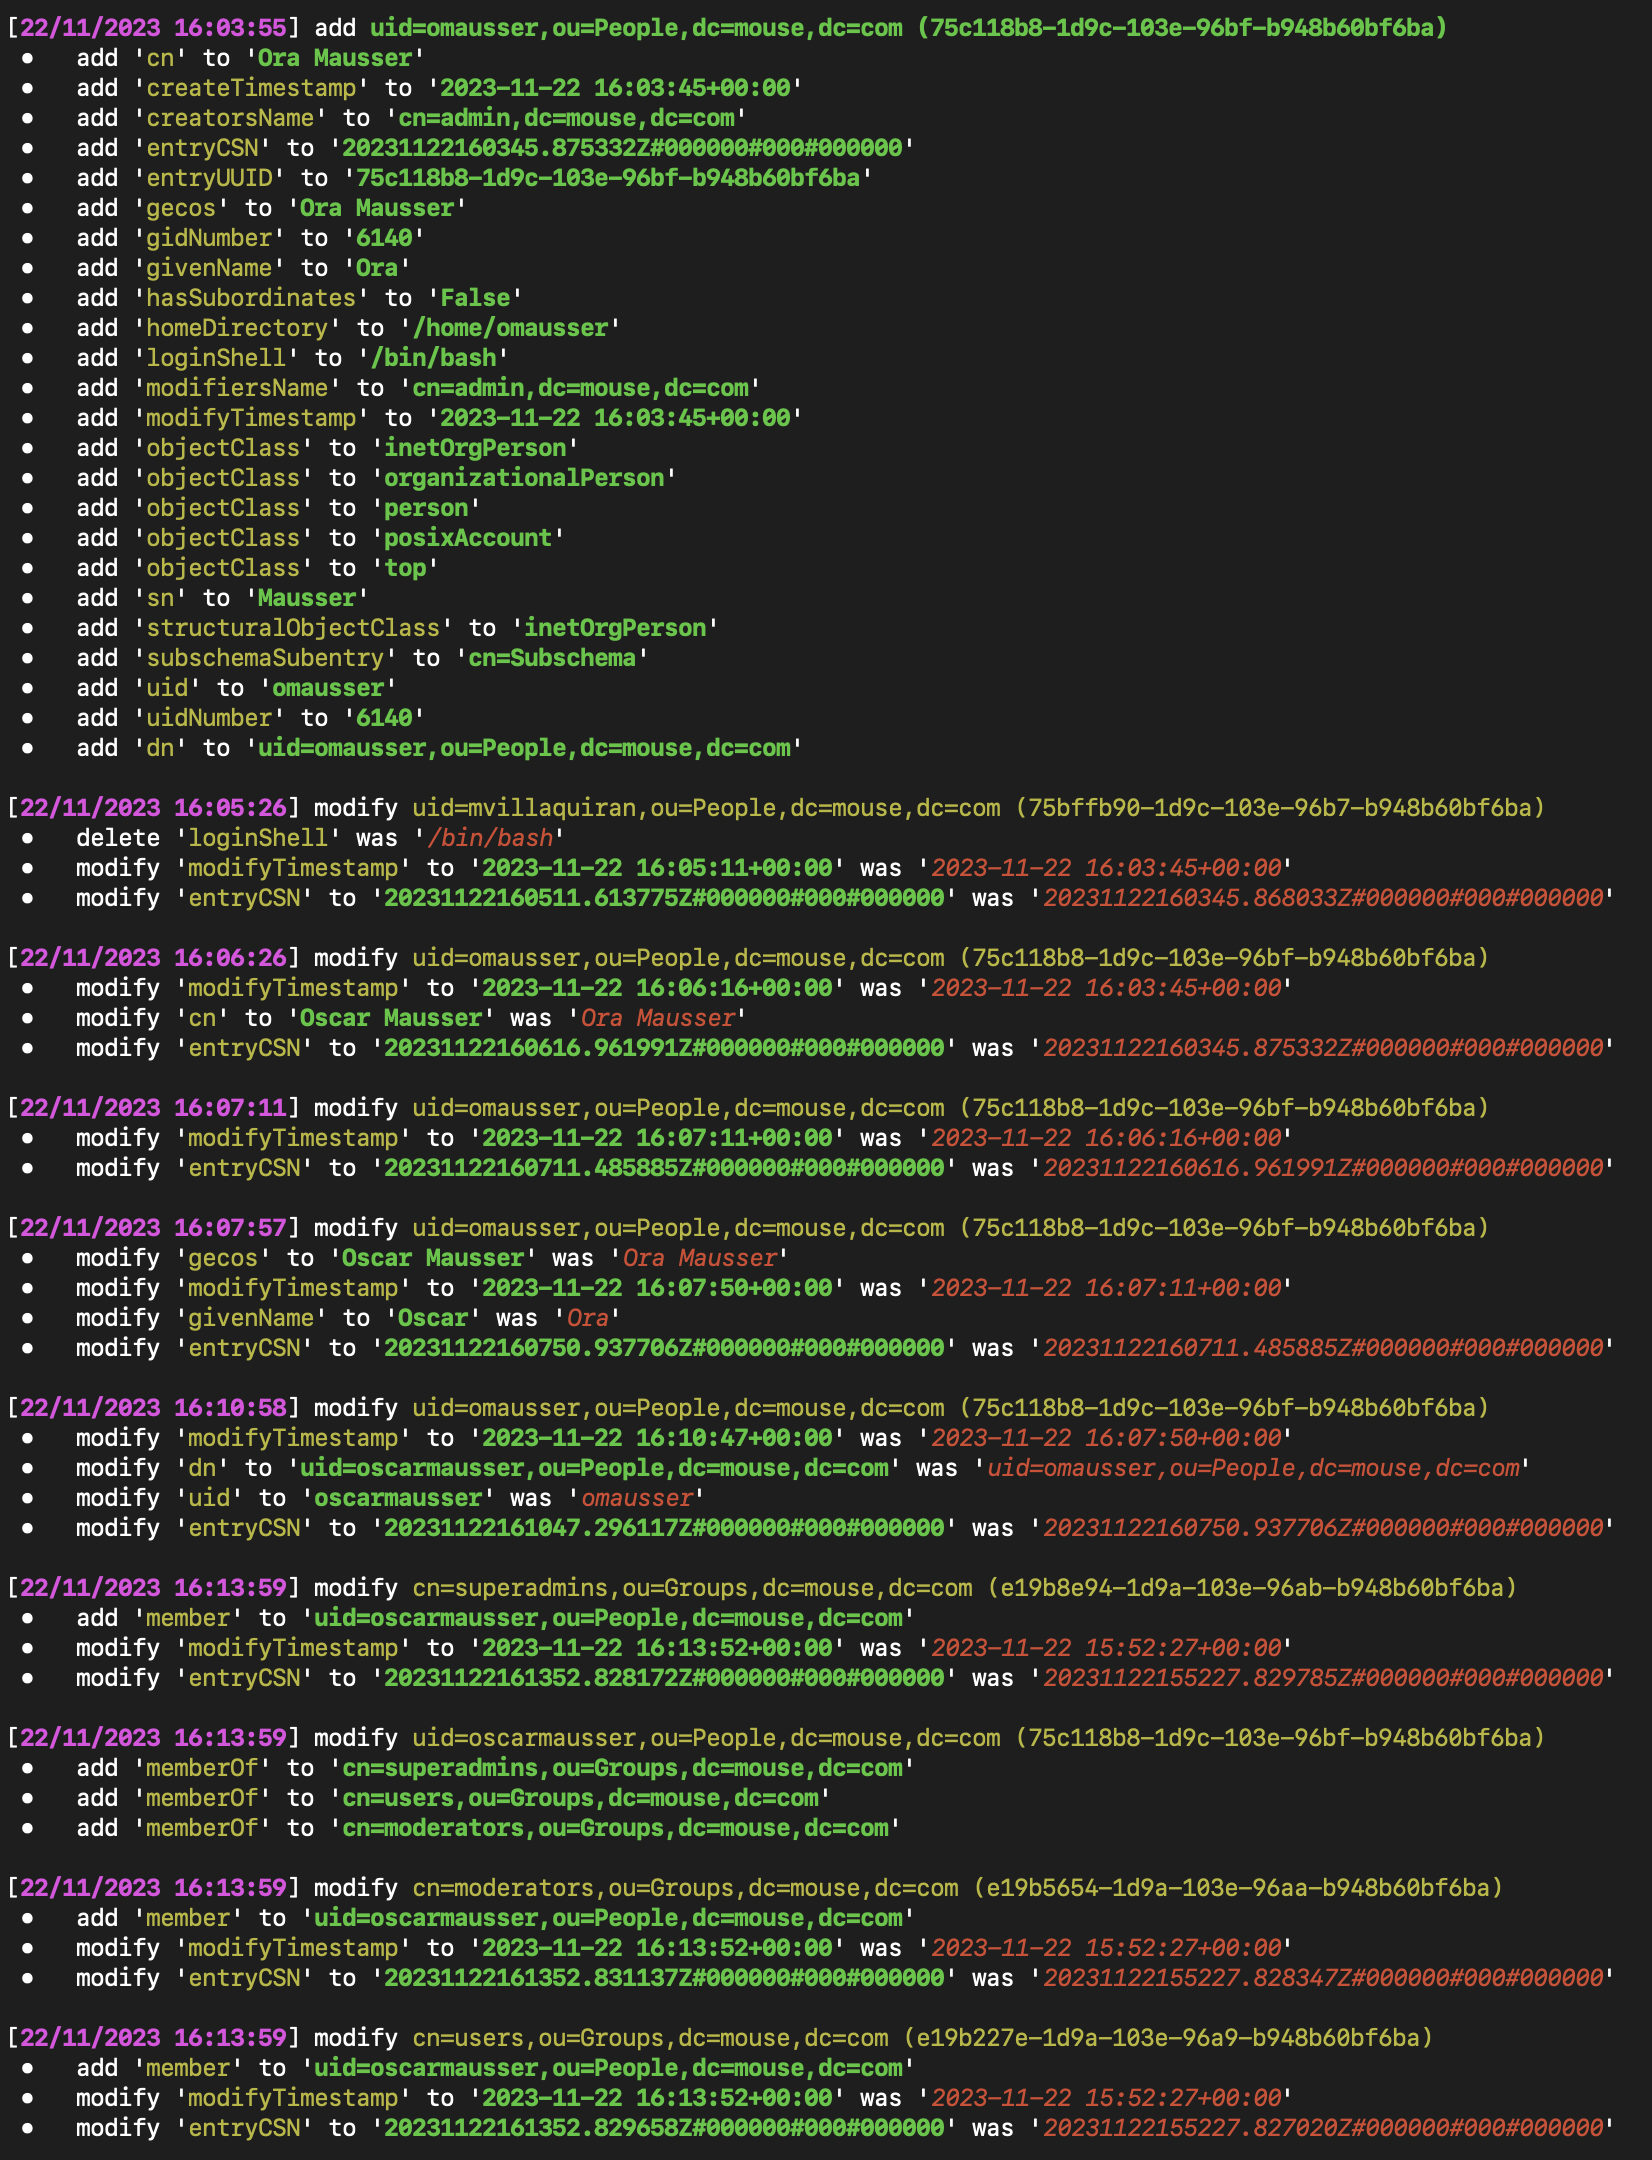
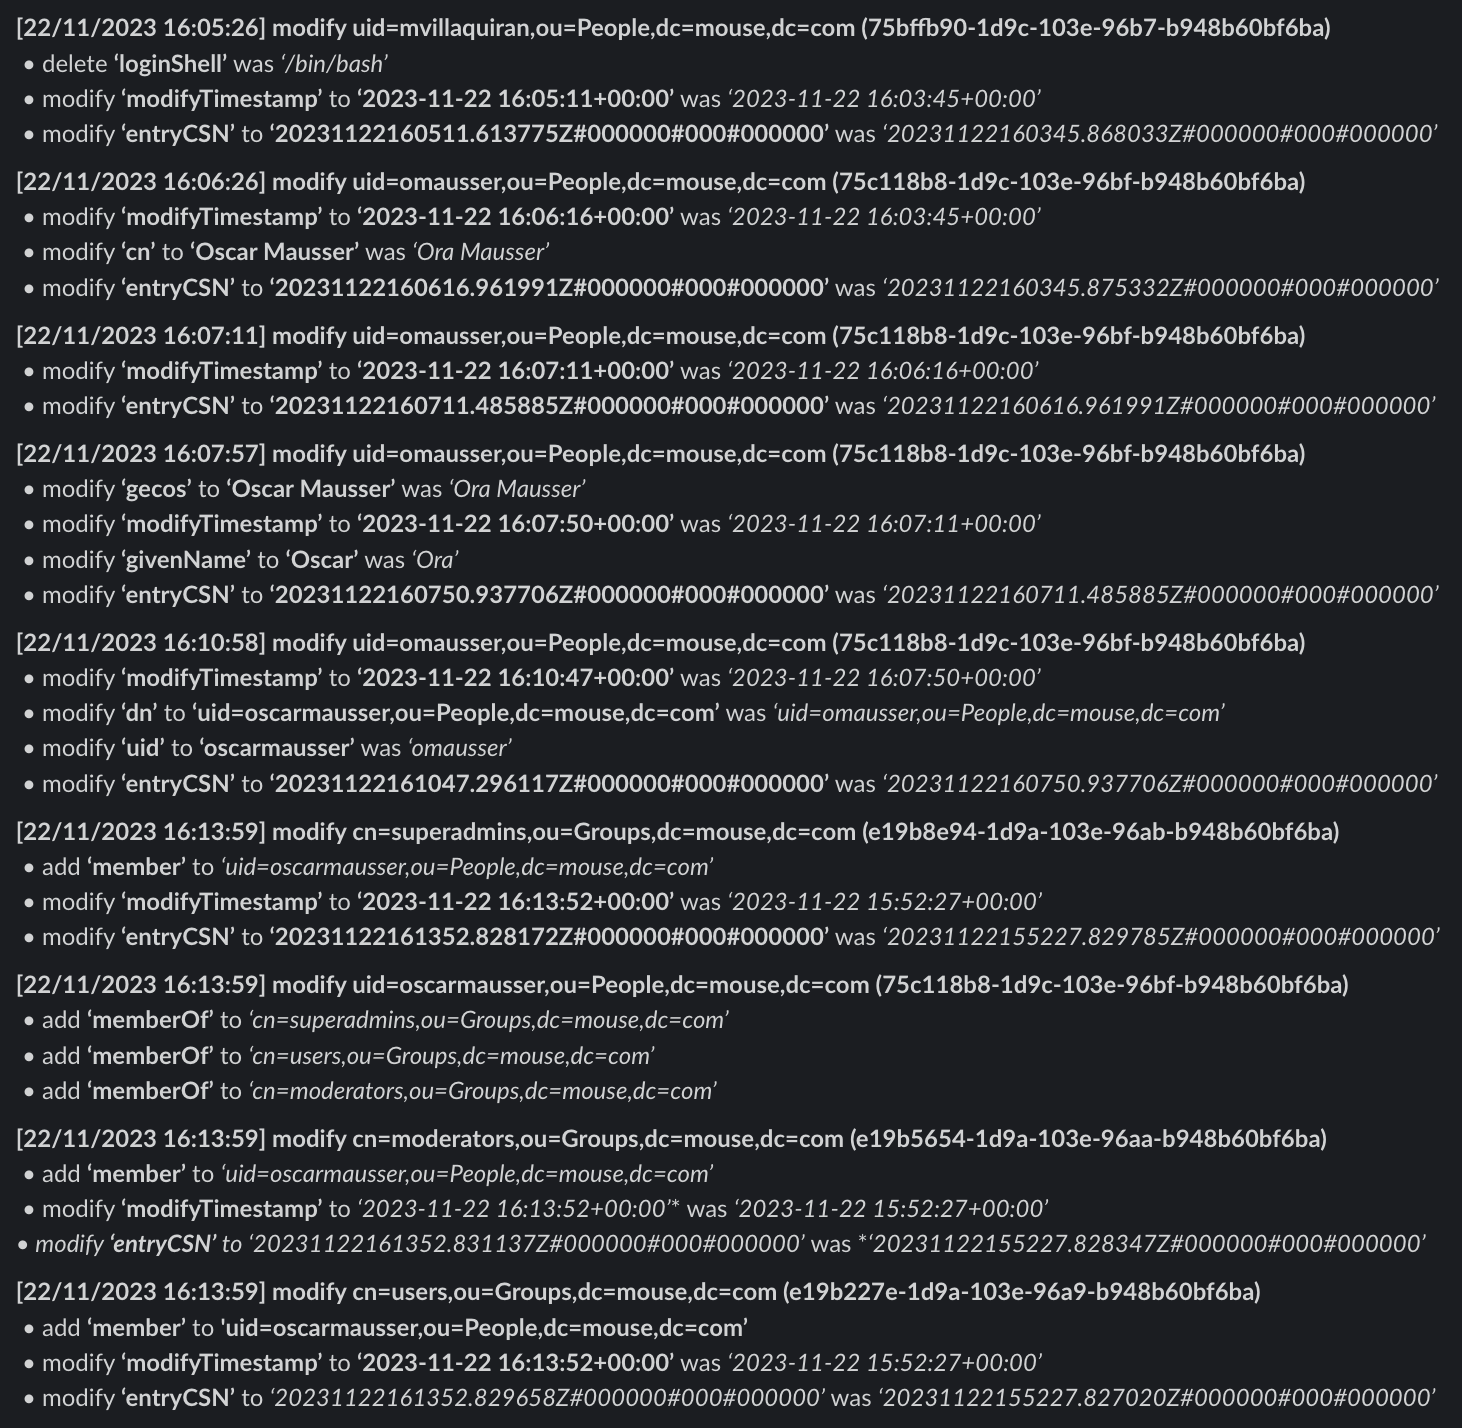
リアルタイム監視: LDAP Watchdog は、ユーザーエントリおよびグループエントリの変更について LDAP ディレクトリを継続的に監視します。
変更の比較: このツールは連続する LDAP 検索間の変更を比較し、追加、変更、削除を強調表示します。
制御ユーザー検証: LDAP Watchdog は制御ユーザーの仕組みをサポートしており、制御ユーザーの変更が見つからない場合にエラーを発生させます。
柔軟な LDAP フィルタリング: ユーザーは LDAP_WATCHDOG_SEARCH_FILTER 環境変数を使用して LDAP フィルタリングをカスタマイズし、特定のオブジェクトクラスや属性に絞り込むことができます。
Slack 連携: 追加、変更、削除された LDAP エントリについて、Slack でリアルタイム通知を受け取ります。
カスタマイズ可能な出力: コンソール出力は、追加、変更、削除を明確かつ色付きで示し、容易に視認できるようにします。
無視するエントリと属性: ユーザーは、既存エントリへの変更を比較する際に無視する UUID と属性を指定できます。
条件付き無視属性: ユーザーは、memberOf 内の特定のグループなど、特定の値を伴う場合にのみ属性への変更を無視できます。
ldap3 パッケージ。Slack webhook を使用する場合は、requests パッケージも必要です。pip install LDAP-Monitor
Slack webhook サポートを含めるには:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
またはGitHub Container Registryから:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
1.x からの場合: 2.0.0 以降、LDAPS 接続ではサーバー証明書を検証し、それが LDAP_WATCHDOG_SERVER 内のホスト名または IP アドレスと一致することを確認します。1.0.0 ではどちらも検証していませんでした。アップグレードする前に、証明書が自己署名またはプライベート CA 発行のものである場合は LDAP_WATCHDOG_CA_CERTS_FILE を設定し、その名前と一致しない場合は一致する証明書を使用するか、LDAP_WATCHDOG_TLS_VERIFY=false を設定してください(Configuration の TLS に関する注記を参照)。その他の変更点はリリースノートに記載されています。
1.x または 2.0.0 からの場合: 2.0.1 以降、ブール値の設定は Configuration に記載されている値のみを受け付けます。以前のバージョンでは、true、1、yes 以外の値はすべて false として扱われていました。現在では、認識できない値は起動時にプロセスを停止させ、空の値はデフォルトを意味し、on や引用符で囲んだ "true" は true を意味します。例えば、ベアホスト名を指定した空の LDAP_WATCHDOG_USE_SSL は、ポート 389 のプレーン LDAP ではなく、ポート 636 の LDAPS で接続するようになりました。
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
または python -m を使用します:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
Debian ベースのインストールスクリプト install.sh が提供されています。これには Python 3.10 以降と python3-venv パッケージが必要です。このリポジトリのクローンから root として実行すると、このスクリプトは次の処理を行います:
/opt/ldap-watchdog に Python 仮想環境を作成します。requirements.txt で固定されます。/etc/ldap-watchdog.env に作成します (既に存在する場合を除く)。/etc/systemd/system/ldap-watchdog.service) をインストール、有効化、起動します。このサービスは ldap-watchdog を特権のない動的ユーザーとしてバックグラウンドで実行するため、CA バンドルは全ユーザーが読み取り可能である必要があります。/var/log/ldap-watchdog.log と /var/log/ldap-watchdog-error.log に出力するよう設定します。/etc/logrotate.d/ldap-watchdog にログローテーションを設定します。更新されたクローンからスクリプトを再実行すると、インストールがアップグレードされます。
オプションで install.sh に引数を 1 つ渡すことで、環境ファイルが最初に作成されるときに SLACK_WEBHOOK_URL を設定できます:
sudo ./install.sh "https://hooks.slack.com/services/[...]"
インストール後、/etc/ldap-watchdog.env を編集して LDAP 接続設定を構成し(それまではサービスが失敗します)、その後サービスを再起動します:
sudo systemctl restart ldap-watchdog
すべての設定は環境変数を介して行われます。空の値は未設定と同じですが、LDAP_WATCHDOG_SLACK_BULLETPOINT は例外です。以下の変数がサポートされています:
| 環境変数 | 説明 | デフォルト |
|---|---|---|
LDAP_WATCHDOG_SERVER | LDAP サーバーの URL またはホスト名 (例: ldaps://ldaps.intra.lan)。必須。 | "" |
LDAP_WATCHDOG_BASE_DN | LDAP 検索のベース識別名 (Base Distinguished Name) | "" |
LDAP_WATCHDOG_USERNAME | 認証用のバインド DN (例: cn=Emily,ou=People,dc=mouse,dc=com)。これまたはパスワードが空の場合、バインドは匿名になります。 | "" |
LDAP_WATCHDOG_PASSWORD | LDAP_WATCHDOG_USERNAME のパスワード | "" |
LDAP_WATCHDOG_USE_SSL | SSL を使用する場合は true (LDAPS、デフォルトポートは 389 ではなく 636)、それ以外は false。LDAP_WATCHDOG_SERVER 内の ldaps:// または ldap:// スキームはこれを上書きします。 | true |
LDAP_WATCHDOG_CA_CERTS_FILE | LDAP サーバー証明書を検証するためのオプションの PEM CA バンドル。未設定の場合、システムの信頼ルートが使用されます。 | 未設定 |
LDAP_WATCHDOG_TLS_VERIFY | LDAP サーバー証明書とホスト名の検証をスキップする場合は false。接続は暗号化されたままですが、認証は行われません。 | true |
LDAP_WATCHDOG_SEARCH_FILTER | ユーザーおよびグループエントリの LDAP フィルター | (&(|(objectClass=inetOrgPerson)(objectClass=groupOfNames))) |
LDAP_WATCHDOG_SEARCH_ATTRIBUTE | 取得する属性のカンマ区切りリスト。デフォルトでは運用属性を含めるために *,+ が使用されます。entryUUID は常に要求され、すべてのエントリで読み取り可能である必要があります。 | *,+ |
LDAP_WATCHDOG_REFRESH_RATE | 各 LDAP 検索後、次回までに待機する秒数 (整数) | 60 |
LDAP_WATCHDOG_NETWORK_TIMEOUT | LDAP および Slack の接続/読み取り操作のタイムアウト (秒、正の整数)。これは個々の待機を制限するものであり、ポーリングの合計時間ではありません。 | 30 |
LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT | 色付き出力を無効にする場合は true。色付き出力は、出力がファイルや docker logs に送られる場合でも使用されます。 | false |
ブール値の設定は、大文字小文字を問わず、オプションで引用符で囲んだ true、yes、on、1 および false、no、off、0 を受け付けます。それ以外の値は起動時にプロセスを停止させます。
LDAPS 接続はサーバー証明書を検証し、LDAP_WATCHDOG_SERVER 内のホスト名または IP アドレスに対して有効であることを確認します。プライベート CA の場合は、LDAP_WATCHDOG_CA_CERTS_FILE に読み取り可能な PEM CA バンドルを設定してください。Docker では、バンドルをコンテナにマウントし、そのコンテナ内パスを使用します。自己署名サーバー証明書はバンドル自体として使用できます。証明書を提供できない場合、またはサーバー名と一致しない場合、LDAP_WATCHDOG_TLS_VERIFY=false で検証を無効にできますが、その場合ネットワーク経路上の誰でもサーバーを偽装し、バインドパスワードを取得できるようになります。TLS を使用しないサーバーの場合は、ldap:// URL を使用するか、LDAP_WATCHDOG_USE_SSL=false を設定してください。
| 環境変数 | 説明 | デフォルト |
|---|---|---|
LDAP_WATCHDOG_CONTROL_UUID | 各ポーリングの前に (例えば cron ジョブによって) 変更される制御ユーザーの entryUUID。両方のスナップショットに存在する属性のいずれかに新しい値がない限り、比較はエラーで拒否されます。ユーザーはベース DN と検索フィルターに一致する必要があり、その変更は無視フィルターで隠されない限り (例えば LDAP_WATCHDOG_IGNORED_UUIDS にリストすることで) 通知されます。 | "" |
LDAP_WATCHDOG_CONTROL_USER_ATTRIBUTE | 制御ユーザーでチェックする特定の属性。設定された場合、両方のスナップショットに存在し、その値が異なっている必要があります。 | "" |








