
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-38831 — WinRAR における CVE-2023-38831 ゼロデイ脆弱性の概念実証(POC) | Kitploit

ツール/GitHubGitHub/malvika-thakur/cve-2023-38831
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubmalvika-thakur/cve-2023-38831

CVE-2023-38831

WinRAR における CVE-2023-38831 ゼロデイ脆弱性の概念実証(POC)

リポジトリを見る
31253年前未レビュー
共有

CVE-2023-38831 (WinRAR)

RARLabs WinRAR 6.23 より前のバージョンでは、ユーザーが ZIP アーカイブ内の無害なファイルを表示しようとすると、攻撃者が任意のコードを実行できます。この問題は、ZIP アーカイブに無害なファイル(通常の .JPG ファイルなど)と、その無害なファイルと同じ名前のフォルダーが含まれ、無害なファイルのみにアクセスしようとした際に、フォルダーの内容(実行可能なコンテンツを含む場合があります)が処理されるために発生します。これは 2023 年 4 月から 8 月にかけて実際の攻撃で悪用されました。

使い方

使用法:

- poc.py [-h] scriptPath benignPath zipDirectory fname

位置引数:

scriptPath    The Filepath of the Malicious script/batch which will be executed
benignPath    The Filepath of the Benign file (recommended in '.jpg', '.png' and '.pdf')
zipDirectory  The Name of the Directory which will be Created and Zipped
fname         The Names of the Folder and File in the Zip (including the file extension)

オプション:

-h, --help    show this help message and exit

概念実証 (PoC)

  1. 脆弱性のあるバージョン(つまり WinRAR < 6.23)を https://www.win-rar.com/download.html からダウンロードしてインストールします(このフォルダーには WinRAR 6.02 の .exe ファイルがあります)。
  2. benign/bait file (e.g. sample.png) と malicious script (e.g. script.bat) を準備します。
  3. python3 poc.py script.bat sample.PNG PoC sample.png を実行して、.zip のエクスプロイトを生成します。
  4. インストールした脆弱性のあるバージョンの WinRAR で Zip ファイルを開きます。
  5. デモに示されているように、Benign file (i.e. sample.png) をダブルクリックします。
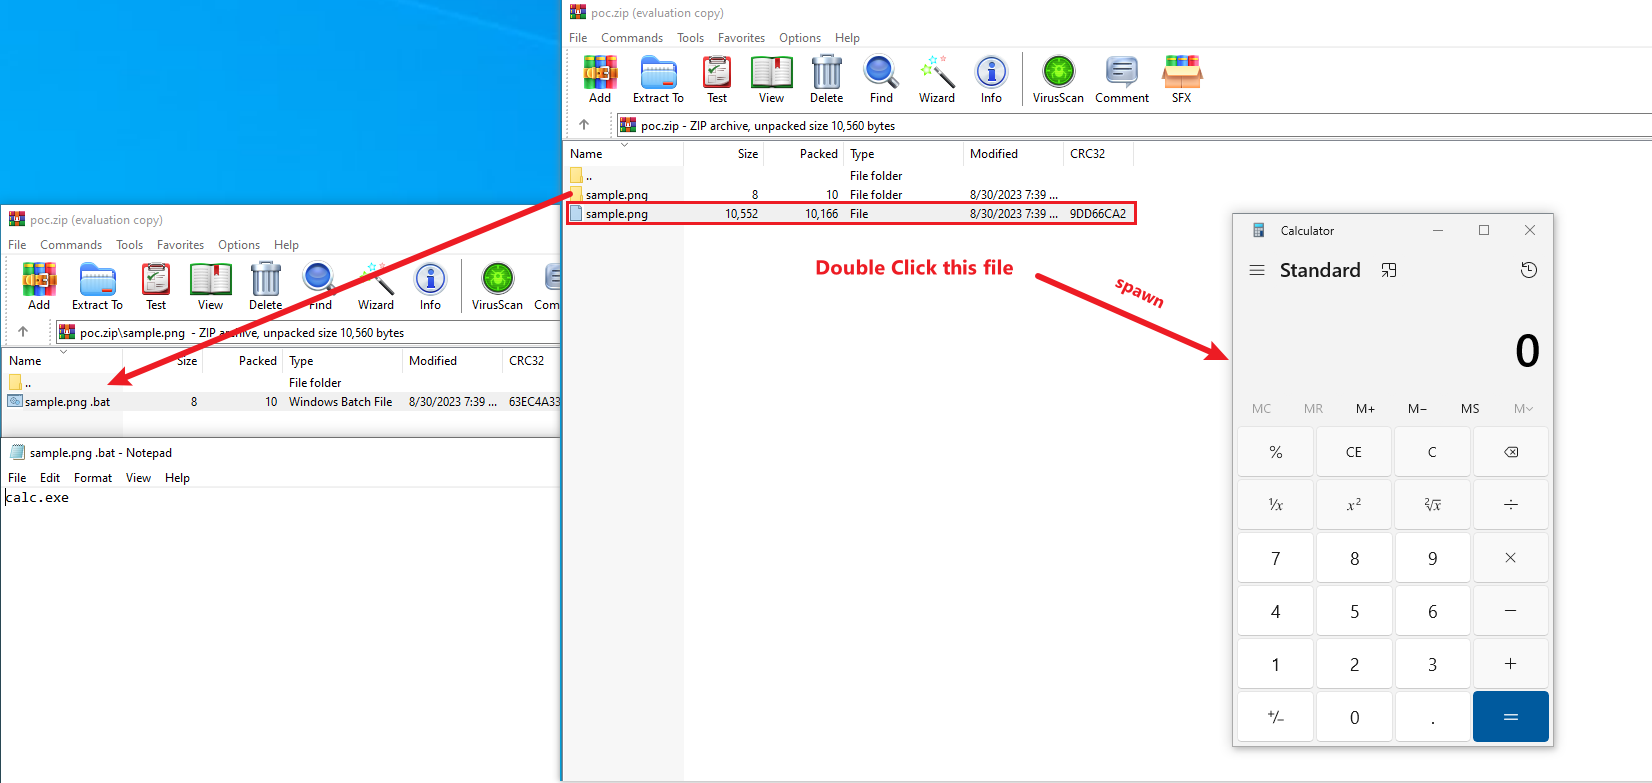

デモ

demo

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    394
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    254

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





