
 mafifrizi/tanuki
LinuxおよびハイブリッドActive Directory向けの戦術的IDオペレーター

Linux ワークロード向けの非人間アイデンティティ & ハイブリッド Active Directory オペレーター
プロトコルファースト、root 権限ゼロ、ホスト設定フットプリントゼロ、ノイズゼロ。


概要 • クイックスタート • コマンド • アーキテクチャ • 検証 • 系譜 & クレジット
現代のクラウドネイティブおよびオンプレミス環境では、完全なドメイン参加、Kerberos デーモン(sssd / winbind)、root 権限を必要とせずに、エンタープライズ Active Directory ドメインへ認証しなければならない Linux ワークロード(Kubernetes ポッド、AI コーディングエージェント、CI/CD ランナー、コンテナ化されたバッチワーカー)がますます増えています。
Tanuki は、非特権の Linux ユーザー空間向けに構築されたプロトコルファーストの Active Directory オペレーターです。人間参加型(human-in-the-loop)の制御下で、Purple Team のライフサイクル全体を実行します。事前トリアージ、暗号チケット交渉、定量的な権限階層化、クローズドループの自己修復、フォレンジック監査テレメトリです。また、エージェントから操作可能であり、構造化されたスキルマニフェストを公開しているため、Claude Code、Cursor、Google Antigravity などのツールが、決定論的な一ステップずつ実行できます。
ハイライト:
#![forbid(unsafe_code)] でビルドされた 1.8 MB の静的バイナリです。sudo なし、root なし、CAP_SYS_TIME なし、/etc/krb5.conf やシステムファイルの変更もありません。エンジン比較の全体像とサブシステムマップについては、docs/ARCHITECTURE.md を参照してください。
# Detects the Rust musl binary or falls back to the Python standard engine
curl -sSfL https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.sh | bash
# Rust systems core
cargo install --path crates/tanuki-cli

# Python reference engine
pipx install git+https://github.com/Mafifrizi/tanuki.git
git clone https://github.com/Mafifrizi/tanuki.git
cd tanuki
python3 -m tanuki doctor --json
両エンジンは同じコマンドサーフェスとフラグを共有します。完全な使用方法、すべてのフラグ、検証済みの LDAPS の例は docs/USAGE.md にあります。
| コマンド | 目的 |
|---|---|
tanuki doctor | ドメイン設定、認証情報、ネットワーク、OPSEC テレメトリにわたる事前診断 |
tanuki auth | メモリ内クロックスキュー補正を伴う非特権ユーザースペースでの TGT 取得 |
tanuki tgs | 対象 SPN に対する Kerberos サービスチケットの取得 |
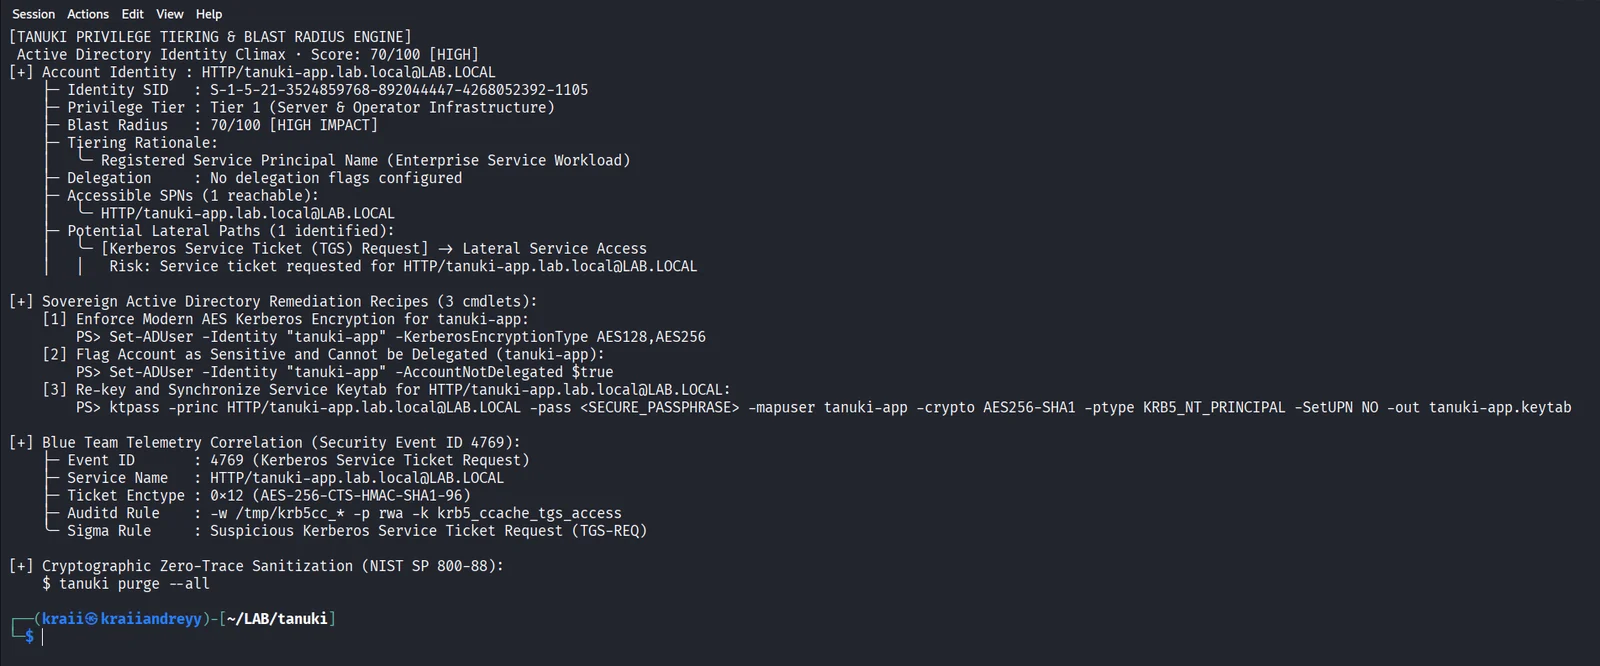
tanuki blast | 定量的なブラスト半径スコアリング、特権階層化、PowerShell 修復レシピ |
tanuki ldap | 非特権 LDAP 偵察 (--query spn | asreproast | rbcd | shadow | unconstrained | all) |
tanuki adcs | ESC1 から ESC11 までのパッシブ AD CS テンプレートスキャナ |
tanuki config | IP で KDC を指定するゼロ DNS・非特権の krb5.conf ジェネレータ |
tanuki fix | 冪等なクローズドループ修復 (--dry-run でプレビュー) |
tanuki purge | NIST SP 800-88 に基づく暗号メモリおよび認証情報キャッシュのゼロ化 |
tanuki skill | エージェントスキルマニフェストのエクスポート (--json で機械可読スキーマ) |
構造化出力を得るには任意のコマンドに --json を追加します。対話型ウィザードを起動するには tanuki -i を実行します。
Tanuki は、特権昇格のループを防ぎ、認証ノイズを減らし、すべての操作をフォレンジック的に正当化できる状態に保つため、固定の 5 段階の戦術的意思決定ラダーに従います。このモデルは references/tactical_ladder.md に文書化されています。
| 段階 | アクション | 説明 |
|---|---|---|
| 0 | DIAGNOSE | 認証情報、enctype、ネットワーク経路の事前監査 |
| 1 | AUTHENTICATE | クロックスキュー耐性を備えたユーザースペースでの AS-REQ TGT ネゴシエーション |
| 2 | AUTHORIZE | 検証済み SPN エンドポイントに対する TGS サービスチケットの取得 |
| 3 | ASSESS | 定量的なブラスト半径の計算と階層スコアリング |
| 4 | PURGE | 暗号メモリのゼロ化 (NIST SP 800-88) |
Tanuki は実際のハイブリッドインフラに対して検証されています。非特権の Kali ワークステーション (UID 1000) が Windows Server 2022 ドメインコントローラ (DC01.lab.local) に直接接続し、各段階をエンドツーエンドで、DC 上の Blue Team フォレンジックテレメトリに至るまで実証しています。また、500 以上の Python ユニットテストと 39 の Rust テスト (ライブラリおよび統合) を同梱しており、すべて成功しています。
ターミナルでの実証を含む完全なマイルストーンウォークスルーは docs/VALIDATION.md を参照してください。
Tanuki は Muhammad Afif Rizi (@Mafifrizi) と Muhamad Dian Alvito によって設計されています。
Tanuki は 2 つの基盤的プロジェクトからインスピレーションと技術ノウハウを得ています:
プロトコル研究者、システムエンジニア、ツール制作者からのコントリビューションを歓迎します。Tanuki は 2 つの厳格な不変条件を課しています。Python コアにおける外部依存ゼロ、そして Rust コアにおける #![forbid(unsafe_code)] です。
CONTRIBUTING.md を参照してください。bash / zsh / fish)、tanuki triage におけるエラー辞書の拡充、SARIF または Markdown エクスポートフォーマッタ。Tanuki は以下のいずれかによるデュアルライセンスです:
LICENSE-MIT または http://opensource.org/licenses/MIT)LICENSE-APACHE または http://www.apache.org/licenses/LICENSE-2.0)いずれかのライセンスを選択できます。






