Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-1999-0678 — CVE-1999-0678- /doc ディレクトリ閲覧可能 | Kitploit
ツール/GitHubGitHub/lto7777777/cve-1999-0678
脆弱性分析構成監査ウェブセキュリティペネトレーションテスト侵入検知学習と教育ラボと実践
GitHublto7777777/cve-1999-0678

CVE-1999-0678

CVE-1999-0678- /doc ディレクトリ閲覧可能

リポジトリを見る
3811ヶ月前未レビュー
共有

CVE-1999-0678: 検出と修復プロジェクト

著者: Pham Huu Minh
日付: 2025年12月

プロジェクト概要

このプロジェクトは、Apache Web Server上のレガシーな ディレクトリトラバーサル脆弱性 (CVE-1999-0678) を対象とした、脆弱性評価の完全なライフサイクルを示します。目標は、攻撃をシミュレートし、IDSで検出し、セキュリティホールを恒久的に修正することでした。

技術スタック

  • 攻撃者: Kali Linux (Curl, Firefox, GVM)
  • 被害者: Ubuntu Server (Apache2, Snort IDS)
  • ツール: Greenbone Vulnerability Manager, Snort, Iptables

フェーズ1: 発見と悪用

脆弱なUbuntuターゲット (192.168.45.132) を使ったローカルテストラボを構成しました。

  1. 脆弱性スキャン: GVMを使用してポート80のHTTPサービスを特定しました。
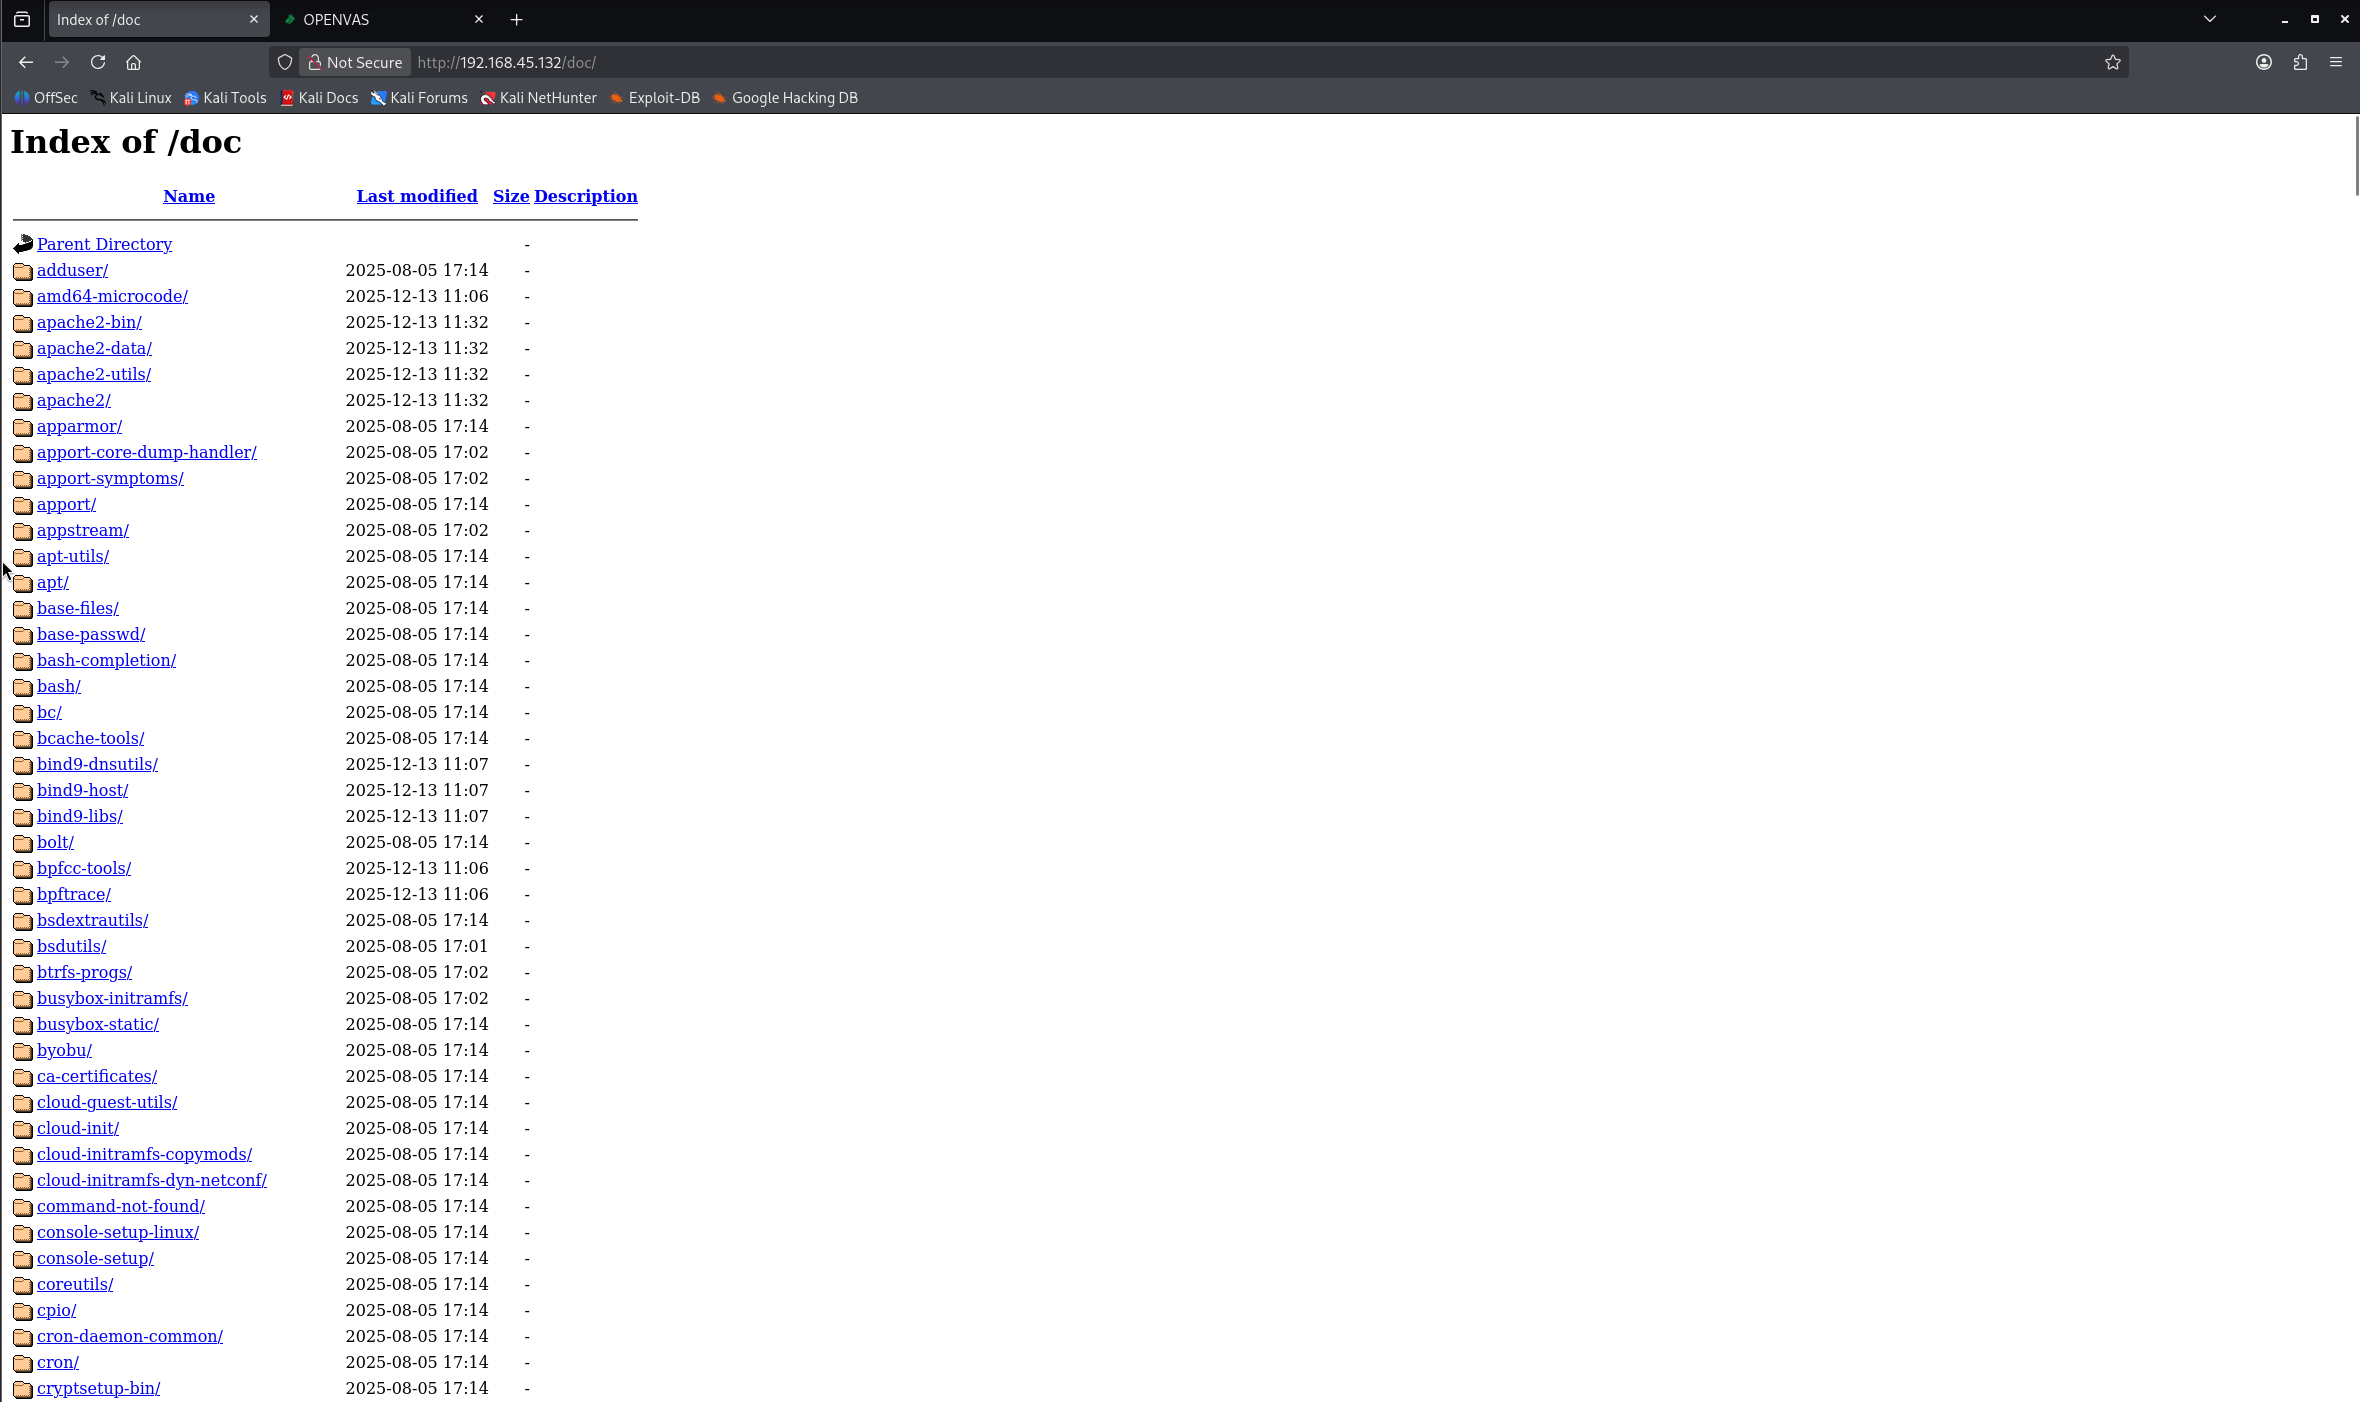
  2. 手動確認: ブラウザとターミナルから公開された /doc/ ディレクトリにアクセスし、脆弱性を確認しました。

脆弱性の証明

図1: システムドキュメントへの不正アクセス成功。


フェーズ2: 侵入検知 (IDS)

この特定の攻撃パターンをリアルタイムで検出するために、被害者サーバーに Snort を導入しました。

  • カスタムルール: alert tcp any any -> any 80 (content:"/doc/"; msg:"CVE-1999-0678 Detected";)
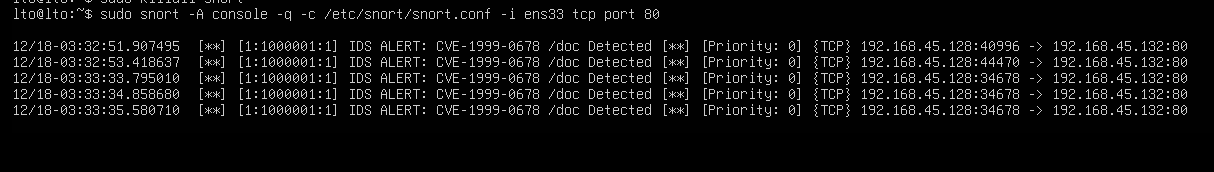
  • 結果: 攻撃者がディレクトリにアクセスした際に、Snortが正常にアラートを発しました。

Snortアラート

図2: ディレクトリトラバーサル試行を検出するSnort IDS。


フェーズ3: 緩和と修復

システムを保護するため、一時的および恒久的な修正の両方を実施しました。

  1. 一時的な緩和策 (ファイアウォール): iptables を使用して攻撃者のIPをブロックし、進行中の侵入を即座に停止しました。
  2. 恒久的な修復 (根本原因): Apacheの設定 (/etc/apache2/sites-available/000-default.conf) を変更し、安全でない Alias /doc ディレクティブを削除しました。

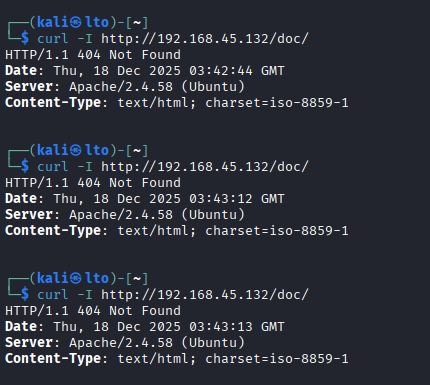
検証: パッチ適用後、再度攻撃を試みました。サーバーは 404 Not Found エラーを返し、システムが安全であることを確認しました。
修復の証明

図3: 404を返すCurlコマンド。脆弱性が修正されたことを証明しています。


結論

このプロジェクトは、多層防御 (Defense in Depth) の重要性を示しています。ファイアウォールは即時封じ込めを提供しますが、真のセキュリティには根本原因の是正 (設定パッチ適用) とIDSによる継続的な監視が必要です。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →