
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2019-0708 — Only Hitting PoC [Windows Server 2008 r2 でテスト済み] | Kitploit

ツール/GitHubGitHub/leoid/cve-2019-0708
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubleoid/cve-2019-0708

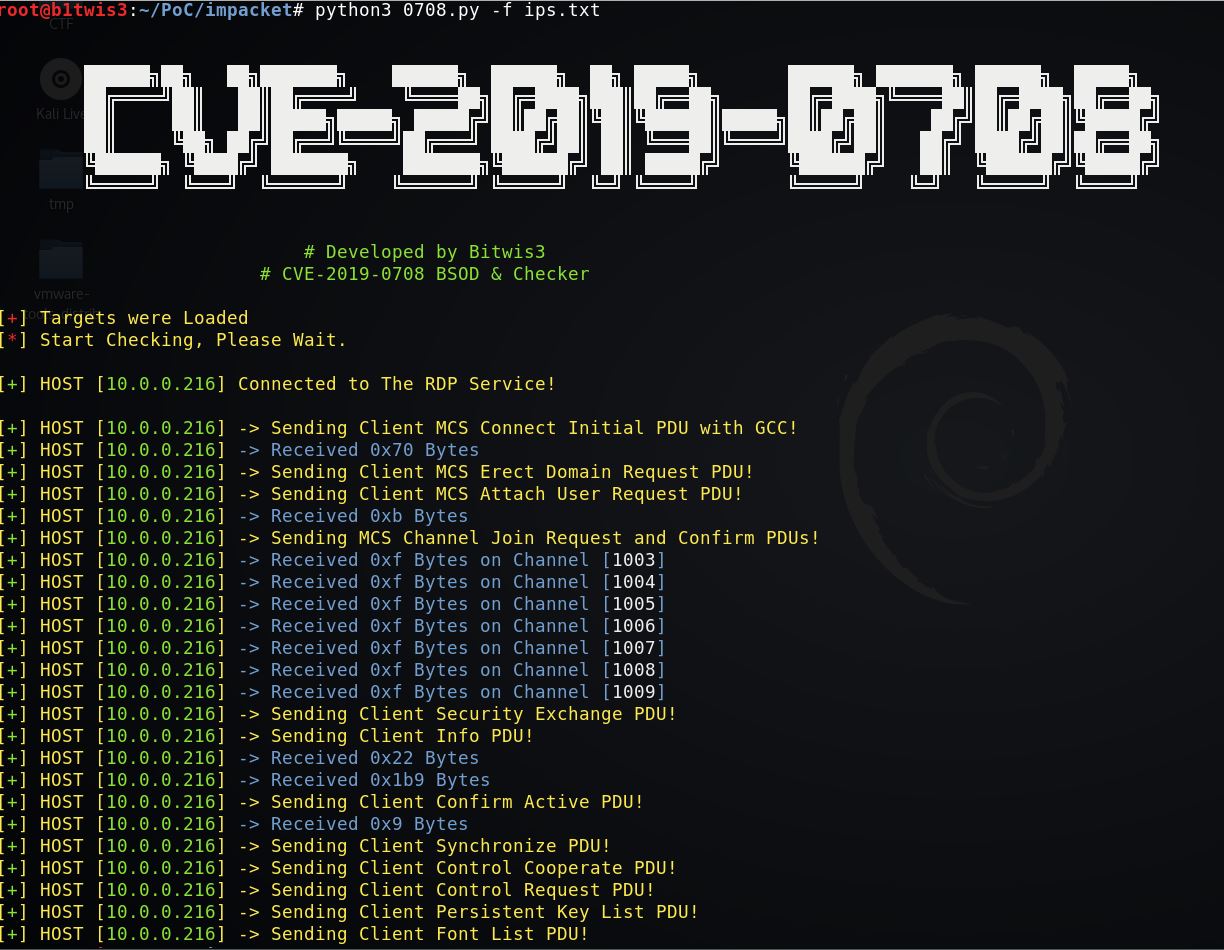
CVE-2019-0708

Only Hitting PoC [Windows Server 2008 r2 でテスト済み]
リポジトリを見る
12736357年前Kitploit レビュー済み
共有

CVE-2019-0708

クラッシュ部分 [BSOD] は意図的に削除されました!

リモートデスクトップサービス – 以前はターミナルサービスとして知られていました – に、認証されていない攻撃者が RDPを使用してターゲットシステムに接続し、特別に細工されたリクエストを送信します。 この脆弱性は認証前であり、ユーザーの操作は必要ありません。 操作。 この脆弱性を悪用することに成功した攻撃者は、ターゲットシステム上で任意のコードを実行する可能性があります。 攻撃者は その後、プログラムをインストールしたり、データを表示、変更、削除したり、完全なユーザー権限を持つ新しいアカウントを作成したりすることができます。

この脆弱性を悪用するには、攻撃者はRDPを介してターゲットシステムのリモートデスクトップサービスに特別に細工されたリクエストを送信する必要があります。 この更新プログラムは、リモートデスクトップサービスが接続要求を処理する方法を修正することで、脆弱性に対処します。

References:

  • https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr
  • https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2019-0708
  • https://github.com/FreeRDP/FreeRDP
  • https://github.com/citronneur/rdpy
  • https://github.com/rdesktop/rdesktop
  • https://github.com/SecureAuthCorp/impacket/

使用法

usage: python3 poc.py -f ips.txt

貢献、クレジット & ライセンス

貢献方法

  • 機能を提案する
  • バグを報告する
  • 問題を修正する

GNU GPLv3 の下でライセンスされています。詳細については LICENSE を参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





