 ledlight33/copyfail-dfir
インタラクティブなDFIRウォークスルー:CVE-2026-31431(Copy Fail)—SIEMアラートから確定した判定まで。実際のVolatility 3コマンド、検証済みの方法論。

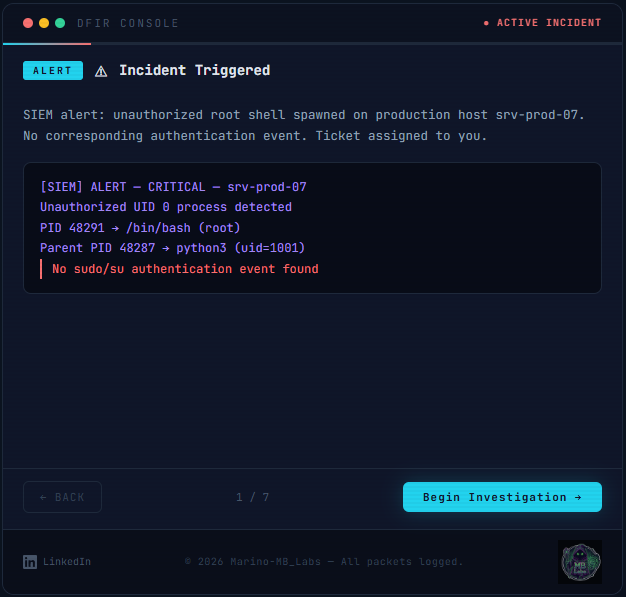
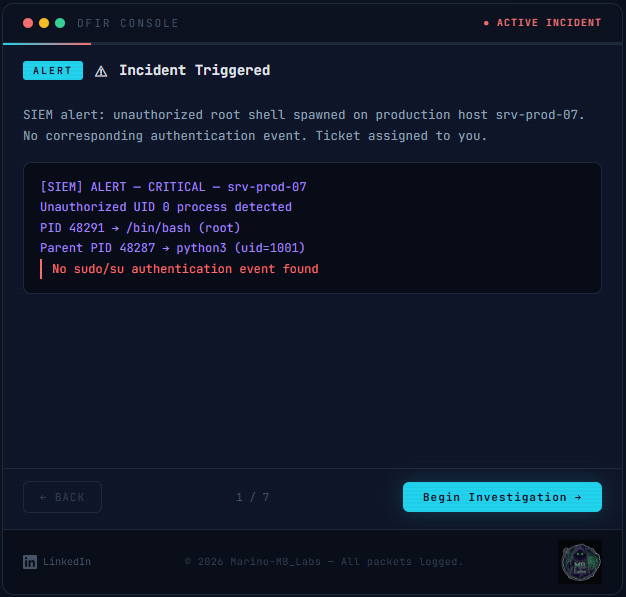
Copy Fail Linuxカーネル脆弱性(CVE-2026-31431)に関する、インタラクティブでステップバイステップのフォレンジック調査ウォークスルーです。
SIEMアラートから確定した判定まで、インシデントレスポンスのシナリオをクリックでたどりながら、アナリストが実際に実行するコマンドと、各ステップで平易な言葉による注記を確認できます。
左右の矢印キーでステップ間を移動できます。各ステップは直接リンクでき、たとえば #step-5 はページキャッシュ分析へジャンプします。
このガイドは英語とギリシャ語で利用できます。タイトルバーの EN | ΕΛ ボタンを使うか、ギリシャ語版を直接開いてください: ledlight33.github.io/copyfail-dfir/?lang=el。選択は記憶され、ギリシャ語のブラウザではデフォルトでギリシャ語が開きます。
翻訳されるのは説明のみです(手順、調査結果、注記、質問、チェックリスト、判定)。コマンド、コード、技術用語は英語のままです。
Ελληνική έκδοση: ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files、linux.pagecache.InodePages)ausearch による監査証跡の再構築、および strings で復元されたエクスプロイトの痕跡誰もが脆弱性について投稿します。しかし、その調査方法を示す人はごくわずかです。
Copy Failはページキャッシュのみを標的とする攻撃です。ディスク上のファイルは決して変更されないため、電源を切ったディスクイメージはクリーンに見えます。ライブ分析とメモリ分析によって改ざんが明らかになります。このウォークスルーでは、DFIRアナリストが何を、どの順序で、なぜ探すのかを示します。
各ステップには任意で表示できる注記パネルがあります(タイトルバーで切り替え)。平易な言葉での説明、そのステップが重要な理由、よくある間違い、用語の短いリスト、「セルフチェック」の質問、および情報源へのリンクが含まれます。
ウォークスルーの最後の画面には、自分のマシンで実行できる読み取り専用のチェックリストがあります。カーネルバージョン、脆弱なモジュールがロードされているかどうか、すべてのsetuidファイルのキャッシュとディスクの比較、su に対するパッケージマネージャのチェック、そしていくつかのログトレースです。ヒットが何を意味し、次に何をすべきかを示します。直接開く: ledlight33.github.io/copyfail-dfir/#step-8
大切なマシンで公開エクスプロイトを実行してテストしないでください。クリーンな結果は良い兆候ではありますが、証明ではありません。汚染されたページは追い出されたり、再起動で失われたりする可能性があるからです。
コンソール出力は例示的なものです。PID、ハッシュ、アドレス、タイムスタンプは架空であり、長いテーブルは短縮されています。コマンド、システムコール番号、プラグイン名とオプション、および攻撃の仕組みは、一次情報源(Theori PoCとXintの記事、NVD、CISA、Volatility 3のソース、ベンダーアドバイザリ)に対して確認されています。各ステップは情報源にリンクしており、判定画面にはそれらすべてが一覧表示されます。
知っておく価値のあることが2つあります:
dd iflag=direct)は、rfxnが説明したデュアルパス方式に従っています。このガイドのためにラボで取得されたものではなく、直接I/Oのサポートはファイルシステムに依存するため、自分の環境でテストしてください。誤りを見つけましたか? issueを作成してください。
React(CDN経由)を使ったシングルページHTML。ビルドステップも依存関係もありません。index.html を開くだけです。
🧪 Periodic Table of DFIR: デジタルフォレンジックとインシデントレスポンスのための118のツール
Marino Bekios, MB Labs
MIT - © 2026 Marino Bekios, MB Labs
