
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealerのリバースエンジニアリング分析。このインフォスティーラーはRuntimeBroker.exeのホローイング、C2インフラストラクチャ、ペイロード抽出を使用しています。cookies.sqlite、ShellExecuteEx、複数のC2 IPアドレスを含みます。

Process Hackerによるメモリ分析により、StealC StealerがRuntimeBroker.exeに対してプロセスホロウイングを実行し、複数のC2サーバーへの接続を確立していることが明らかになりました。
RuntimeBroker.exe (PID 14900)。http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/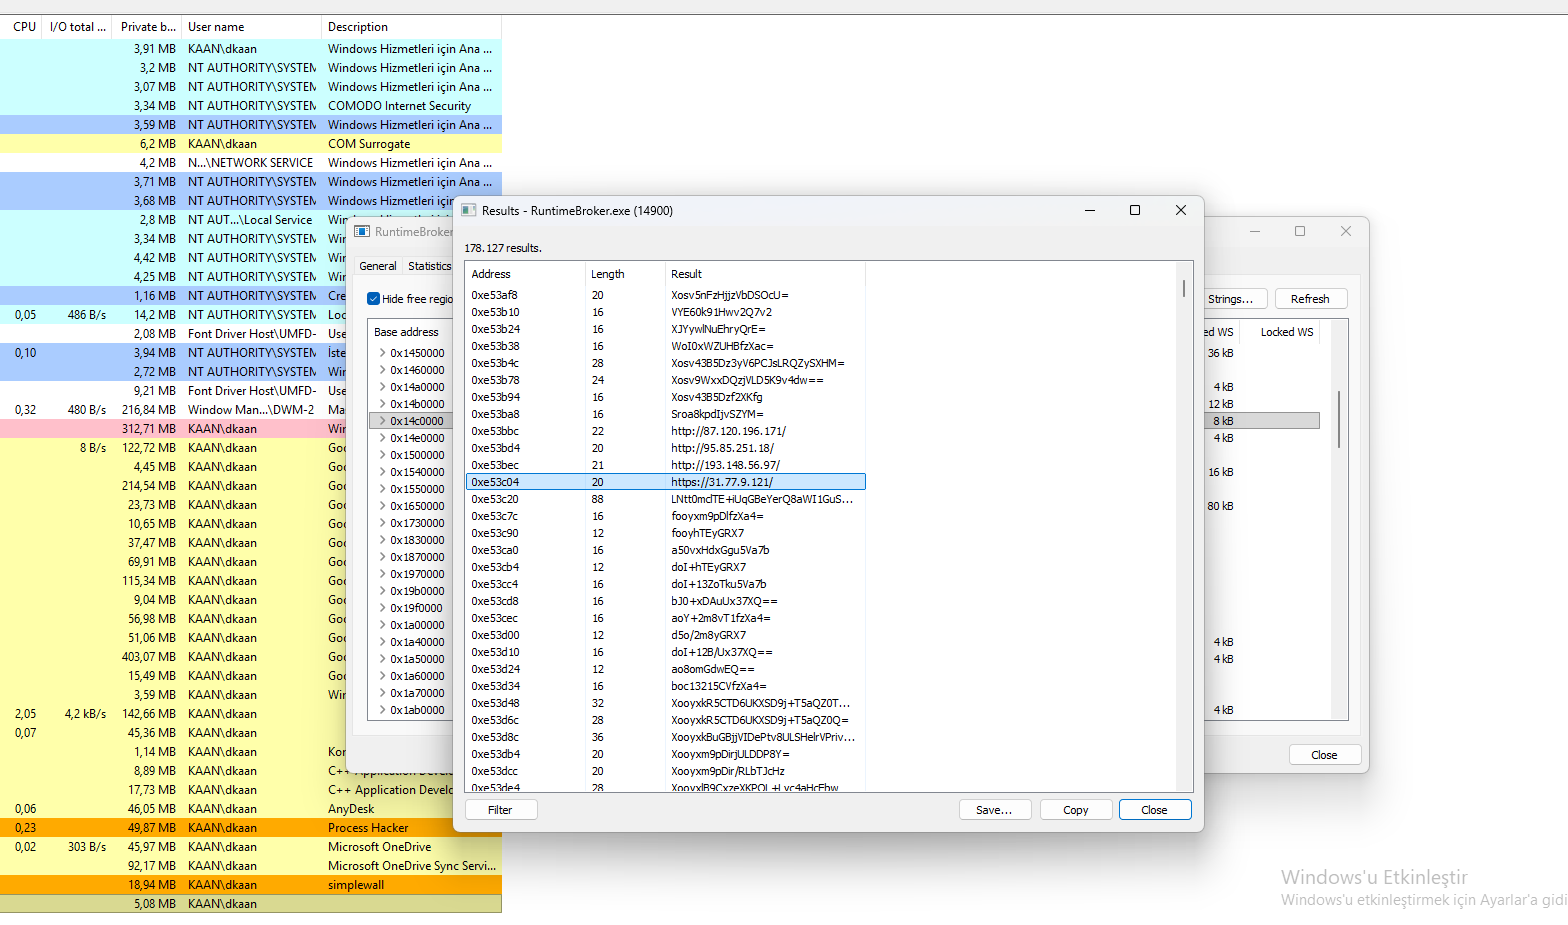 C2 IPアドレスを含むRuntimeBroker.exeの文字列を示すProcess Hackerの表示。
Process Hackerによるメモリ分析により、StealC Stealerがデータ窃取とコマンド配信に使用する多数のC2ドメインのリストが明らかになりました。
easyjet.com – C2ドメイン。easythe.com – C2ドメイン。ebookers.com – C2ドメイン。ecomlead.com – C2ドメイン。ecruises.com – C2ドメイン。egroupware-italia.it – C2ドメイン。egroupware.de – C2ドメイン。egroupware.net – C2ドメイン。egroupware.org – C2ドメイン。einheiten-umrechnen.de – C2ドメイン。einmalmitprofits.at – C2ドメイン。elmerchocolate.net – C2ドメイン。elsevierfctch.com – C2ドメイン。emedixus.com – C2ドメイン。enverity.com – C2ドメイン。easyjet.com)は検出を回避するのに役立ちます。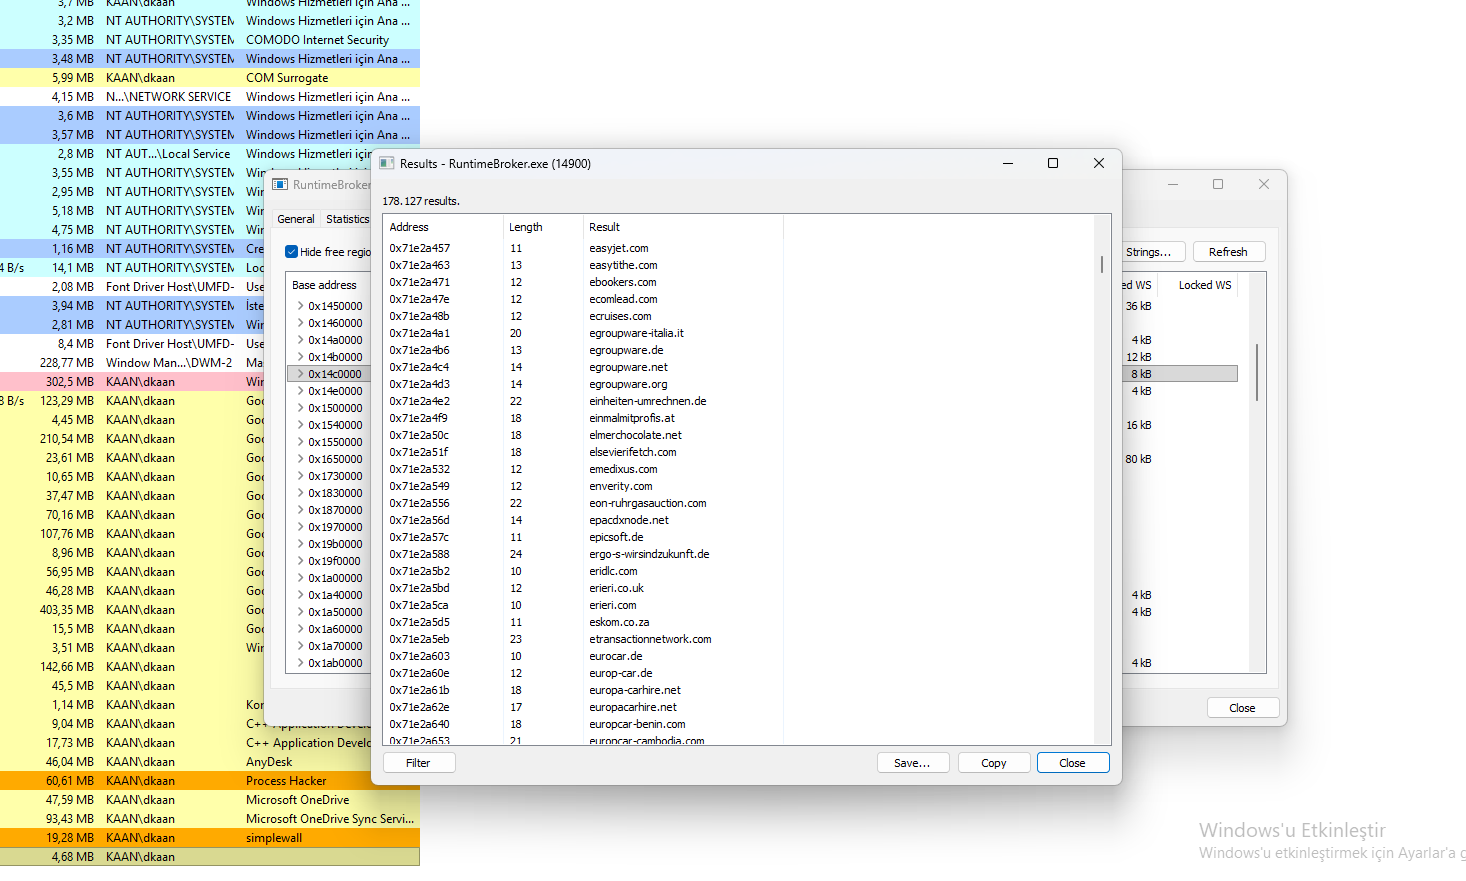 StealC Stealerが使用するC2ドメインを示すProcess Hackerの表示。
RuntimeBroker.exeのProcess Hackerによるメモリ分析により、StealC StealerがブラウザのCookieを標的とし、システム操作APIを使用していることが明らかになりました。
cookies.sqlite – ブラウザのCookieデータベース(Firefox)を標的とします。ShellExecuteExA – プログラムを実行したりファイルを開いたりします。GetSystemTimes – システムのタイミング情報を取得します。wow64base.dll – 32ビット互換レイヤー(回避)。agent_version – マルウェアのバージョン識別子。browser_type – 標的のブラウザを識別します。FindWindowA – ウィンドウを特定します(UI操作)。CreatePipe – プロセス間通信用のパイプを作成します。LoadLibraryA – 追加のDLLを読み込みます。cookies.sqliteはCookieデータの窃取を裏付けています。ShellExecuteExAとCreatePipeはコマンド実行を示しています。wow64base.dllは64ビットのセキュリティ制御を回避するのに役立ちます。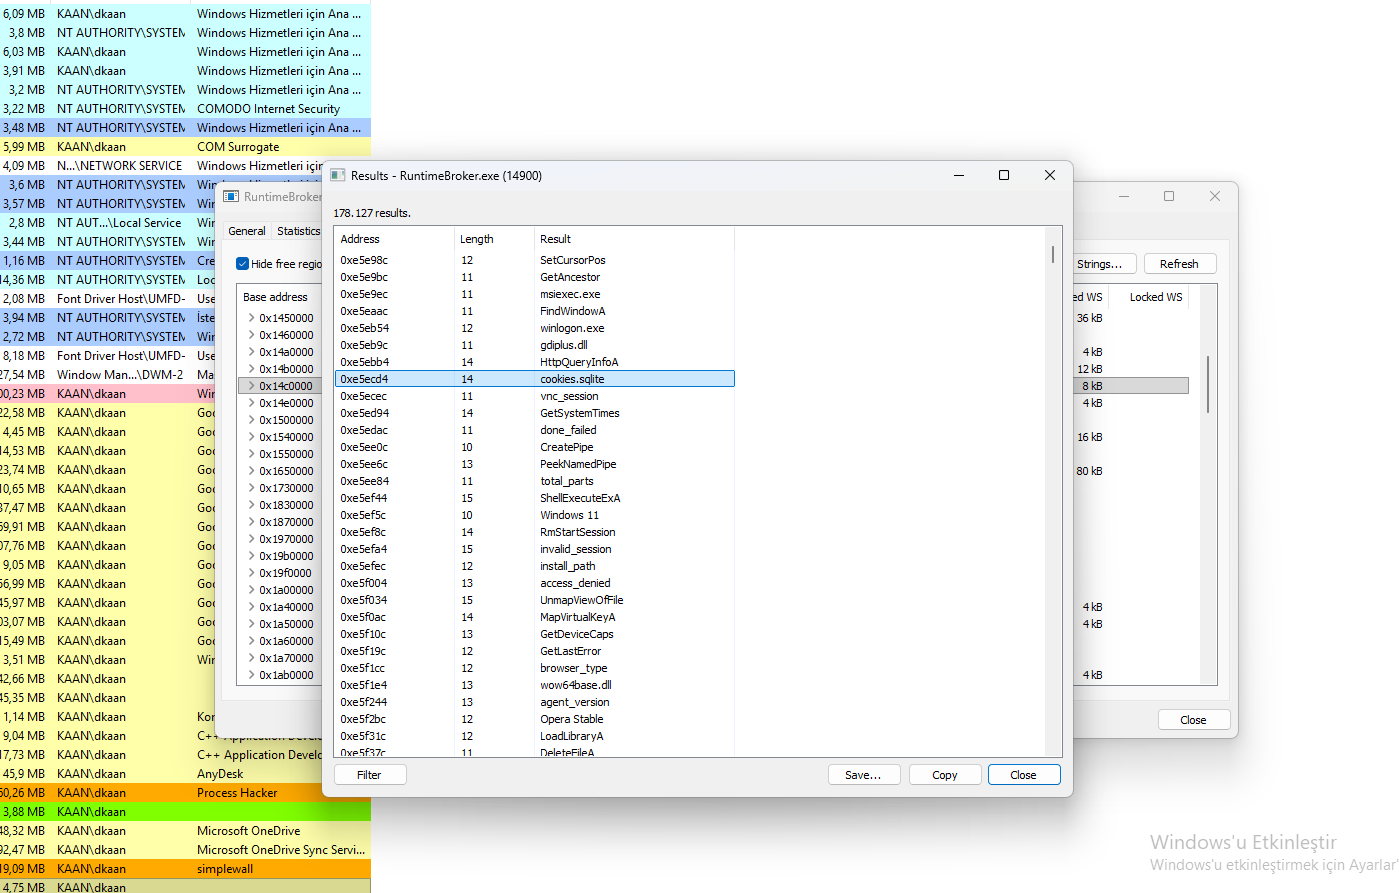
cookies.sqlite、ShellExecuteExA、その他のシステムAPIを示すProcess Hackerの表示。
cookies.sqliteファイルのBinary Ninjaによる分析により、StealC Stealerが使用するAPI呼び出しとシステム関数のリストが明らかになりました。
GetClassNameA – ウィンドウクラス名を取得します(UI操作)。ShellExecuteExW – プログラムを実行したりファイルを開いたりします。VirtualAlloc – メモリを割り当てます(インジェクション)。VirtualFree – メモリを解放します(クリーンアップ)。GetMenuItemID – メニュー項目IDを取得します(UI操作)。IsWow64Process – 64ビットOS上の32ビットプロセスを検出します(回避)。upload_file – 窃取したデータをC2にアップロードします。update_cookies – Cookieデータを更新します(永続化)。ShellExecuteExW と VirtualAlloc によりコード実行が可能になります。IsWow64Process は64ビットセキュリティのバイパスに役立ちます。upload_file はデータ窃取を裏付けます。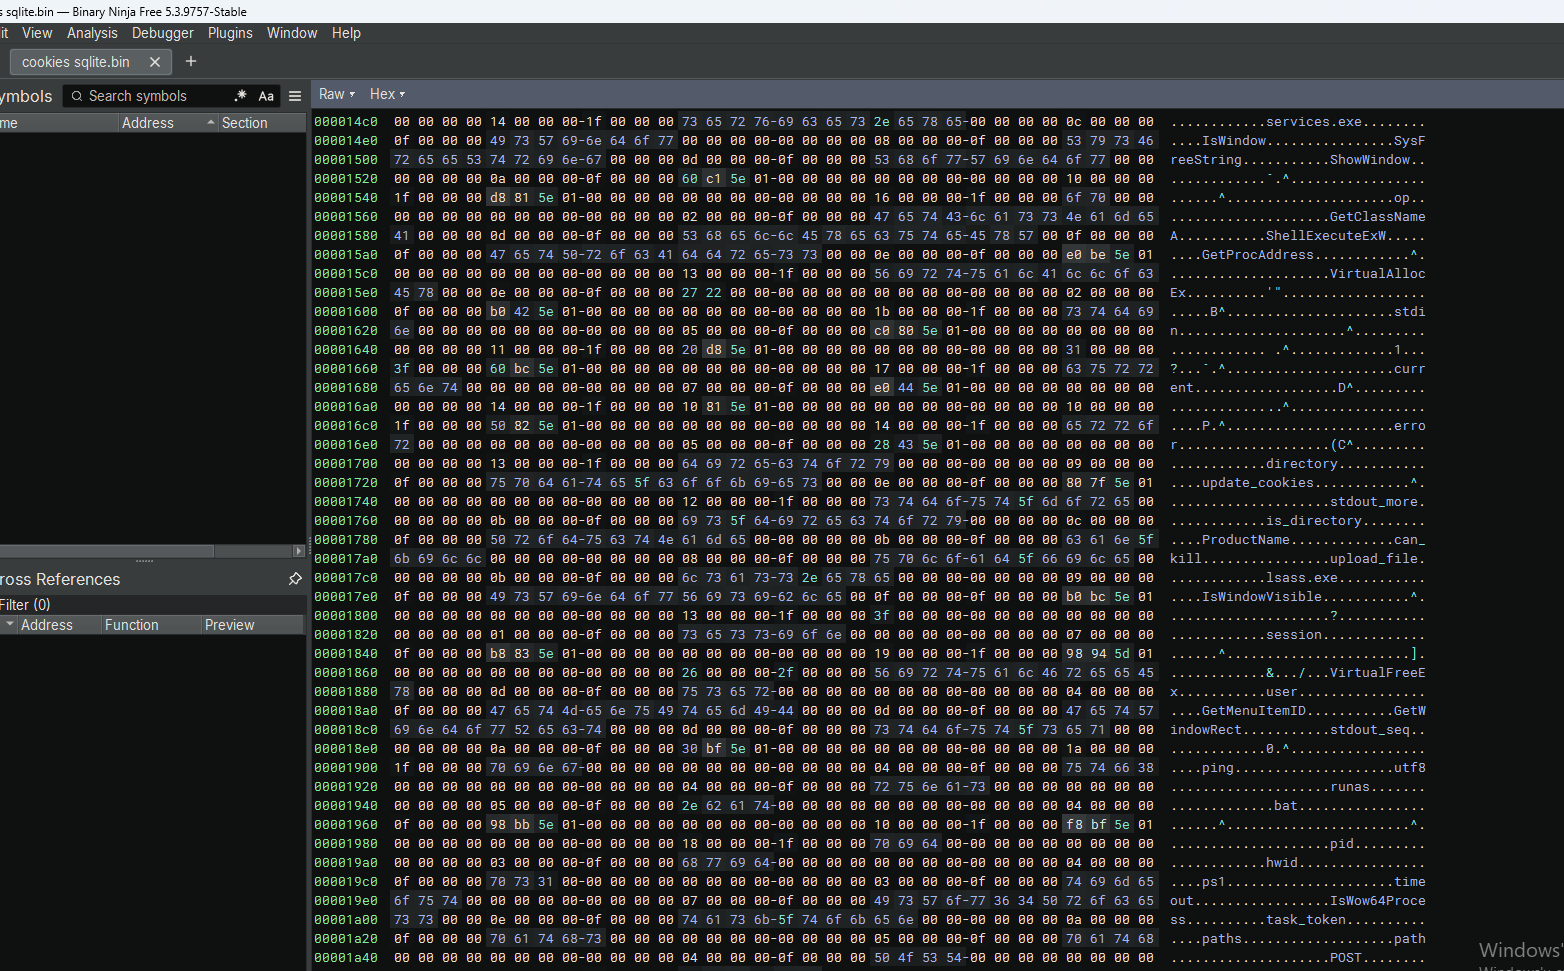
cookies.sqlite 内の ShellExecuteExW、VirtualAlloc、その他のAPIを示すBinary Ninjaのビュー。
ShellExecuteEx 関数のBinary Ninja分析により、StealC Stealerが使用するシステムプロセスのリスト、C2通信関数、およびデータ窃取APIが明らかになりました。
winlogon.exe – Windowsログオンプロセスを標的にします(権限昇格)。vdrsvc.exe – サービスプロセスを標的にします(回避)。HttpQueryInfoA – HTTPヘッダーを取得します(C2通信)。cookies.sqlite – ブラウザのCookieを標的にします(データ窃取)。vncdll – VNC関連のDLL(リモートアクセス)。PeekNamedPipe – 名前付きパイプからデータを読み取ります(IPC)。VirtualFree – メモリを解放します(クリーンアップ)。UnmapViewOfFile – ファイルのマッピングを解除します(クリーンアップ)。GetSystemTimes – システム時刻を取得します(アンチデバッグ)。winlogon.exe は価値の高い標的です。HttpQueryInfoA はHTTPベースのC2に使用されます。cookies.sqlite はCookie窃取を裏付けます。vdrsvc.exe と GetSystemTimes は検出を回避するのに役立ちます。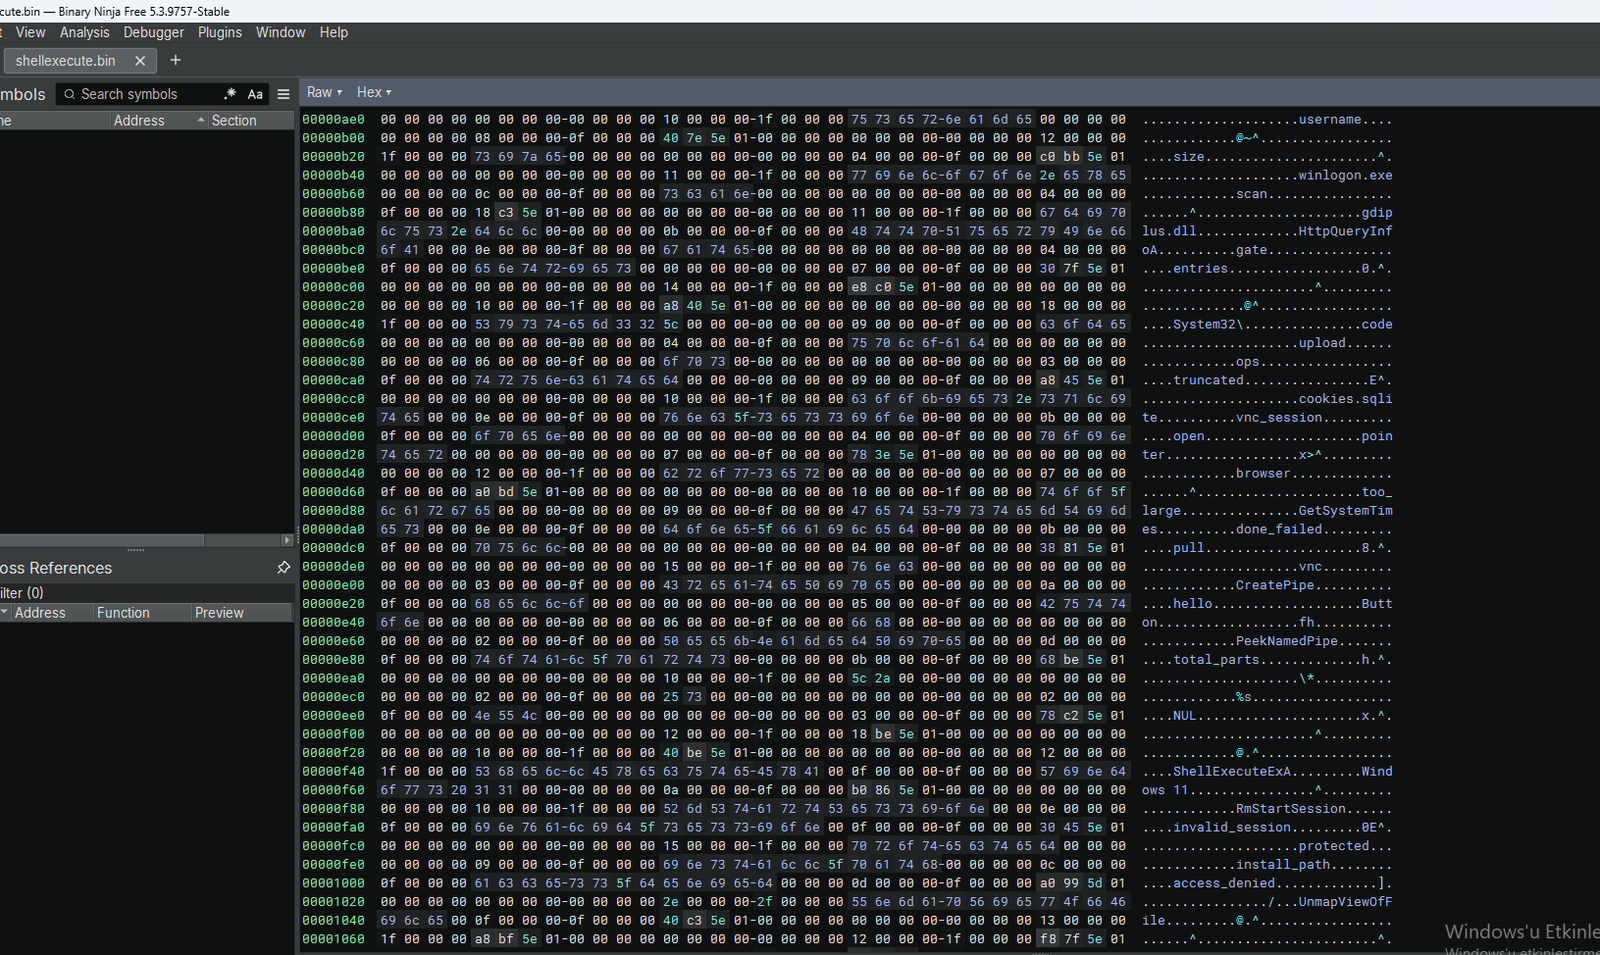
winlogon.exe、HttpQueryInfoA、cookies.sqlite、その他のAPIを示すBinary Ninjaのビュー。
この分析により、RuntimeBroker.exe に対するプロセスホロウイング、複数のC2サーバー、および広範なデータ窃取機能を利用する高度な情報窃取ツールである StealC Stealer が明らかになりました。
RuntimeBroker.exe(PID 14900)にインジェクトします。87.120.196.171、95.85.251.18、193.148.56.97、31.77.9.121)およびドメイン(easyjet.com、ebookers.com、ecomlead.com など)。cookies.sqlite を標的にします。ShellExecuteExA、VirtualAlloc、IsWow64Process、GetSystemTimes を使用します。upload_file と update_cookies。87.120.196.171、95.85.251.18、193.148.56.97、31.77.9.121。easyjet.com、ebookers.com、ecomlead.com など。cookies.sqlite へのアクセスを監視します。RuntimeBroker.exe 内の ShellExecuteExA および VirtualAlloc 呼び出しを検出します。分析されたStealC Stealerのサンプルは、独自の分析を行いたい方向けにMalwareBazaarで入手可能です:
🔗 MalwareBazaar上のStealC Stealerサンプル
使用ツール: Process Hacker、Binary Ninja、x64dbg
