
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2018-19131 — CVE-2018-19131 の概念実証エクスプロイト: X.509 証明書を介した Squid Proxy XSS | Kitploit

ツール/GitHubGitHub/jonathanwilbur/cve-2018-19131
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ
GitHubjonathanwilbur/cve-2018-19131

CVE-2018-19131

CVE-2018-19131 の概念実証エクスプロイト: X.509 証明書を介した Squid Proxy XSS

リポジトリを見る
182308年前未レビュー
共有

CVE-2018-19131 デモ

  • 著者: Jonathan M. Wilbur <[email protected]>
  • 著作権年: 2018
  • ライセンス: MIT ライセンス

これを使って違法なことをしないでください。これはマルウェアではありません。これは概念実証にすぎません。

これは CVE-2018-19131 のデモで、Docker Compose アプリケーションで実行されます。
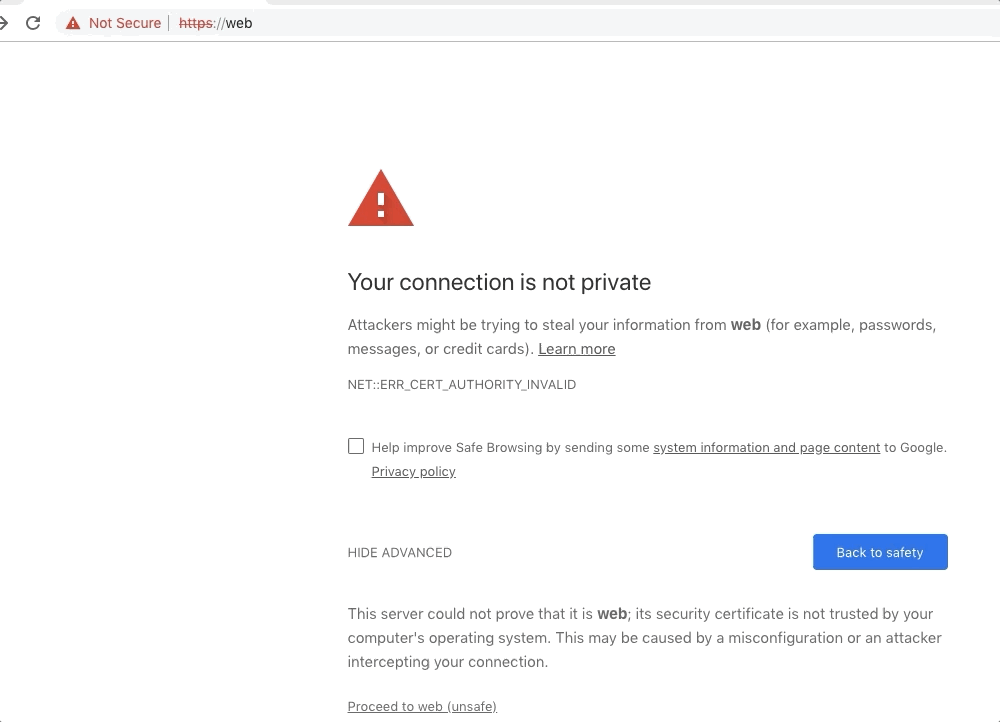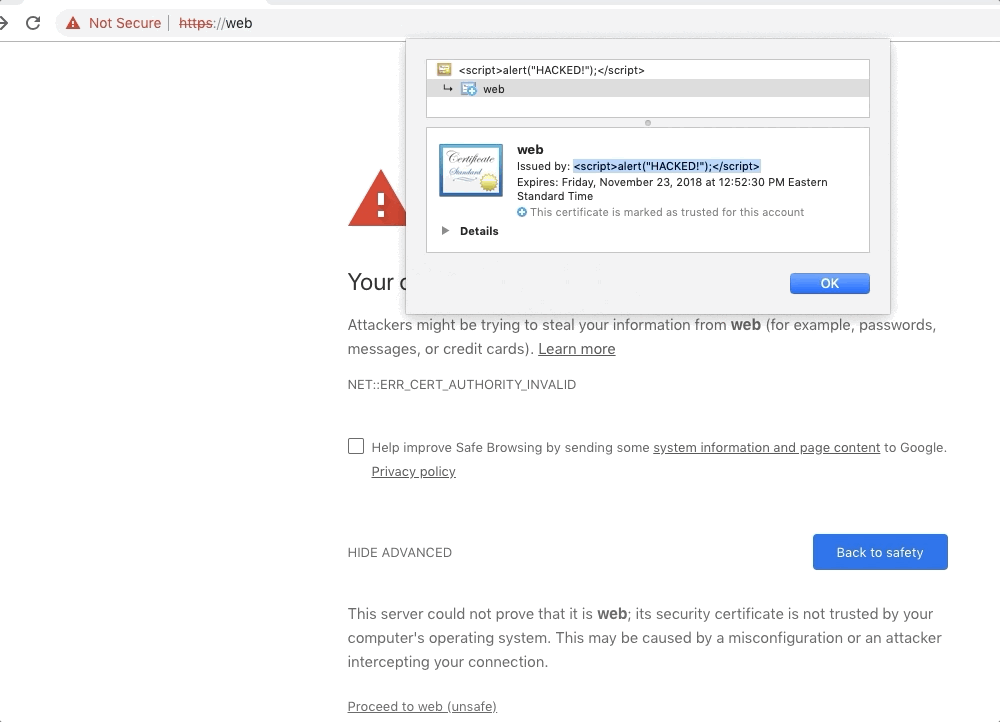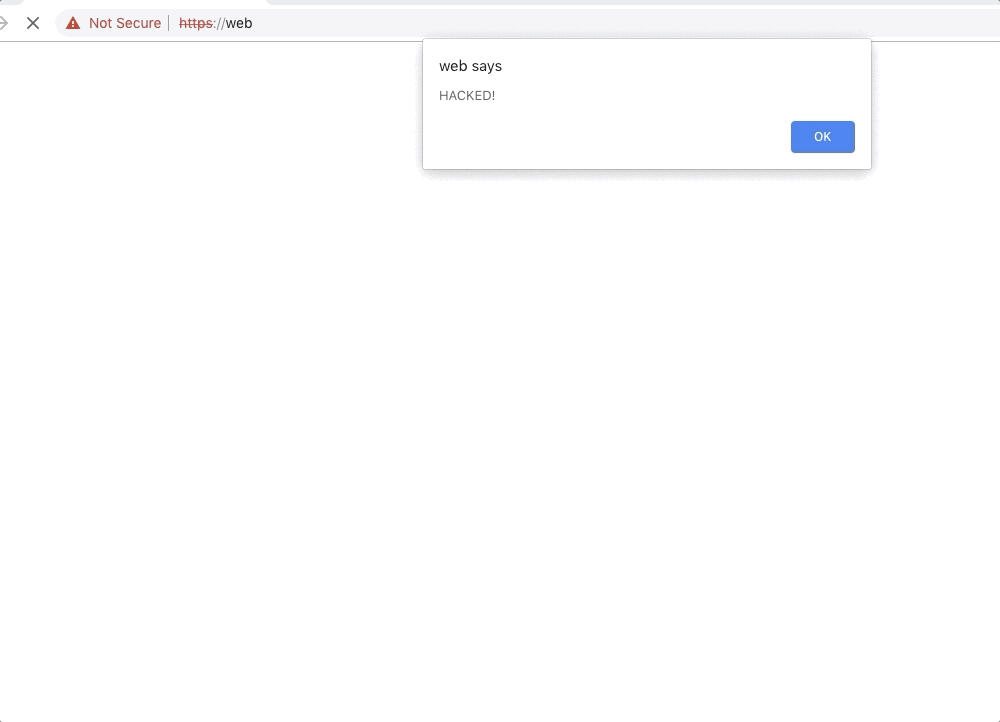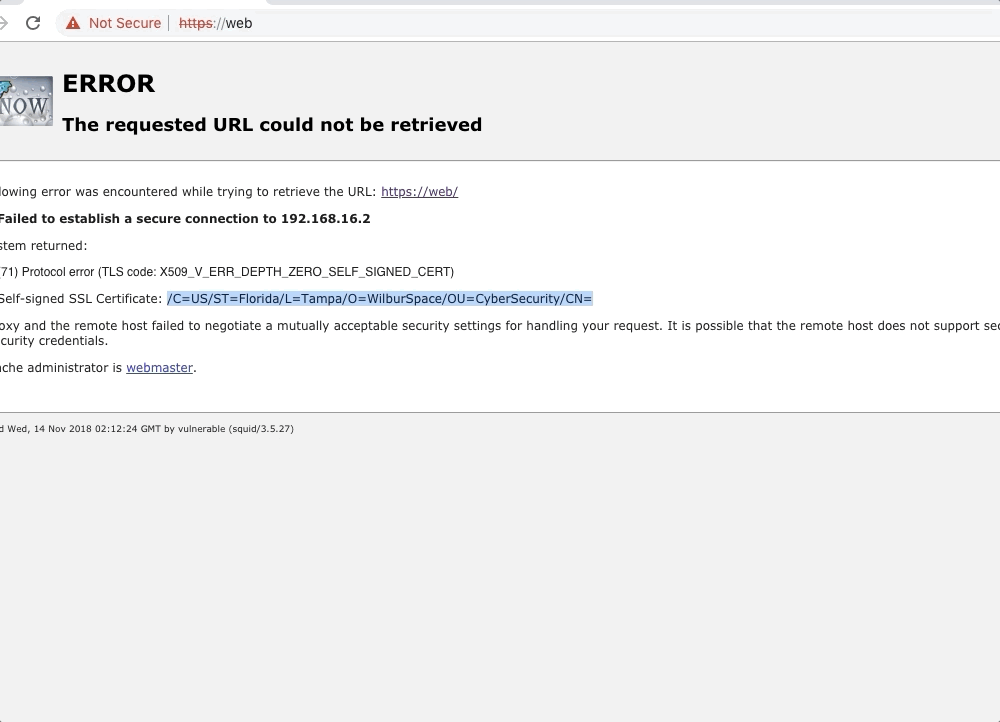
このライブラリは、脆弱性のある Squid バージョン 3.5.27 をビルドします。バージョン 3.5.28 は脆弱性が_ありません_。影響を受ける特定のバージョンはここにリストされています。

テストは Windows 10 と Mac OS X Mojave の両方で成功しています。

概念実証の使用方法

プロキシを使用するように構成されている同じホスト上でこれを実行しないでください。プロキシがすべての HTTP リクエストを自身にリダイレクトしてしまうためです。クライアントとサーバーは別々の2台のマシンにしてください。

サーバーのセットアップ

  1. git clone https://github.com/JonathanWilbur/CVE-2018-19131.git を実行して、このリポジトリをクローンします。
  2. cd CVE-2018-19131 を実行して、ディレクトリに移動します。
  3. docker-compose up を実行して、アプリケーションをビルドします。
  • Squid をゼロからコンパイルする必要があるため、これには長い時間(約20分)がかかります。

クライアントのセットアップ

HTTPS プロキシのセットアップはごく標準的なことです。Windows と MacOS にはそれが備わっています。Linux では工夫次第で何でも使えます。ここではプロキシのセットアップ方法を説明しません。それは他の場所で既に広範囲に文書化されているからです。コンピュータが、脆弱性のある Squid インスタンスをインストールしたサーバーを指すように設定するだけです。

ただし、HTTP ではなく HTTPS プロキシを使用する必要があることに注意してください。MacOS では、Proxies 設定でこれは Secure Web Proxy と呼ばれます。Windows にはそのような区別はありません。

悪用

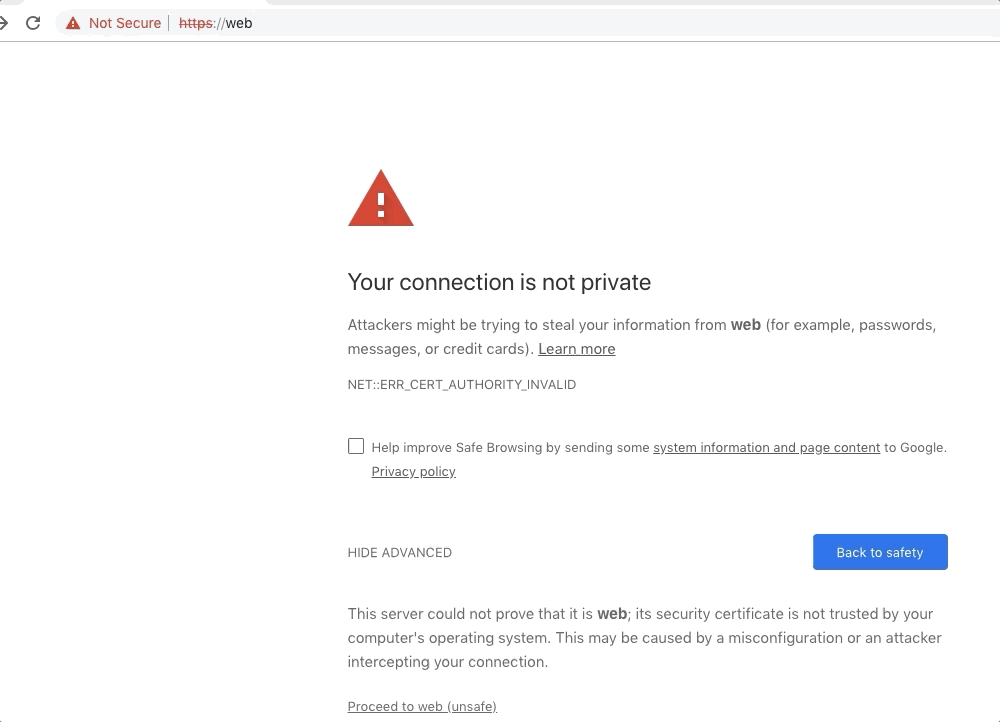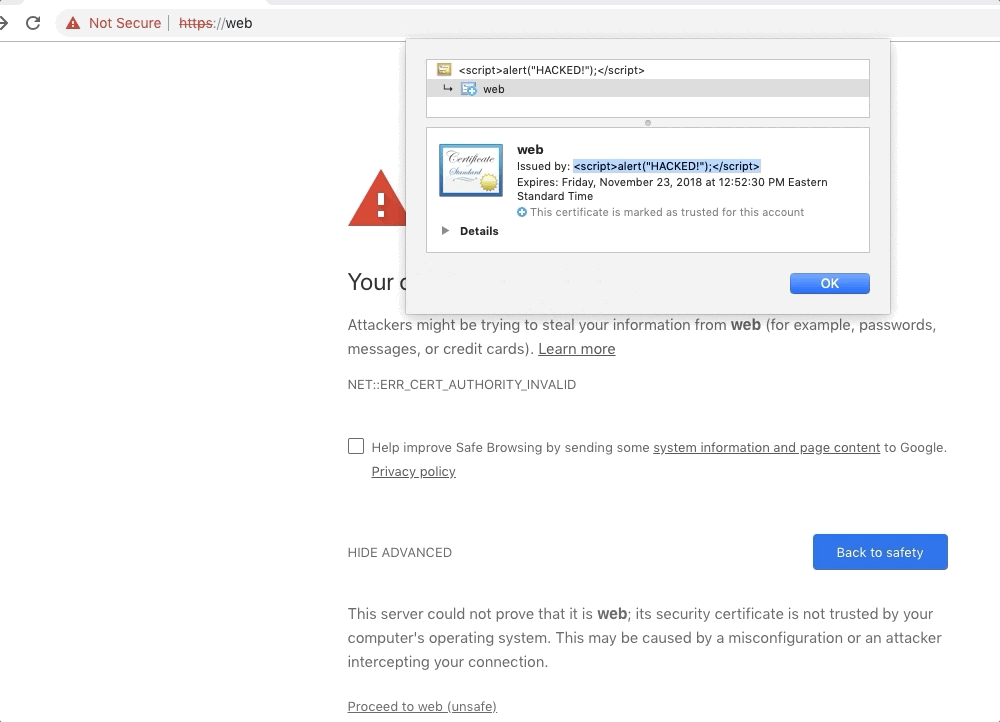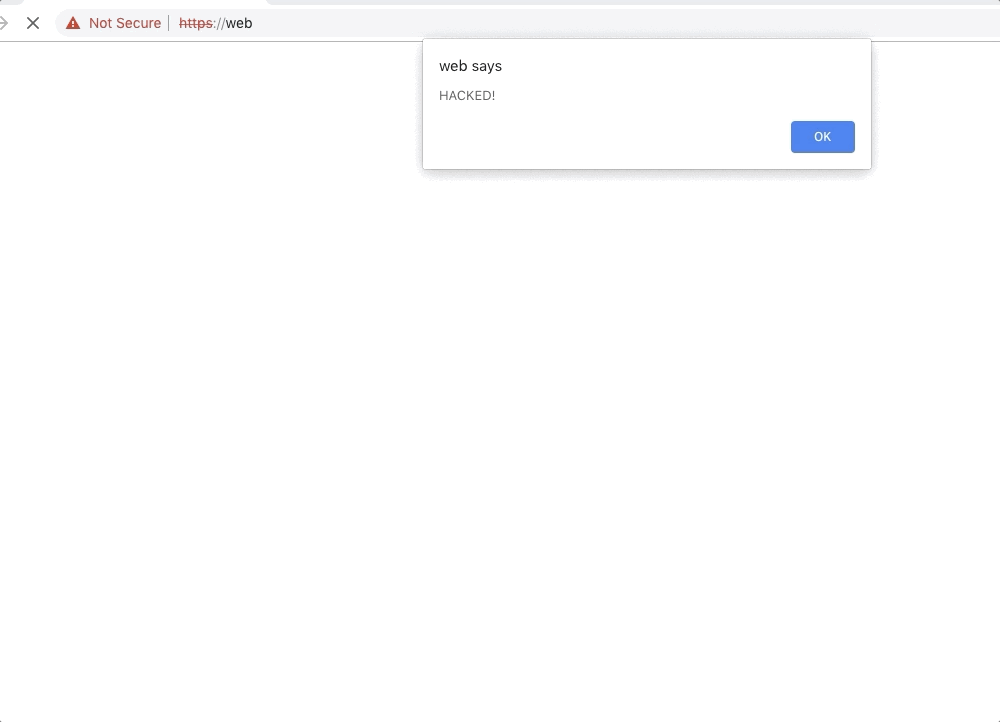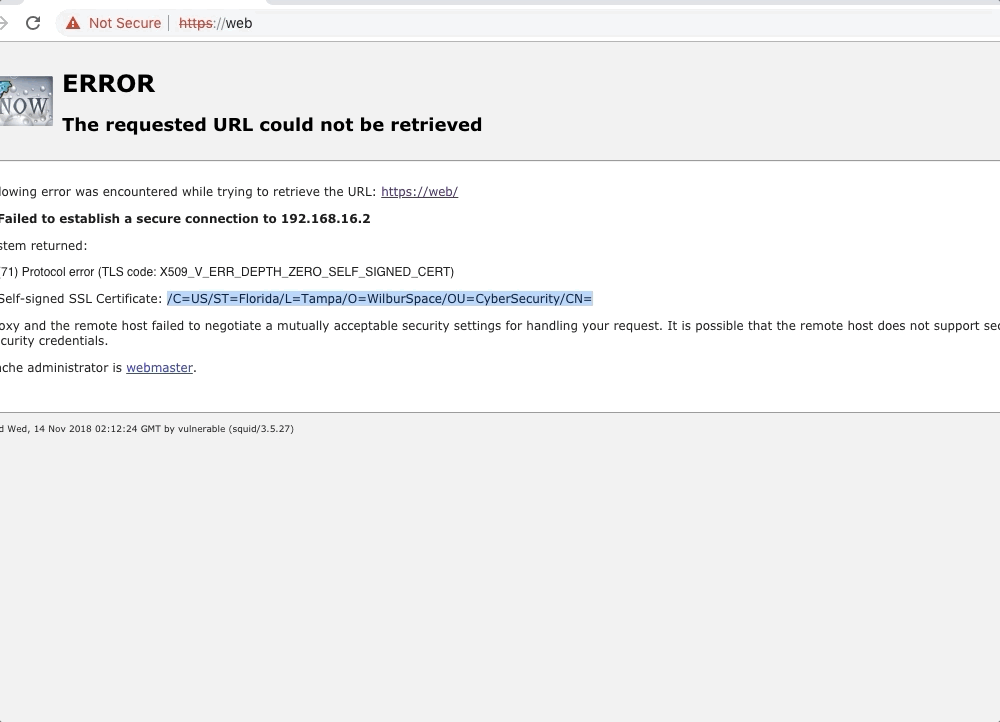
https://web に接続して悪意のあるサイトにアクセスします。最初の証明書エラーを受け入れてください。これはプロキシが HTTPS トラフィックを傍受することによって引き起こされるだけです。次に、エクスプロイトを実行する次のページが表示されます。HACKED! と表示される Web ブラウザのアラートが表示されるはずです。

OK をクリックすると、安全に接続できなかった場合の既定の Squid ページが表示されます。表示される issuer/subject 名(自己署名証明書を使用しているため、両者は同じものです)に commonName(CN)属性が欠けていることに気付くでしょう。それは、その値が次のようになっていたからです:

<script>alert("HACKED!");</script>

これは生の HTML として解釈されるため、スクリプトが実行されます!

関連項目

  • Squid ホームページ
  • CVE-2018-19131 の National Vulnerability Database (NVD) エントリ

連絡先

このライブラリに対する修正や改善を提案したい場合は、この GitHub ページに issue を残してください。その他の理由で連絡したい場合は、[email protected] までメールしてください(私の GPG 鍵)(私の TLS 証明書)。🐗

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





