
 hosted-power/nginx2root-patches
nginx2root の CVE に対応するためレビュー済みパッチを適用した、Debian および Enterprise Linux 向けにバックポートされた NGINX パッケージ。さらに再現可能なビルドスクリプト、チェックサム、インストーラーのアップグレードテストも含みます。

2026年11月の NGINX セキュリティ修正をバックポートした Debian および Enterprise Linux 向けパッケージで、Hosted Power によってビルドされています。このリポジトリには、正確なパッチ、固定されたソース入力、再現可能なビルドスクリプト、およびパッケージアップグレードテストが含まれています。
これらのパッケージには、各リリースに該当するすべての nginx2root 脆弱性に対する完全な修正が含まれています。これは緩和策ではなく、追加の対応は不要です。
パッケージはディストリビューションのビルド設定とパッケージレイアウトを維持しています。バージョンは意図的に次のディストリビューション更新より下に設定されているため、後でディストリビューションが独自の更新を提供した場合、通常のパッケージアップグレードを通じて自動的にそちらへ切り替わります。
現在のステータス (2026年11月19日): v1.7.0 にはネイティブの RHEL 10、Rocky Linux 10、Oracle Linux 10 パッケージファミリーが含まれています。v1.6.1 にはネイティブの RHEL 8 および Rocky Linux 8 AppStream 1.24 パッケージファミリーが含まれています。v1.4.0 には 13 のネイティブ EL9 ベンダー/ストリームパッケージファミリーが含まれ、既存の Debian および CentOS 7/8 リリースと並んでいます。署名済みの Hosted Power APT リポジトリには、完全な Debian 12 および 13 の hp3 パッケージセットも含まれています。Debian 12 は現在 hp3 を選択します。Debian 13 は Debian のより新しい 1.26.3-3+deb13u11 を自動的に選択するようになりました。このソースパッケージを検査した結果、ここに記載されている該当する 9 件の NGINX 1.30.7 セキュリティパッチがすべて含まれていることが確認されています。
HTTP/2 を無効にしても nginx2root は修正されません。 それは CVE-2026-123007 と CVE-2026-123633 をブロックするだけです。残りの 3 件は未解決のままです: リゾルバ (CVE-2026-123634)、メールプロキシ (CVE-2026-113425)、HTTP/3 (CVE-2026-121810)。また、すべてのクライアントでパフォーマンスが低下します。これらのパッケージは該当するすべての問題を修正するため、HTTP/2 は有効にしたままにできます。
暫定措置として HTTP/2 を無効にした場合: パッケージをインストールし (アップグレードにより NGINX が再起動されます)、HTTP/2 を再度有効化し (Debian 9–12 および CentOS 7/8 では listen 443 ssl http2;、Debian 13 では http2 on;)、その後 nginx -t を実行してリロードしてください。
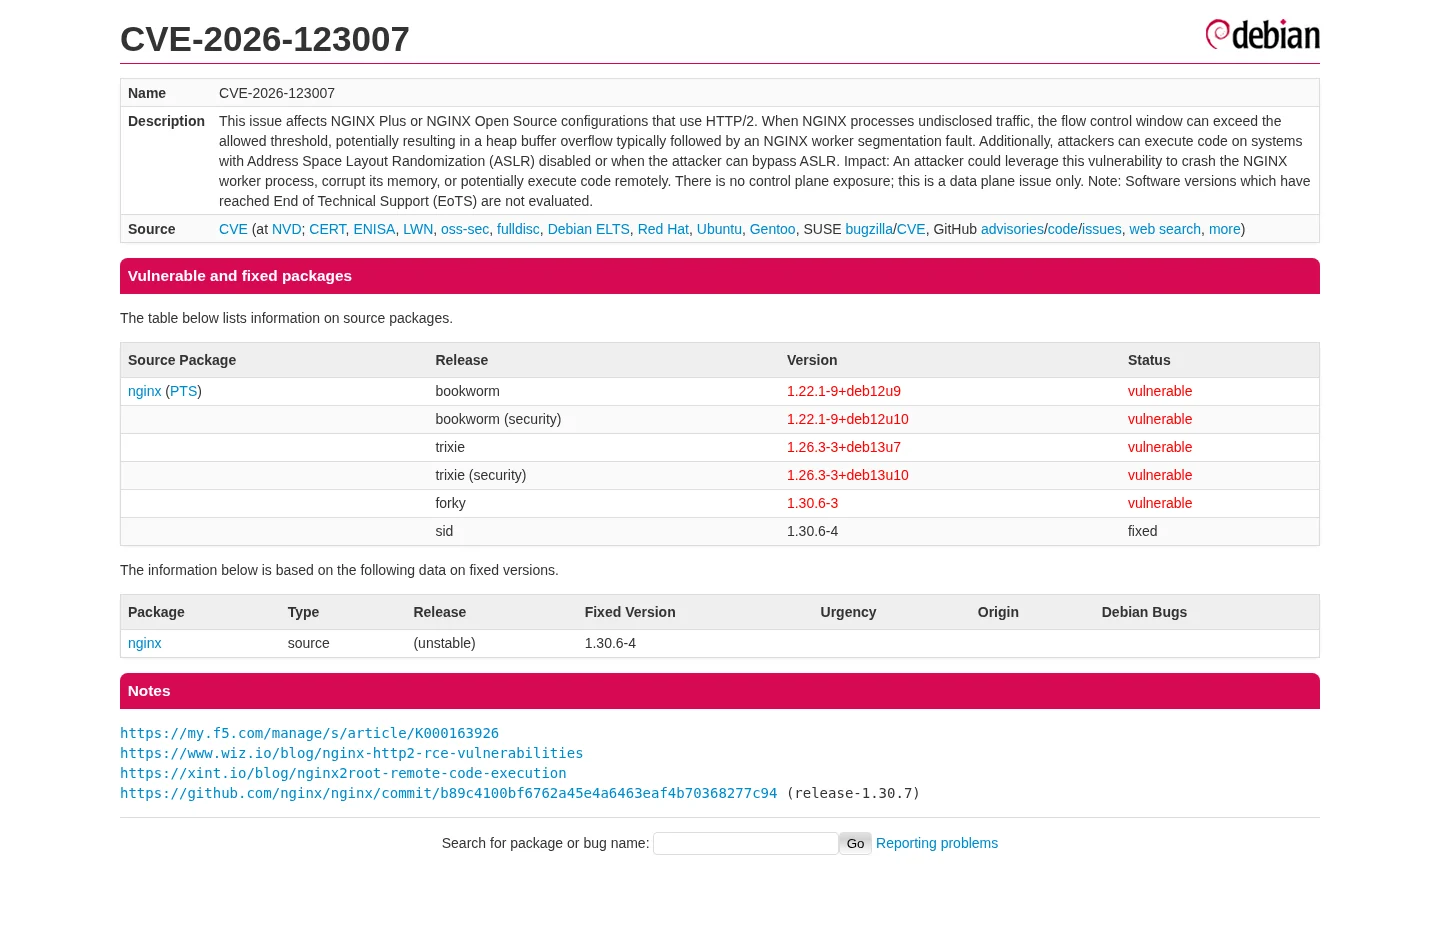
2026年11月19日時点の Debian Security Tracker。スクリーンショットをクリックすると最新のステータスが表示されます。
v1.3.2 リリースには完全な x86-64 パッケージセットが含まれています。その hp3 パッケージリビジョンは以前のビルドをアップグレードしつつ、次のディストリビューション更新より下に留まります。すべてのパッケージの changelog には含まれる各 CVE が明記されているため、標準のインストール済みパッケージ changelog チェック、rpm -q --changelog、および CVE 監査ツールが修正を認識します。Debian では、zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz でインストール済みの証拠を直接確認してください。apt changelog はリポジトリのメタデータを参照するため、サードパーティパッケージには信頼できません:
| Debian | ベースパッケージ | ホットフィックスパッケージ | 含まれる修正 |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | Stretch の修正に加えて CVE-2026-118899 および CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | Buster と同じ 7 件の修正 |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | 同じ 7 件に加えて CVE-2026-15176、CVE-2026-93479、CVE-2026-97205、および追加の CVE-2023-44487 ハードニング |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | CVE-2026-120967 および CVE-2026-121810 を含む、該当する NGINX 1.30.7 の 9 件すべての修正 |
Debian公式のTrixie 1.26.3-3+deb13u11パッケージは、通常のバージョン順序によりTrixieホットフィックスを置き換えるようになりました。そのソースには同じ9つの関連パッチが含まれており、HTTP/2、リゾルバ、メール、QUIC、リクエストボディ、ストリームSNI、ssl_preread、try_filesの修正が含まれています。Debianセキュリティトラッカーは、修正バージョンのデータが更新される間、パッケージアーカイブより一時的に遅れる場合があります。
Debian 8のNGINXはHTTP/2より前のものであるため、CVE-2026-123007およびCVE-2026-123633は該当しません。そのパッケージには、この古いソースツリーに適用可能な3つの修正がすべて含まれています。Debian 8から11はFreexian Extended LTSのソースパッケージを使用しています。これらの古いNGINXツリーには小さなコンテキスト適応が必要であり、Debian 9および10については、2019年のアップストリームのSMTP重複解決の前提条件も必要です。適応された各ソースツリーは、ビルド前にセキュリティ上重要な条件がチェックされます。
| ディストリビューション | ベースパッケージ | ホットフィックスパッケージ | 含まれる修正 |
|---|---|---|---|
| CentOS 7 アーカイブ済みEPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | 適用可能な7つの修正: CVE-2026-113425、CVE-2026-118899、CVE-2026-123007、CVE-2026-123633、CVE-2026-123634、CVE-2026-123640、CVE-2026-125283 |
| CentOS 8 AppStream 1.14(オリジナル/デフォルト) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | 同じ7つの適用可能な修正 |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | 同じ7つの適用可能な修正 |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | 同じ7つの適用可能な修正 |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | 同じ7つの適用可能な修正 |
CentOS 7のパッケージセットは、アーカイブ済みEPEL 7パッケージファミリーからインストールされたNGINXのみを対象としています。インストーラーは、安全でないベンダー間の置き換えを試みるのではなく、nginx.org、コントロールパネル、その他のパッケージファミリーを拒否します。
CentOS Linux 8は、最初の1.14デフォルトストリーム以降、AppStreamを通じてNGINXを提供していました。個別のバンドルは、4つの最終公式CentOS Linux 8ストリームそれぞれについて、正確なパッケージバージョン、モジュールストリームの識別情報、モジュラリティラベル、パッケージレイアウト、およびABIを保持します。インストーラーは完全に一致するパッケージファミリーのみをアップグレードし、ストリーム間またはベンダー間の置き換えを拒否します。
AlmaLinuxは現在、サポートされているすべてのストリームにおいて、5つの主要なNGINX2Root CVEに対する完全な公式修正を備えています。後続のパッケージが重要です。AlmaLinux 9では、これらはデフォルトの1.20 .alma.4、1.24 .alma.4、1.26 .alma.2ビルドであり、AlmaLinux 10では1.26 .alma.3ビルドです。初期アドバイザリの以前の.alma.2/.alma.3パッケージは、2つのHTTP/2問題のみを修正していました。CentOSバンドルをインストールするのではなく、通常のAlmaLinuxリポジトリから更新してください:
sudo dnf update nginx 'nginx-*'
sudo nginx -t
CentOS Linux 8 のバンドルは AlmaLinux にインストールしてはなりません。廃止された
AlmaLinux 8 ストリーム 1.14、1.16、1.18、1.20、1.22 は、サポートされている
1.24 ストリームへ移行する必要があります。AlmaLinux 9 の廃止された 1.22 ストリームには
これらの修正が適用されていません。v1.4.0 リリースには、即時のストリーム移行が
現実的でない場合に備え、その廃止ストリーム向けの正確なネイティブパッケージが含まれています。
RHEL 8 と Rocky Linux 8 は依然として脆弱な NGINX 1.24 AppStream ファミリーを
提供しています。v1.6.1 リリースは、該当する 7 件の修正をすべて含む個別の
ネイティブホットフィックスを提供します。各ホットフィックスは、そのベンダーの
正確なパッケージ分割、設定、ABI、リリース系統、モジュール識別子を維持します:
| ベンダー | ベースパッケージ | ホットフィックスパッケージ | モジュール識別子 |
|---|---|---|---|
| RHEL 8 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6.0.1.hp1 | nginx:1.24:8100020261102220528:489197e6 |
| Rocky Linux 8 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6.0.1.hp1 | nginx:1.24:8100020261111132044:e155f54d |
インストーラーは、別のベンダー、リリース、ストリーム、アーキテクチャ、または
パッケージ系統を拒否します。後続のベンダー .7 パッケージは、通常の DNF
バージョン順序付けにより、対応するホットフィックスを置き換えます。
v1.4.0 リリースは 13 のネイティブ x86-64 パッケージファミリーを追加します。
各バンドルは、そのベンダーの正確な SRPM からビルドされ、epoch、リリース系統、
モジュール性ラベル、パッケージ分割、設定、モジュール ABI を維持します。
インストーラーは、別のベンダー、ストリーム、パッケージリリース、または
アーキテクチャを拒否します。
| ベンダー | 含まれる NGINX ファミリー |
|---|---|
| Red Hat Enterprise Linux 9 | base 1.20、AppStream 1.22、1.24、1.26 |
| AlmaLinux 9 | 廃止された AppStream 1.22 のみ。サポート対象ストリームには公式修正あり |
| Rocky Linux 9 | base 1.20、AppStream 1.22、1.24、1.26 |
| Oracle Linux 9 | base 1.20、AppStream 1.22、1.24、1.26 |
1.20、1.22、1.24 のバンドルには、該当する 7 件の修正が含まれています。1.26 の バンドルには、ストリーム SNI 検証と HTTP/3 接続ライフタイム修正を含む、該当する 9 件の修正すべてが含まれています。すべてのパッケージ changelog には各 CVE が 明記されています。
AlmaLinux 10 は、完全な公式修正 2:1.26.3-16.el10_3.1.alma.3 を通常の
リポジトリで提供しています。RHEL 10 と Rocky Linux 10 は依然として
2:1.26.3-16.el10_3.1 を提供しており、その 11 月 13 日のエラータは nginx2root
より前のもので、異なる CVE を修正しています。Red Hat は依然として RHEL 10 を
影響ありとし、エラータはありません。Oracle Linux 10 は依然として
2:1.26.3-6.0.1.el10_2.7 を提供しています。
v1.7.0 リリースは、該当する 9 件の修正をすべて含む個別のネイティブ
ホットフィックスを提供します:
| ベンダー | ベースパッケージ | ホットフィックスパッケージ |
|---|---|---|
| RHEL 10 | 2:1.26.3-16.el10_3.1 | 2:1.26.3-16.el10_3.1.0.1.hp1 |
| Rocky Linux 10 | 2:1.26.3-16.el10_3.1 | 2:1.26.3-16.el10_3.1.0.1.hp1 |
| Oracle Linux 10 | 2:1.26.3-6.0.1.el10_2.7 | 2:1.26.3-6.0.1.el10_2.7.0.1.hp1 |
各バンドルは、そのベンダーの元のパッケージ分割、設定、epoch、ABI、非モジュール
識別子を維持します。そのインストーラーは、他のすべての OS、リリース、
パッケージファミリー、アーキテクチャを拒否します。後続のベンダー .2
パッケージは、RHEL および Rocky の .1.0.1.hp1 ホットフィックスより自動的に
上位にソートされます。
Releases から、 一致する Debian または Enterprise Linux パッケージファミリーのバンドルを ダウンロードし、次に:






