
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-27703 — CVE-2023-27703 pikpakのAndroid版V1.29.2における要素デバッグインターフェース漏洩の脆弱性 | Kitploit

ツール/GitHubGitHub/happy0717/cve-2023-27703
Androidセキュリティ脆弱性分析ウェブアプリケーション悪用情報収集モバイルセキュリティ
GitHubhappy0717/cve-2023-27703

CVE-2023-27703

CVE-2023-27703 pikpakのAndroid版V1.29.2における要素デバッグインターフェース漏洩の脆弱性

リポジトリを見る
3373年前未レビュー
共有

CVE-2023-27703

CVE-2023-27703 Android版pikpak V1.29.2の要素デバッグインターフェース漏洩の脆弱性

pikpak 1.30.1で修正

[推奨説明] pikpak v1.29.2のAndroid版は、デバッグインターフェースを介した情報漏洩を含むことが発見されました。


[追加情報] 詳細リンク:https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[脆弱性タイプ] 不適切なアクセス制御


[製品ベンダー] https://mypikpak.com/


[影響を受ける製品コードベース] Android版pikpak - V1.29.2


[影響を受けるコンポーネント] Android版pikpak V1.29.2の要素デバッグインターフェース漏洩の脆弱性。これにより、JSコード実行(XSS)や情報漏洩が発生する可能性があります。


[攻撃タイプ] ローカル


[影響:情報漏洩] true


[攻撃ベクトル] 詳細リンク:https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing

Android版pikpakのバグは、要素デバッグインターフェースの漏洩脆弱性に関するもので、JSコードの実行や情報漏洩につながる可能性があります。 使用しているバージョンはV1.29.2です。

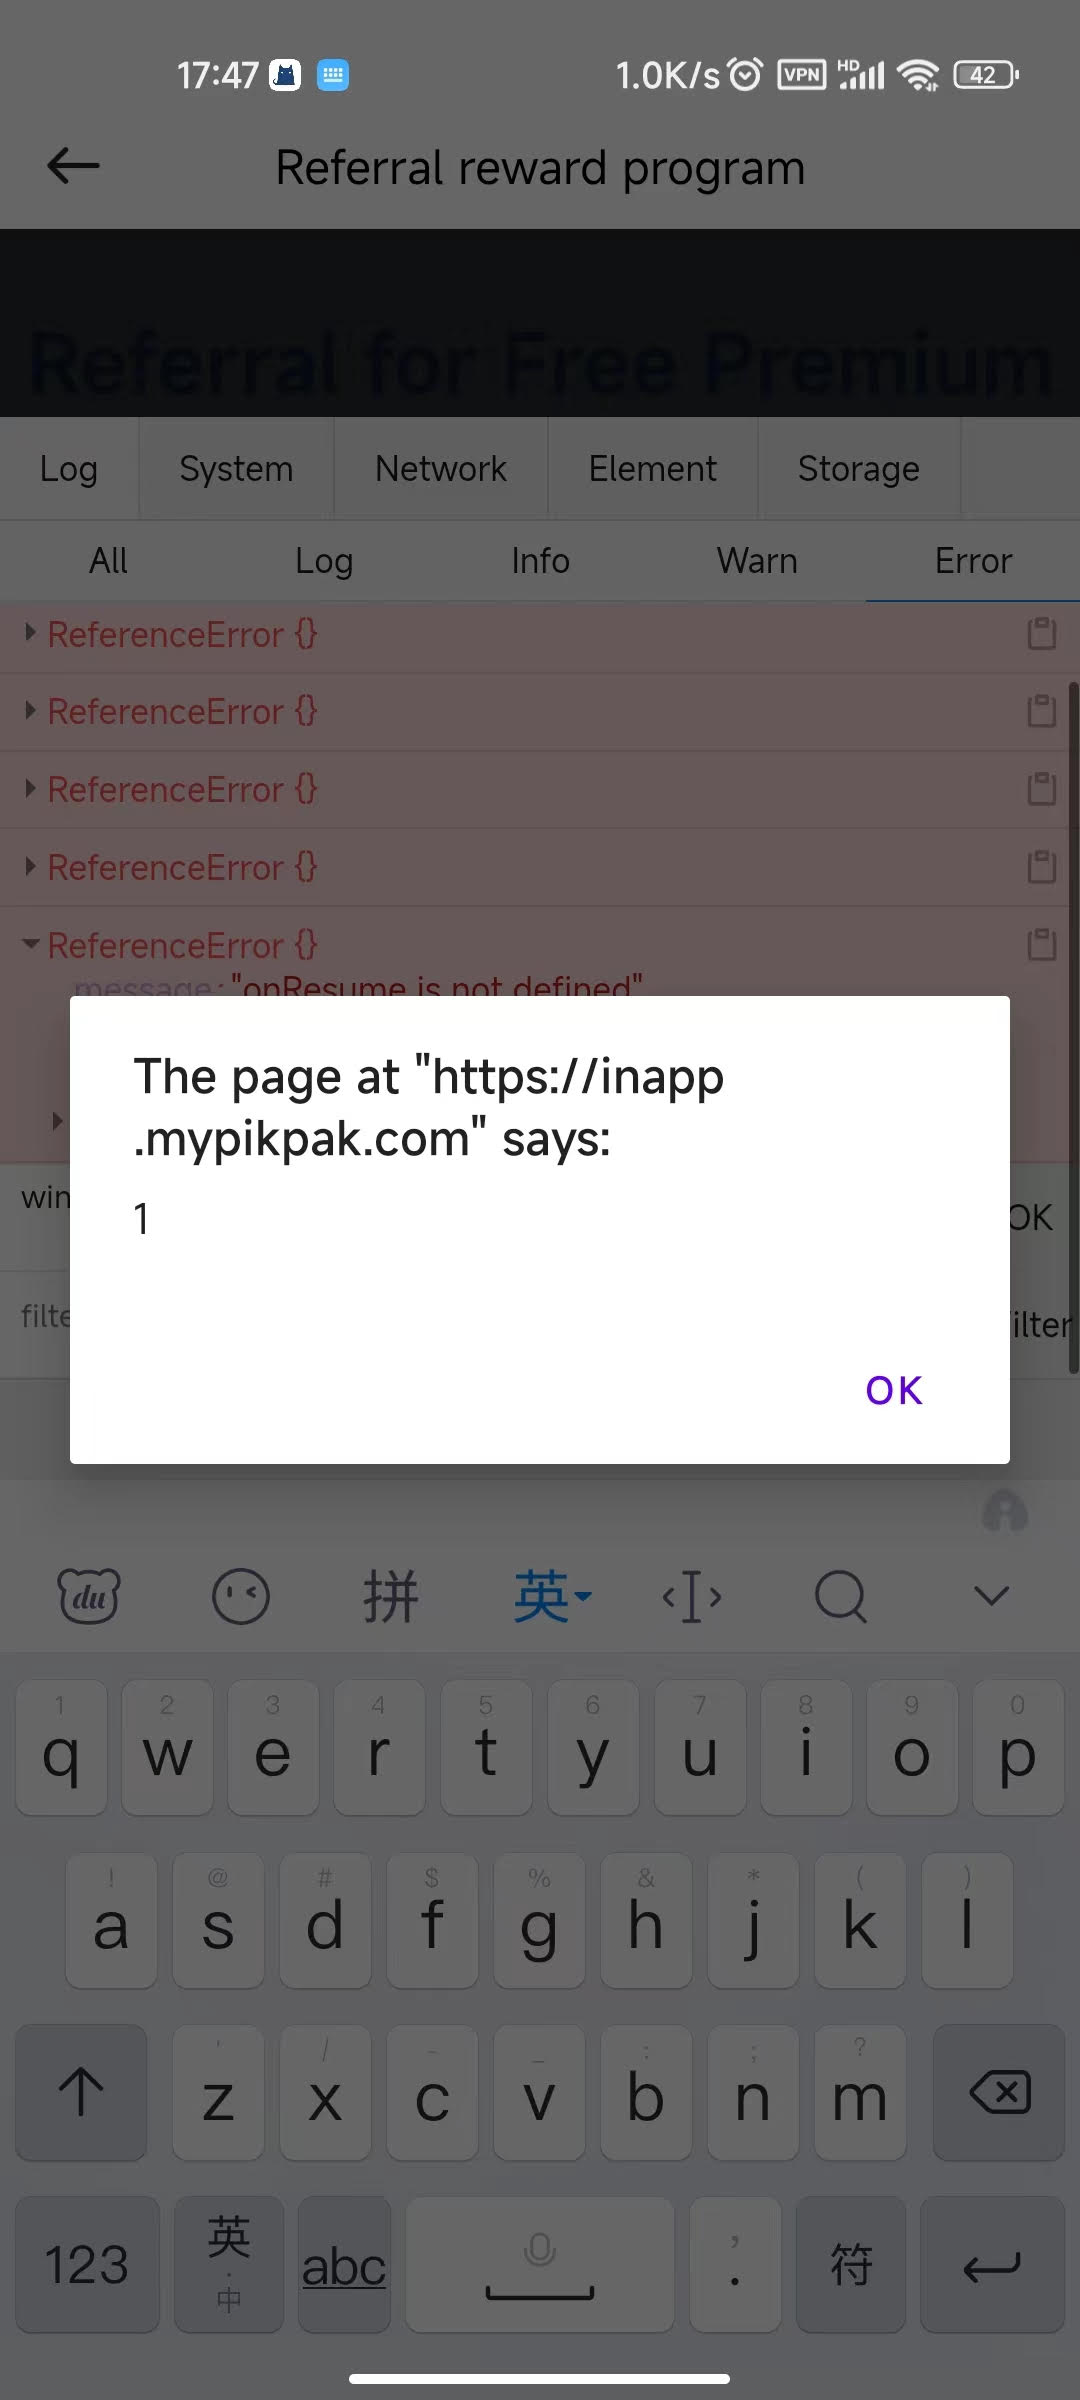
脆弱性のトリガーポイントは、招待コードを入力してプレミアムを利用する際に、任意のエラーコードを入力し、[今すぐ交換]ボタンを連続してクリックし、「試行回数が多すぎます。24時間後にもう一度お試しください」というプロンプトが表示された後もクリックを続ける必要があります。すると、ページ右下にvConsoleがポップアップ表示されます。
image

この問題は、誤ったコードを何度も入力したことが原因であると考えられます。ログにいくつかのエラーメッセージが表示されます。

vConsoleの出現は非常に危険だと考えます。ユーザー情報の漏洩、ネットワークリクエストインターフェースのデバッグ、要素コードの漏洩、ユーザー情報の変更などにつながる可能性があります。


[参考文献] https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[発見者] happy0717

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    391
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    249

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





