

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
OBS-graphics-hook32-Hook — OBSのgraphics-hook32.dllのD3D9 Presentポインタをフックし、アンチチートのゲームキャプチャ検出を回避するストリームプルーフなレンダリングを実現する方法を示します。 | Kitploit
ツール/GitHubGitHub/gmh5225/obs-graphics-hook32-hook
ウェブプロキシと傍受IDS/IPS回避リバースエンジニアリングバイナリ解析学習と教育レッドチーミングアンチボット
GitHubgmh5225/obs-graphics-hook32-hook
共有

OBS-graphics-hook32-Hook

OBSのgraphics-hook32.dllのD3D9 Presentポインタをフックし、アンチチートのゲームキャプチャ検出を回避するストリームプルーフなレンダリングを実現する方法を示します。

リポジトリを見る
2274年前未レビュー

OBS-graphics-hook32-Hook

私のものではありません。保存用です。 https://www.unknowncheats.me/forum/anti-cheat-bypass/501609-obs-graphics-hook32-hook.html

これまでに多くの種類のフッキングを研究してきましたが、この種の手法はストリームプルーフなレンダリングを実現するために利用できるため、私の注目を集めました。

そこで、これを初心者の方々と共有したいと思います。 image
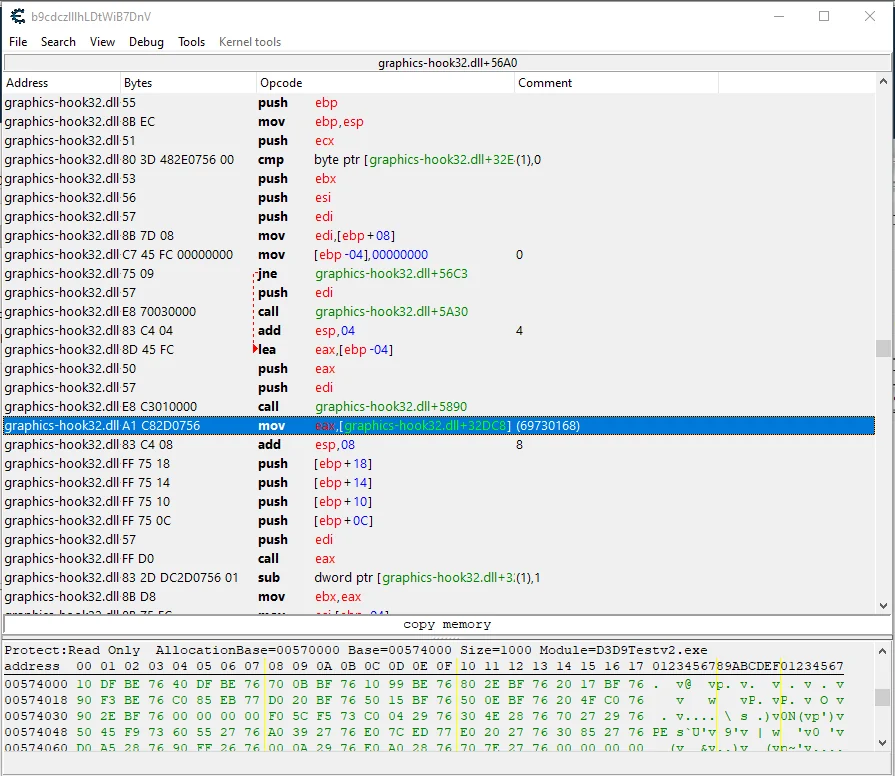
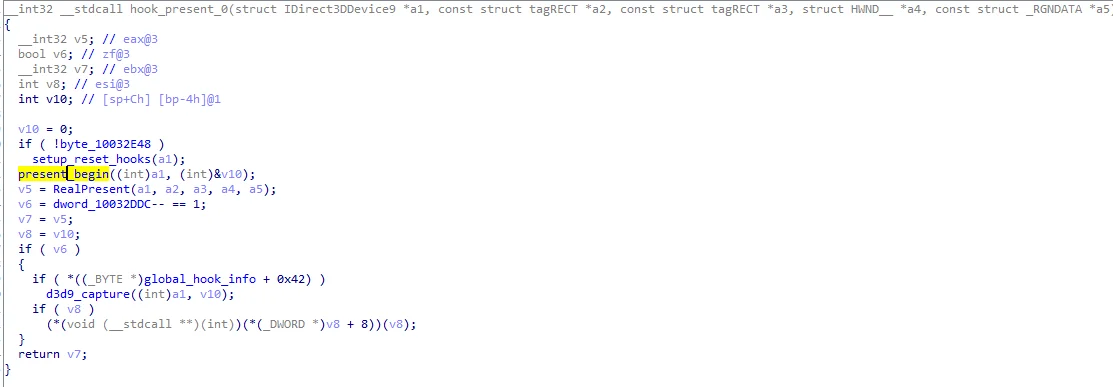
「graphics-hook32.dll + 32DC8」がターゲットアドレスであり、IDA や https://github.com/obsproject/obs-st...pture.cpp#L651 ではこのように表示されるはずです。
image

その後は、ポインタを置き換えるだけです(従来の方法)。 mov eax, Hook_Present_Addr なので Hook_Present_Addr = &Present_hook ??? 利益 これで P2C の準備完了 KEKEKEKEKEKW

void MainThread()
{
	while (!obsBase) // graphics-hook32.dll がロードされていないか確認
	{
		obsBase = (DWORD)GetModuleHandleA(XorStr("graphics-hook32.dll"));
		if (!obsBase)
			Sleep(200);
		else
			isOBSFound = true; 
	}
	if (isOBSFound)
	{
		renderOBSPresent = obsBase + 0x32DC8;
		while (!*reinterpret_cast<uintptr_t*>(renderOBSPresent))
		{
			Sleep(200);
		}
		OrigPresent = SwapPointer<Present_t>((uintptr_t)renderOBSPresent, (uintptr_t)&Hooked_Present);
	}
}

置き換えている関数ポインタは、IDA 上に表示される「RealPresent」であり、present_begin ではありません(RealPresent 関数は .data ポインタです)。present_begin をフックしても同じ結果を得ることができます。これは obs の x64 版にも適用できます。

注: これはゲームキャプチャと d3d9 ゲームでのみ動作します

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





