Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
thm-blue-writeup — TryHackMeのBlueルームのWriteup — EternalBlue(MS17-010/CVE-2017-0143)の悪用。 | Kitploit

ツール/GitHubGitHub/fernandotdalcin/thm-blue-writeup
偵察脆弱性分析エクスプロイトネットワークセキュリティCTFペネトレーションテスト学習と教育ラボと実践
GitHubfernandotdalcin/thm-blue-writeup

thm-blue-writeup

TryHackMeのBlueルームのWriteup — EternalBlue(MS17-010/CVE-2017-0143)の悪用。

リポジトリを見る
346ヶ月前未レビュー
共有

TryHackMe — Blue | フェーズ 1: Nmap による偵察

コース: Cyber Security 101 | ルーム: Blue | ツール: Nmap


背景

Blue ルームの主な目的は Metasploit の使用です。ただし、最初の演習は偵察に焦点を当てています — あらゆる悪用の前に、標的の開放ポートと脆弱性を特定します。


使用したコマンド

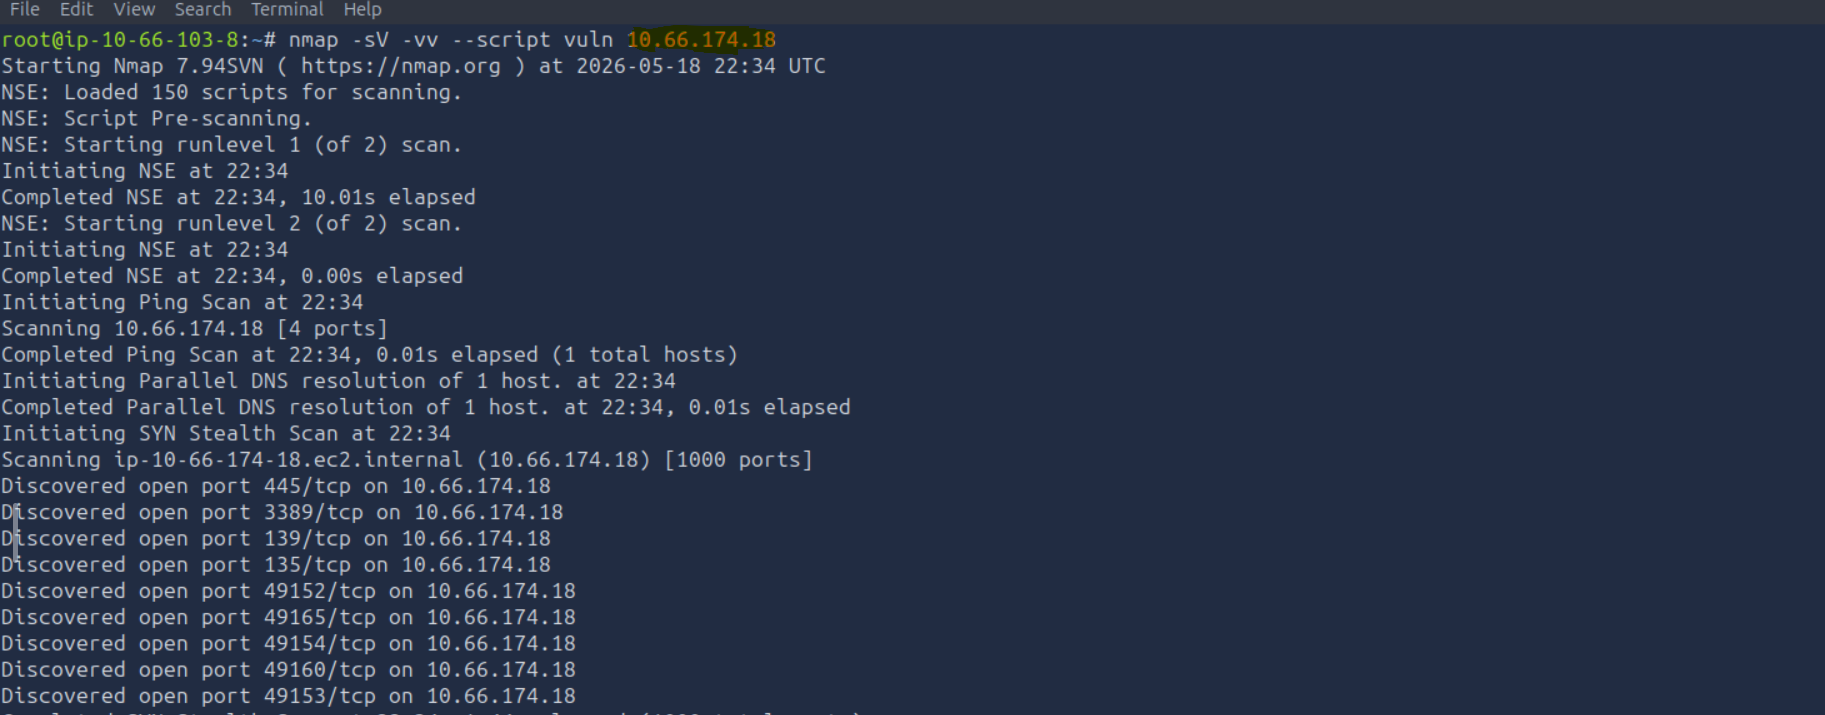
nmap -sV -vv --script vuln <IP>
Flag機能
-sVポート上のサービスのバージョンを検出
-vv詳細な出力
--script vuln脆弱性検出の NSE スクリプトを実行

発見されたポート

Nmap スキャン — 開放ポート

ポートプロトコルサービス
135TCPRPC
139TCPNetBIOS
445TCPSMB
3389TCPRDP
49152–49165TCPWindows 動的ポート

特定された脆弱性

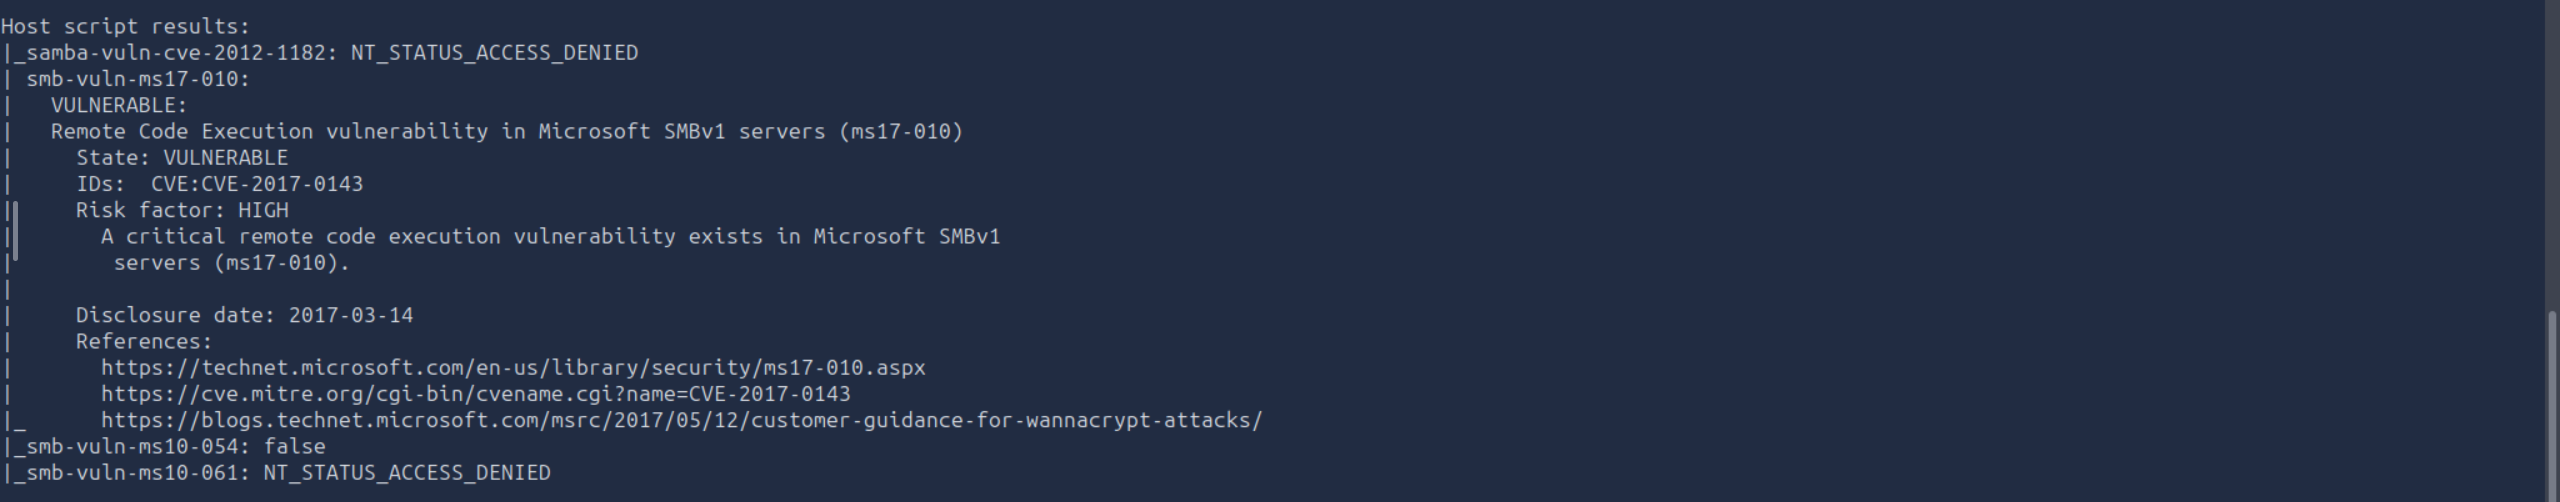
MS17-010 — EternalBlue の結果

smb-vuln-ms17-010: VULNERABLE
CVE: CVE-2017-0143
Risk factor: HIGH
Disclosure date: 2017-03-14

NSE スクリプト smb-vuln-ms17-010 は、SMBv1 が有効で EternalBlue に対して脆弱であることを確認しました — 2017 年にランサムウェア WannaCry が悪用したのと同じ欠陥です。


Blue Team の視点

この偵察段階は、防御側にとっても貴重な演習です。Nmap が標的について明らかにする情報は、Blue Team のアナリストが自社ネットワーク内で先手を打って特定すべきものとまったく同じです。

このスキャンが防御チームに示すこと:

観察事項推奨される防御アクション
SMBv1 が有効(ポート 445)SMBv1 を無効化 — サポートされていないレガシープロトコル
MS17-010 が未パッチ2017年3月から利用可能なセキュリティ更新を適用
RDP が露出(ポート 3389)ファイアウォールまたは VPN でアクセスを制限
スキャンが検出されないネットワーク上のポートスキャンに対するアラートを実装

中心となる問い: 攻撃者が Nmap で数秒でこの情報を入手できるなら、防御チームはこの攻撃面をすでに可視化できているでしょうか?

偵察は攻撃的な段階であるだけではありません — Blue Team が最初に把握すべきものを映し出す鏡なのです。


ルーム完了: 2026年5月 — TryHackMe Cyber Security 101

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    395
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →