Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
lsm_bpf_check_argc0 — LSM BPFモジュールで、pwnkit(CVE-2021-4034)のようなエクスプロイトをブロックする | Kitploit
ツール/GitHubGitHub/evdenis/lsm_bpf_check_argc0
防御ツールArchived
GitHubevdenis/lsm_bpf_check_argc0

lsm_bpf_check_argc0

LSM BPFモジュールで、pwnkit(CVE-2021-4034)のようなエクスプロイトをブロックする

リポジトリを見る
21364年前Kitploit レビュー済み
共有

BUILD

ARGC0 LSM BPF チェッカー

argc == 0 でのプログラム実行(例: pwnkit(CVE-2021-4034))を防ぐためのシンプルな LSM BPF プログラムです。 すべての exec*() システムコールが argc >= 1 で呼び出されることを確認するだけのシンプルなチェックを行います。 このチェックは Ariadne Conill 氏の パッチ に基づいています。
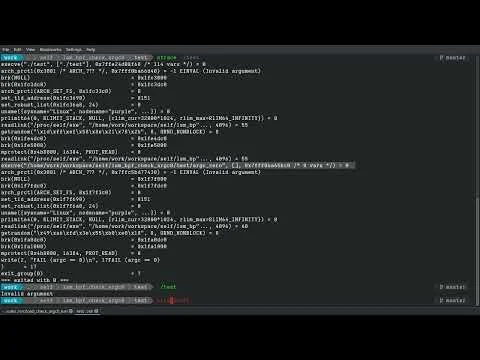
LSM BPF デモンストレーション

ビルド方法

# Ubuntu の場合
$ sudo apt-get install libc6-dev-i386 libbpf0 libbpf-dev

# Fedora 35 の場合
$ sudo dnf install clang bpftool libbpf-devel glibc-devel.i686 glibc-devel.x86_64

$ make

インストール方法

以下を実行します:

$ sudo make DESTDIR=/usr install
# 以下のコマンドが実行されます
# sudo cp src/load_check_argc0_lsm /usr/sbin
# sudo cp share/check_argc0_lsm.service /etc/systemd/system/

# その後、サービスを有効化できます
$ sudo systemctl daemon-reload
$ sudo systemctl enable check_argc0_lsm.service
$ sudo systemctl start check_argc0_lsm.service

テスト:

$ strace ./test/trigger
...
execve("/usr/bin/pkexec", NULL, NULL)   = -1 EINVAL (Invalid argument)


$ sudo journalctl -u check_argc0_lsm.service
Feb 10 13:27:08 purple systemd[1]: Started LSM BPF protection for argc == 0 execs.
Feb 10 13:27:13 purple load_check_argc0_lsm[89177]: TIME     PID     PROCESS          CALLING
Feb 10 13:27:13 purple load_check_argc0_lsm[89177]: 13:27:13 89194   trigger          /usr/bin/pkexec

テスト方法

BPF LSM(5.7)と BPF ringbuf(5.8)には Linux カーネル >= 5.8 が必要です。

# プログラムが起動し、LSM BPF をアタッチしてログを監視します
$ sudo ./src/load_check_argc0_lsm
TIME     PID     PROCESS          CALLING
12:59:21 85689   trigger          /usr/bin/pkexec

trigger プログラムを使用して、すべてが正常に動作することをテストできます:

$ strace ./test/trigger
...
execve("/usr/bin/pkexec", NULL, NULL)   = -1 EINVAL (Invalid argument)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    388
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






