Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
pingtunnel — Pingtunnelは、TCP/UDPトラフィックをICMP経由で送信するツールです。 | Kitploit

ツール/GitHubGitHub/esrrhs/pingtunnel
IDS/IPS回避ネットワークセキュリティペネトレーションテストレッドチーミング
GitHubesrrhs/pingtunnel

pingtunnel

Pingtunnelは、TCP/UDPトラフィックをICMP経由で送信するツールです。

リポジトリを見る
3.7k59915217時間9分前Kitploit レビュー済み
共有

Pingtunnel

codecov

Pingtunnelは、ICMP Echo(Ping)パケット上でTCP/UDP/SOCKS5トラフィックをトンネリングし、厳格なネットワークファイアウォールや帯域制限されたTCP/UDPトラフィックを回避するネットワークツールです。

⚠️ 注意: このツールは厳密に学習および研究目的を意図しています。いかなる違法な目的にも使用しないでください。
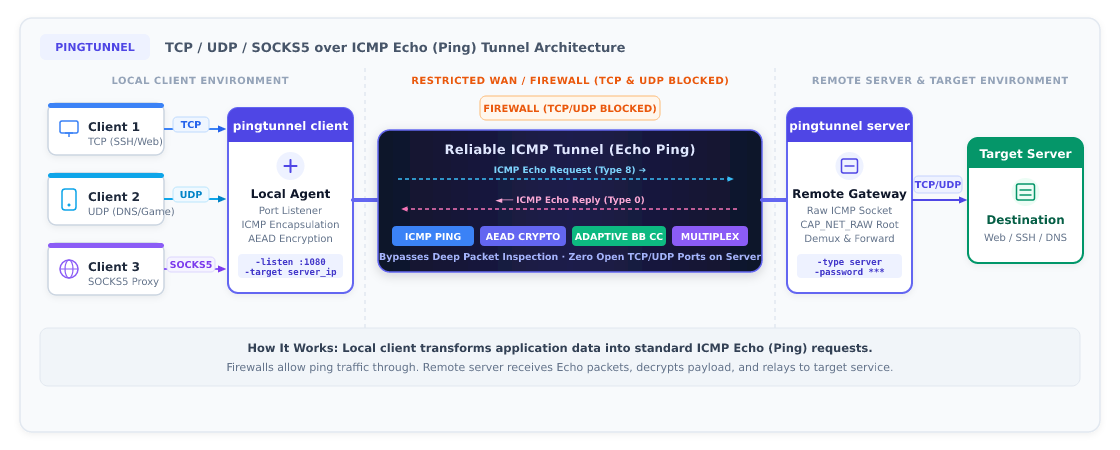
image


🌟 機能

  • 統合されたv3セキュリティアーキテクチャ: 従来の数値キーと個別の暗号化スイッチは廃止されました。単一の共有パスワード(-password)が相互認証とエンドツーエンドのAEAD暗号化(デフォルトはchacha20-poly1305、オプションでaes256/aes128)を制御します。
  • 複数のモード:
    • SOCKS5プロキシ: 1つのコマンドでローカルSOCKS5プロキシを起動でき、オプションでユーザー名/パスワード認証も可能です。
    • TCPポートフォワーディング: 特定のリモートTCPポート(例: SSH、Web、RDP)に到達できます。
    • UDPポートフォワーディング: ゲームのUDPトラフィック、DNS 53などを転送できます。
    • サーバー側の二次フォワーディング(-forward): サーバーは受信トラフィックを上流のSOCKS5/HTTPプロキシ経由でリレーできます。
  • 柔軟な設定(設定ファイルモードを推奨):
    • 設定ファイルで直接実行: pingtunnel config.json または pingtunnel -c config.json
    • カレントディレクトリのconfig.jsonはデフォルトで自動的に読み込まれます。
    • コマンドラインフラグは常に対応する設定ファイルの値を上書きします。
  • 劣悪なネットワークでも堅牢: 内蔵の帯域幅適応型輻輳制御アルゴリズム(bb)がバッファブロートやパケットロスによる停止を抑制します。

🚀 クイックスタート

オプション1: 設定ファイルモード(推奨)

サンプルファイルはリポジトリに同梱されています。サーバーIPと強力なパスワードを入力するだけです:

1. サーバー設定(config-server.json)

{
  "type": "server",
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20",
  "icmp_listen": "0.0.0.0"
}

サーバーを起動します(root / 管理者権限が必要です):

sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json

2. クライアント設定(SOCKS5 プロキシモード、config-client-socks5.json)

{
  "type": "client",
  "listen": "127.0.0.1:1080",
  "server": "YOUR_SERVER_IP",
  "socks5": true,
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20"
}

クライアントを起動します:

./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json

次に、ブラウザまたはシステムのプロキシを SOCKS5 127.0.0.1:1080 に設定します。


オプション 2: コマンドライン (CLI)

1. サーバーを起動する

パブリック IP を持つマシン上で実行します:

sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE

(任意) 干渉を避けるため、Linux カーネルのデフォルトの ICMP エコー応答を無効にします:

echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all

2. クライアントを起動する

  • SOCKS5 プロキシモード:
    ./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE
    
  • TCP ポートフォワーディング(デフォルトモード、例:リモート内部 192.168.1.100:22 をローカルポート 2222 にマッピング):
    ./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE
    
  • UDP フォワーディング(例: ローカルポート 5353 からパブリック DNS 8.8.8.8:53 へ):
    ./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
    

🐳 Docker

サーバーの実行

docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE

マウントされた設定ファイルを使用して実行する

docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json

📖 詳細な使用方法とチューニングガイド

より高度なオプションとトポロジ(サーバー側セカンダリプロキシ、ポートフォワーディング、SOCKS5認証、フロー制御と輻輳チューニング)については、以下を参照してください: 👉 USAGE.md - Pingtunnelの使用方法と設定ガイド


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →