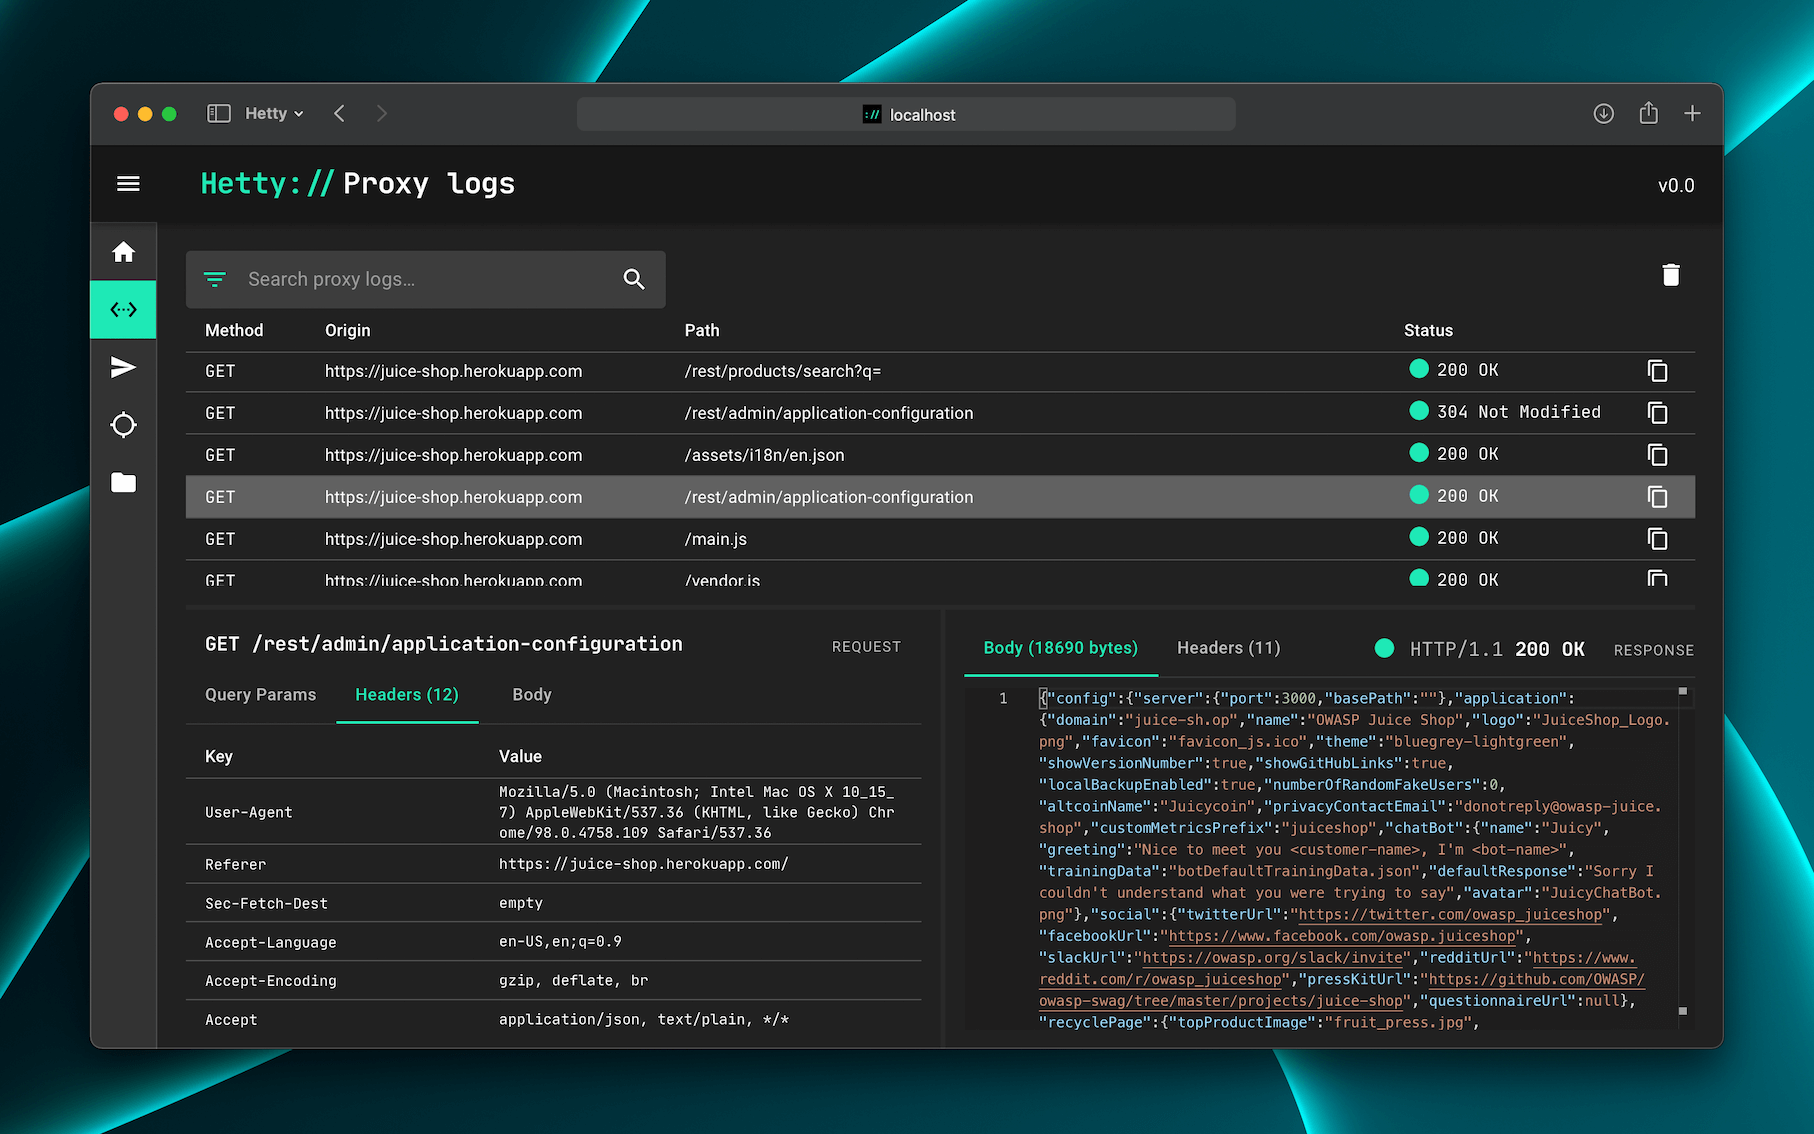



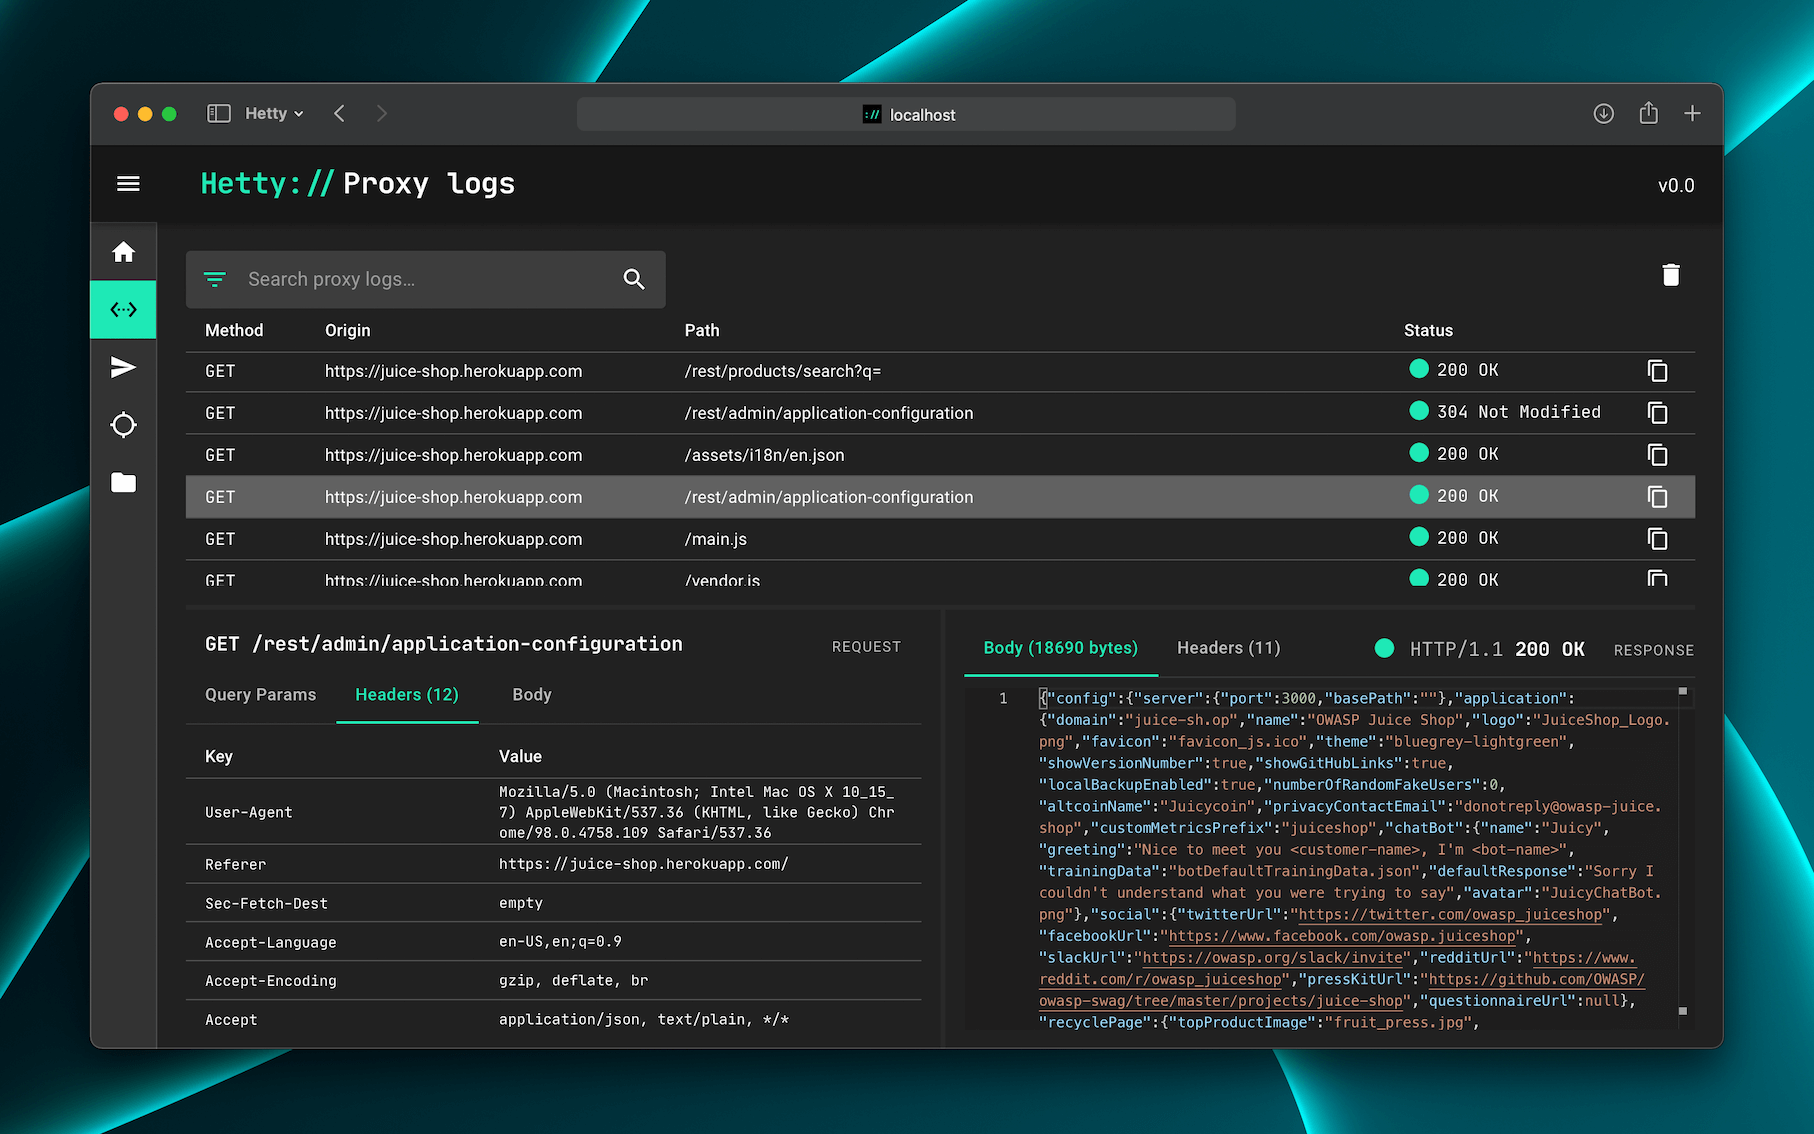
Hetty は、セキュリティ研究のためのHTTPツールキットです。Burp Suite Pro のような商用ソフトウェアに代わるオープンソースの選択肢を目指し、情報セキュリティおよびバグバウンティコミュニティのニーズに合わせた強力な機能を提供します。
👷♂️ Hetty は活発に開発中です。現在の状況は バックログ をご確認ください。
📣 プロフェッショナルとしてチームでペネトレーションテストを実施されていますか?この5分間のアンケート を通じて、ツールに関するご意見をお聞かせください。ありがとうございます!
💡 はじめに のドキュメントに、より詳細なインストール手順と使用方法が記載されています。
Hetty を最も簡単にインストール・アップデートする方法は、パッケージマネージャーを使用することです。
brew install hettysoft/tap/hetty
sudo snap install hetty
scoop bucket add hettysoft https://github.com/hettysoft/scoop-bucket.git
scoop install hettysoft/hetty
または、お使いのOSとアーキテクチャに対応した最新リリースをGitHubからダウンロードし、バイナリを$PATHが通っているディレクトリに移動してください。お使いのOSがパッケージマネージャーで利用できない場合、またはGitHubリリースに記載されていない場合は、ソースからコンパイルしてください(リンクは後日公開予定です)。
Dockerイメージは、GitHubのContainer registry および Docker Hub で配布されています。データベースと証明書の保存用ボリュームを使用し、ポート8080を転送してHettyを実行するには:
docker run -v $HOME/.hetty:/root/.hetty -p 8080:8080 \
  ghcr.io/dstotijn/hetty:latest
インストール後、以下のコマンドでHettyを起動します:
hetty
💡 詳細については、はじめに のドキュメントをお読みください。
利用可能なオプションをすべて表示するには、hetty --help を実行します:
$ hetty --help

Usage:
    hetty [flags] [subcommand] [flags]

Runs an HTTP server with (MITM) proxy, GraphQL service, and a web based admin interface.

Options:
    --cert         Path to root CA certificate. Creates file if it doesn't exist. (Default: "~/.hetty/hetty_cert.pem")
    --key          Path to root CA private key. Creates file if it doesn't exist. (Default: "~/.hetty/hetty_key.pem")
    --db           Database file path. Creates file if it doesn't exist. (Default: "~/.hetty/hetty.db")
    --addr         TCP address for HTTP server to listen on, in the form \"host:port\". (Default: ":8080")
    --chrome       Launch Chrome with proxy settings applied and certificate errors ignored. (Default: false)
    --verbose      Enable verbose logging.
    --json         Encode logs as JSON, instead of pretty/human readable output.
    --version, -v  Output version.
    --help, -h     Output this usage text.

Subcommands:
    - cert  Certificate management

Run `hetty <subcommand> --help` for subcommand specific usage instructions.

Visit https://hetty.xyz to learn more about Hetty.
バグ報告や機能リクエストは issues を、質問やトラブルシューティングは discussions をご利用ください。
コントリビュートしたいですか?素晴らしい!詳細は コントリビューションガイドライン をご確認ください。
💖 Hetty をお楽しみいただけましたか?スポンサーになる ことができます!
© 2019–2025 Hetty Software








