

アプリとAIコーディングツール向けのオフラインサイバーセキュリティエージェント。オープンなR&D:公開の場で測定され、リリースごとに改善。
これまで時間がなくてできなかったセキュリティレビュー。オフライン、ルールベースで、すべての検出結果を自分で検証できます。
penthera.org: 数秒で稼働中のサイトをチェック。パッシブで、何も保存しません。
Pentheraからの日々のメモ: x.com/penthera_org
開発者: Daan van der Zwaag、パートタイムでオープンに開発。
他のツールとの比較: Snyk、Socket、Semgrep、ZAP、GitHubとの比較。
2.4の新機能: penthera --card でリポジトリのセキュリティレシートを作成して投稿でき、すべてのサーフェスが同じ言葉で1つの問題セットとしてカウントされ、検出結果を隠したりスキャンを停滞させたりする13の方法が塞がれました(変更点)。
コーディングエージェントから: Pentheraを追加し(エージェントごとに1行)、「Hey Claude, run Penthera on this repo.」と言うだけです。
132 の読みやすいルール · 6 の読み取り専用MCPツール · 0 のランタイム依存関係 · ベンチマークでループバック以外へのリクエスト 0 件 · MIT、テレメトリなし




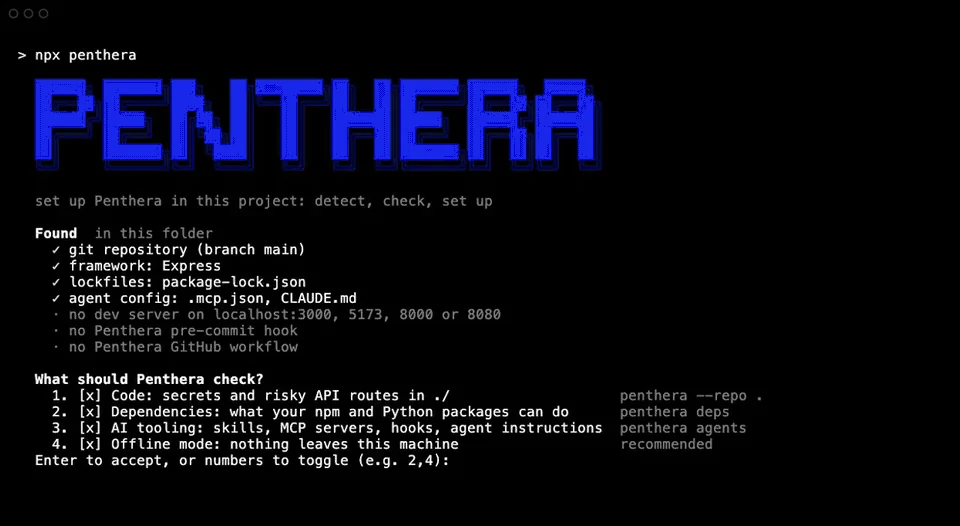
penthera ui、Simple、ダーク | penthera ui、Advanced、ライト |
|---|---|
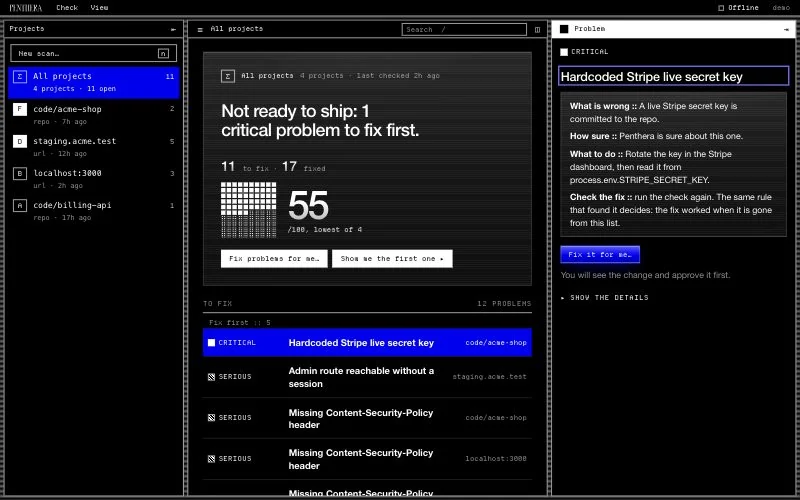 | 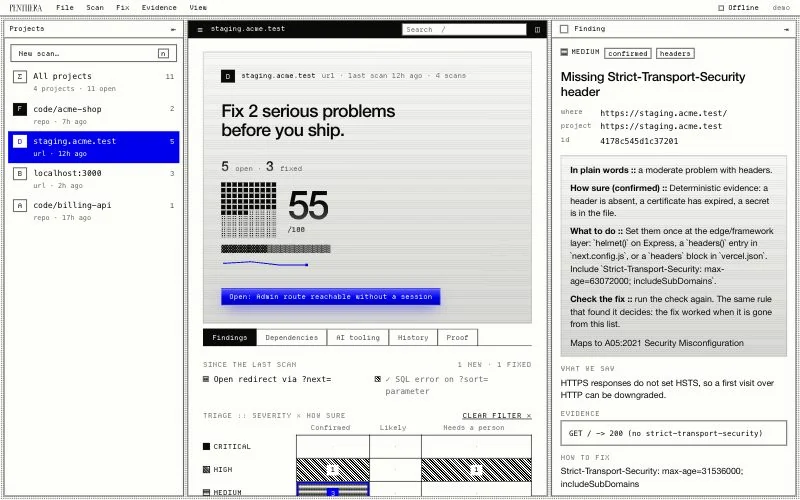 |
Pentheraは、あなたのアプリ、その依存関係、AIコーディングツールを自分のマシン上でチェックします。承認があれば、修正できるものは修正します。すべての検出結果は、file:line に証拠を伴う、読むことのできるルールから生まれます。モデルは提案してもよいが、決定するのはルールです。
また、これはオープンなR&Dプロジェクトでもあります。私たちはすべてのチェックを公開で測定し、良くても悪くても結果を公開するので、どこまで信頼できるかを自分で確認できます。
既知のクラスの問題を検出するものであり、新規の問題ではありません。人間のペネトレーションテスターの代わりにはなりません。
Node.js 22以降が必要です。インストール不要、アカウント不要。
Cursor、Claude Code、Codex、VS Code、Windsurf、Gemini CLI、Zed、JetBrains、Kiro、あるいはLovable、Bolt、Base44、Replit、v0などのアプリビルダーで開発していますか? コーディングツールでのPenthera にそれぞれのセットアップ方法があります。
ターミナルで。 プロジェクトフォルダでこれを実行してください:
npx penthera
セットアップをオフラインで検出し、何をチェックするかを尋ね、領域ごとの評価と最初に修正すべき3つの項目を提示します。実行中のアプリをスキャンするのは、そのアプリがあなたのものであることを確認した後だけです。コミットやプッシュは一切行いません(ガイド付きスタート)。
コーディングエージェント内で。 お使いのものを選び、「scan my app for security issues」と尋ねてください。MCPの行はバージョンを固定します。
| エージェント | 実行するコマンド |
|---|---|
| Claude Code、プラグイン(スキルのみ、CLIを実行) | claude plugin marketplace add danoszz/penthera、続いて claude plugin install penthera@penthera |
| Claude Code、MCPサーバーのみ | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera、続いて copilot plugin install penthera@penthera |
| VS Code の GitHub Copilot | mcp.md にある code --add-mcp の行 |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor、Windsurf | mcp.md にある JSON |
| スキルを読み込む任意のエージェント | npx skills add danoszz/penthera |
スキルはエージェントにPentheraの実行方法を伝え、MCPサーバーは6つの読み取り専用ツールを提供します。その他の導入方法:skill.md、mcp.md。
AIの役割。 すべての検出結果とすべての終了コードはルールが決定します。モデルが提案できるのは次のことだけです:
| 役割 | 担当 | 方法 |
|---|---|---|
| 決定 | 常にPentheraのルール | すべての検出結果、すべての終了コード |
| さらに調査(任意) | モデル、--ai を指定 | どのルールも記述していない問題を提案する。ルールがそれぞれを検証し、未検証のものは別に一覧表示され、CIを失敗させることは決してない(AIモード) |
| 修正 | あなた自身のコーディングエージェント | MCPサーバー、スキル、または penthera fix --plan を通じて |
コンテナ内で実行するには:
docker build -t penthera . && docker run --rm penthera https://your-app.example。
Pentheraは、他者が構築した公開データセット上で、同じ作業を行う無料のオープンソースツールと並べて、同じ方法で採点してテストしています。各データセットは私たちが確認する前に半分に分割されました:一方の半分でPentheraを改善し、もう一方の封印された半分で一度だけ採点しました。採点と順位付けのルールはその実行前に文書化されました(プロトコル)。
| ベンチマーク | スコア | Penthera 1.9.0 | Penthera 2.0.0 | 無料ツール内での順位 | 他の無料ツールの最高成績 |
|---|---|---|---|---|---|
| 漏洩したシークレット (Samsung CredData) | F1 | 0.18 | 0.74 | 10件中2位 | deepsecrets 0.78 |
| 悪意のあるnpmパッケージ (DataDog) | 検出数から誤検知を引いた値 | 0.57 | 0.71 | 6件中1位、1位から3位の同率 ⁴ | malcontent 0.63 |
| 悪意のあるPyPIパッケージ (DataDog) | 検出数から誤検知を引いた値 | 0.74 | 0.82 | 8件中1位、1位から3位の同率 ⁴ | GuardDog 0.74 |
| JSライブラリのインジェクション脆弱性 (SecBench.js) | 正しいファイルで検出 | 0.16 | 0.70 | 8件中1位、1位から4位の同率 ⁴ | odgen 0.68 |
⁴ 同率の範囲は順位の区間です:各ツールのカウントを10,000回ブートストラップ再抽選したうち95%において、Pentheraの順位が収まった範囲です(SecBench.jsでは、その64個のテストバグについて)。Penthera単独で1位となったのは、npmでは再抽選の76%、PyPIでは82%、SecBench.jsでは60%でした。探索的:登録済みの順位付けの後に計算されました。
漏洩したシークレット:登録スコアであるF1では2位、適合率をより重視するF0.5では1位(0.82 対 deepsecrets 0.80)、再現率をより重視するF2では2位(0.68 対 deepsecrets 0.77)。
一部のランク付けされたツールはほとんど競争に参加していません。0.10未満のスコアだった他のランク付けツール:CredDataでは9件中1件(trufflehog)、npmでは5件中3件(clamav、yara、ossgadget)、PyPIでは7件中4件(clamav、ossgadget、bandit4mal、aura)、SecBench.jsでは7件中1件(njsscan)。
1,000 パッケージ中 1 個が悪意あるものだった場合、Penthera のマルウェア検出フラグのうち正しい割合は、npm では偽アラーム区間の上限で約 2.7%(そのサンプルでは偽アラームを出さなかった)、PyPI では測定された偽アラーム率で約 1.6%、区間の上限で 0.9% となる。順位区間と同様に探索的な値である。







