
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-7593_PoC_Exploit — CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 管理パネルの認証バイパス PoC [EXPLOIT] | Kitploit

ツール/GitHubGitHub/d3n14ld15k/cve-2024-7593_poc_exploit
認証と認可脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubd3n14ld15k/cve-2024-7593_poc_exploit

CVE-2024-7593_PoC_Exploit

CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 管理パネルの認証バイパス PoC [EXPLOIT]

共有
リポジトリを見る
92392年前未レビュー

CVE-2024-7593 エクスプロイトスクリプト

このBashスクリプトは、Ivanti vTM(CVE-2024-7593)における認証バイパスの脆弱性を悪用するための概念実証(PoC)です。このスクリプトを使用すると、対象システムに新しい管理者ユーザーを作成できます。

目次

  • 前提条件
  • 使用方法
  • パラメータ
  • 例
  • 作成者
  • ライセンス

前提条件

システムに以下のソフトウェアがインストールされていることを確認してください:

  • curl: このスクリプトはHTTPリクエストの送信にcurlを使用します。

curlがインストールされているかどうかは、次のコマンドで確認できます:

bash command -v curl

インストールされていない場合は、パッケージマネージャーを使用してインストールできます。例えば、Ubuntuの場合:

sudo apt-get install curl

使用方法

スクリプトを実行するには、権限を+xに変更し、次のコマンドを使用します:

./CVE-2024-7593.sh -u <host> -p <port>

<host>: 対象ホスト(例:example.com)。

<port>: 対象ポート(例:9090)。

例

./CVE-2024-7593.sh -u example.com -p 9090
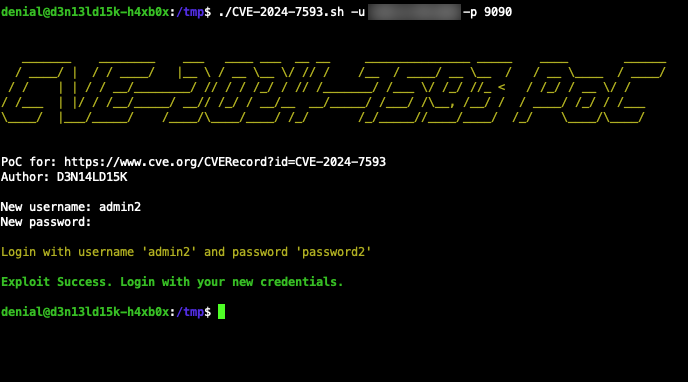
CVE-2024-7593 PoC スクリーンショット

応答処理

新しいユーザーが正常に作成されると、スクリプトはログイン資格情報を表示します。 ユーザーの作成に失敗した場合は、失敗したことを通知します。

作成者

D3N14LD15K   :::   D3N14LD15K[at]BUGCROWDNINJA.COM   :::   X.COM/D3N14LD15K

免責事項

この概念実証は教育目的のみを対象としています。本スクリプトの使用に関する責任はすべて利用者にあります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





