著者: Abishek M A (@cyberaeonic) — InCTF 2026 全国決勝予選 • CCNA • 攻撃・防御セキュリティエンジニアリング
このリポジトリには、セキュリティリサーチおよびラボ検証の過程で開発された、サニタイズ済みの脆弱性検証手法、認証境界の差分プローブ、自動化されたランタイムハードニングスイートが含まれています。
CVE-2026-23813)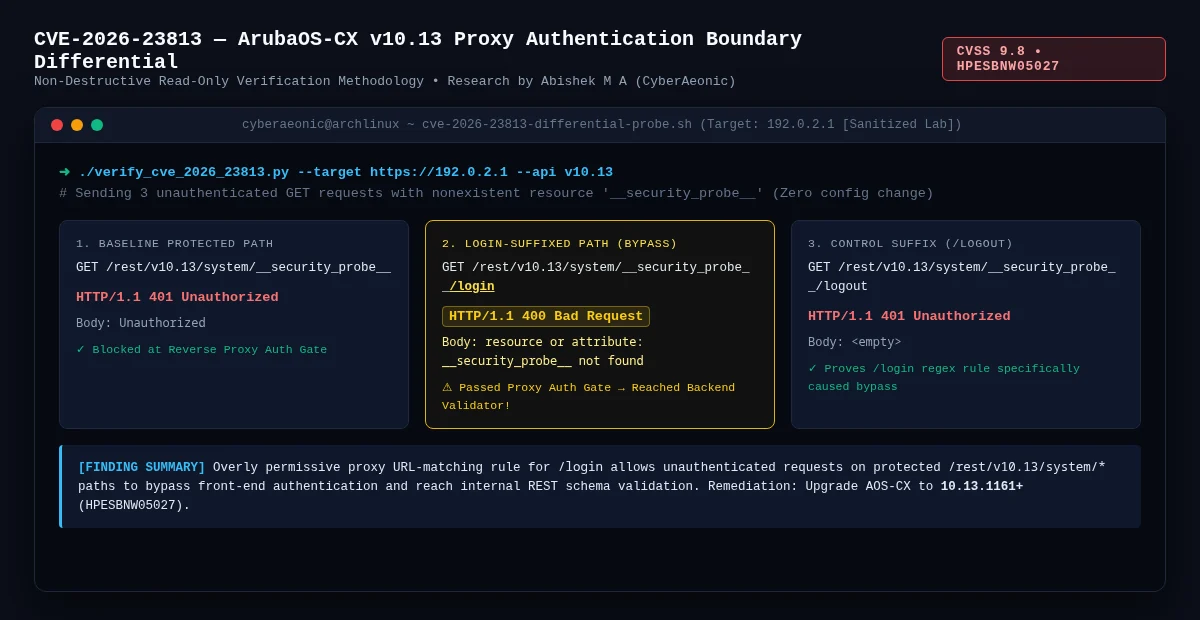
HPE ArubaOS-CX (v10.13) ネットワークアプライアンス上で、CVE-2026-23813(CVSS 9.8、アドバイザリ HPESBNW05027)に該当するリバースプロキシの認証境界バイパスを検証するため、100% 読み取り専用・非破壊の差分HTTPプロービング手法を開発しました。
本番インフラ上で破壊的な設定変更やパスワードリセットペイロードを実行する代わりに、この手法では意図的に存在しないリソース(__security_probe__)を3つの差分パスにわたって使用し、フロントエンドプロキシの正規表現ルールが /login サフィックス付きリクエストを認証ゲートの先へ通過させるかどうかを証明します:
| プローブ種別 | 未認証HTTPリクエスト | ステータス | レスポンスボディ | 境界の解釈 |
|---|---|---|---|---|
| 1. ベースライン保護 | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | リバースプロキシ認証ゲートでブロック |
| 2. サフィックスバイパス | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | プロキシ認証ゲートをバイパス → バックエンドのスキーマバリデータに到達 |
| 3. コントロールサフィックス | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | プロキシゲートでブロック(/login サフィックスの特異性を確認) |
aruba-cve-2026-23813/ 内の成果物aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)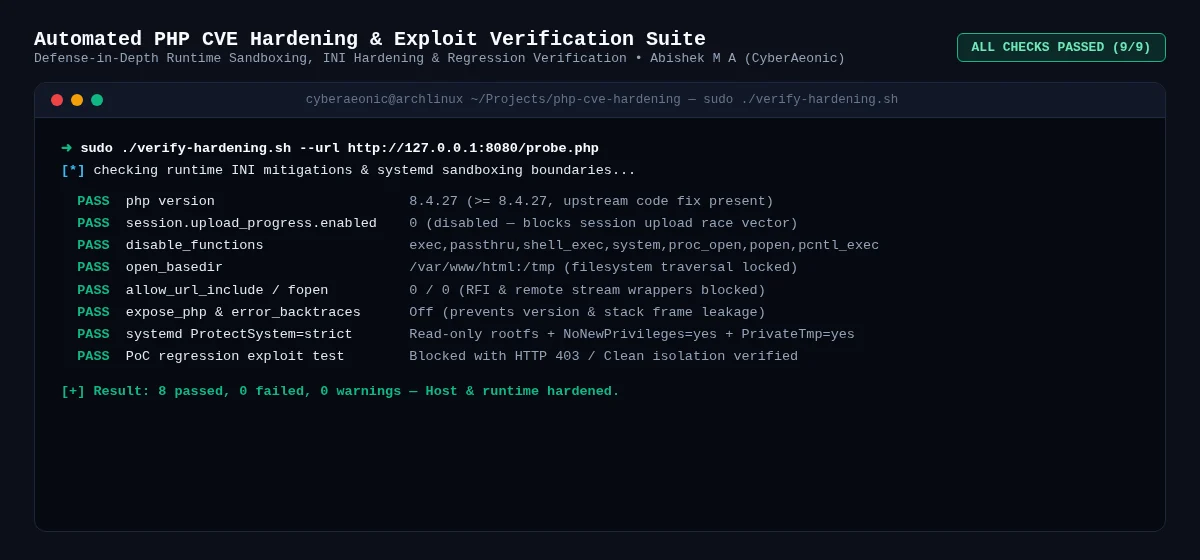
本番Linuxサーバー上で、重大なPHP/CGIおよびセッションアップロード競合脆弱性(CVE-2026-109618 / CVE-2026-109619 クラスの緩和策)を軽減するために設計された、エンドツーエンドの多層防御ハードニング、サンドボックス化、およびリグレッション検証スイートです。
php-cve-hardening/ の主な機能apply-hardening.sh: php.ini のロックダウン(session.upload_progress.enabled=0、disable_functions、open_basedir、allow_url_include=0、expose_php=Off)を自動化し、厳格な systemd サービスサンドボックス化(ProtectSystem=strict、NoNewPrivileges=yes、PrivateTmp=yes)を適用します。verify-hardening.sh: デュアルモード検証エンジン(ローカルホスト検査 + リモート --url プローブチェック)で、すべての緩和制御にわたる PASS/FAIL をJSON出力で報告します。update-php.sh & rollback.sh: ゼロダウンタイムのインシデント対応のための安全なアップグレードおよびアトミックな設定ロールバックスクリプト。@cyberaeonic による関連セキュリティツールgithub.com/cyberaeonic/Reaper): シャノンエントロピースコアリングとワーカープールを備えた、高並行性の Go 製リポジトリ露出・シークレットインテリジェンスプラットフォーム。github.com/cyberaeonic/reaper-agent): メモリ内で認証情報をマスクし、自動化された GitHub Fix PR を作成する、プライバシー保護型の AI シークレット修復ツール。github.com/cyberaeonic/vocal.sh): リアルタイムで Linux の /var/log/auth.log を監視する SSH ブルートフォース検出器および <130ms の聴覚型 SOC アラートデーモン。








