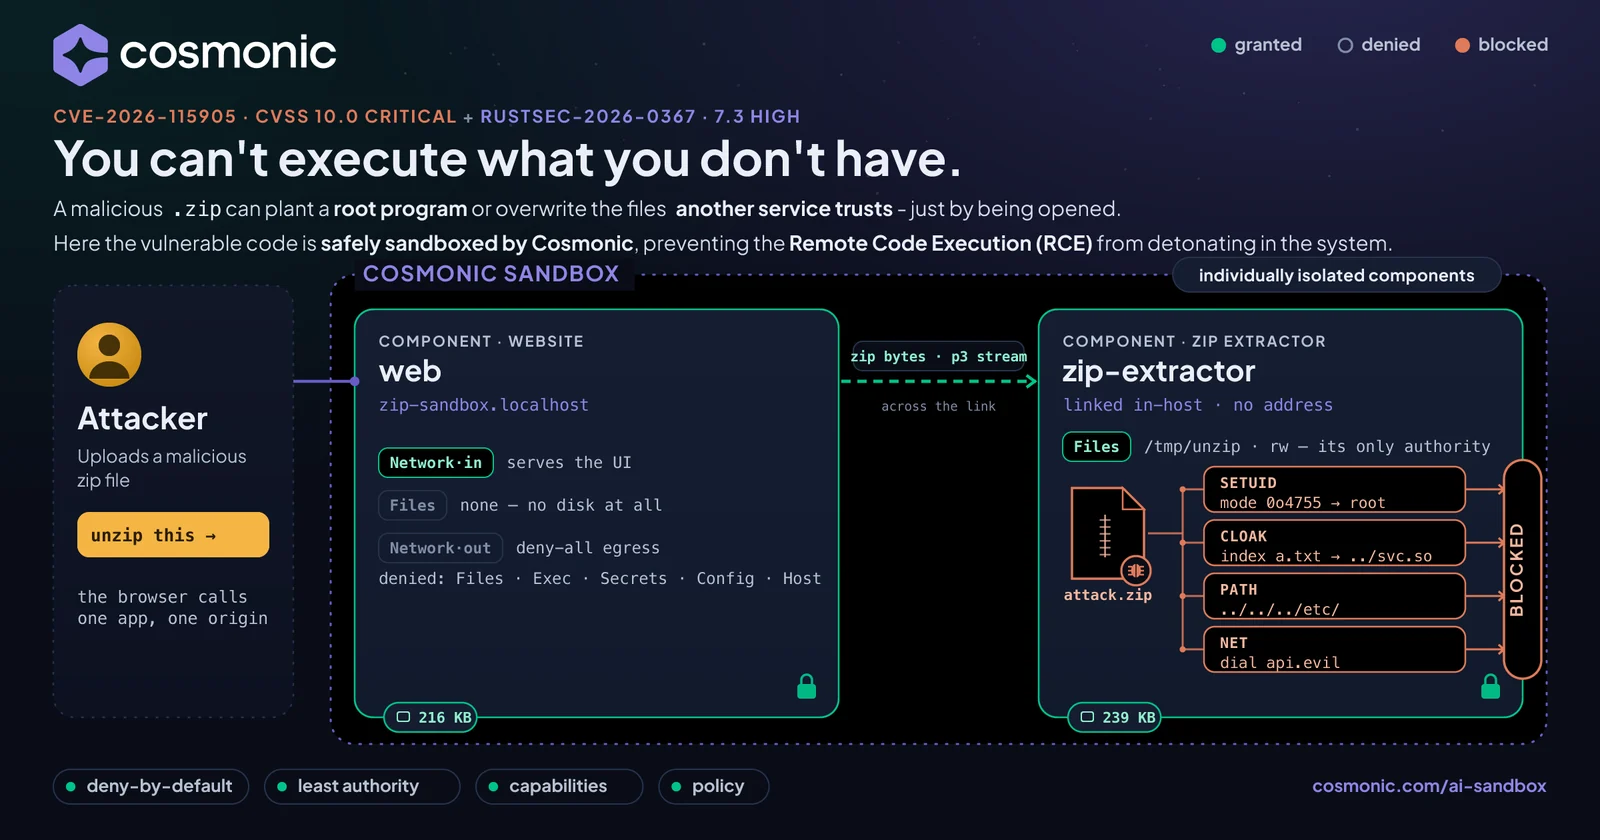
ライブデモ: 同一の脆弱な Rust zip クレート(RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip クローキング)を、デフォルト拒否の Cosmonic WebAssembly サンドボックスで封じ込めたもの。

Cosmonicブログで全文を読む: サンドボックスでリモートコード実行を阻止する
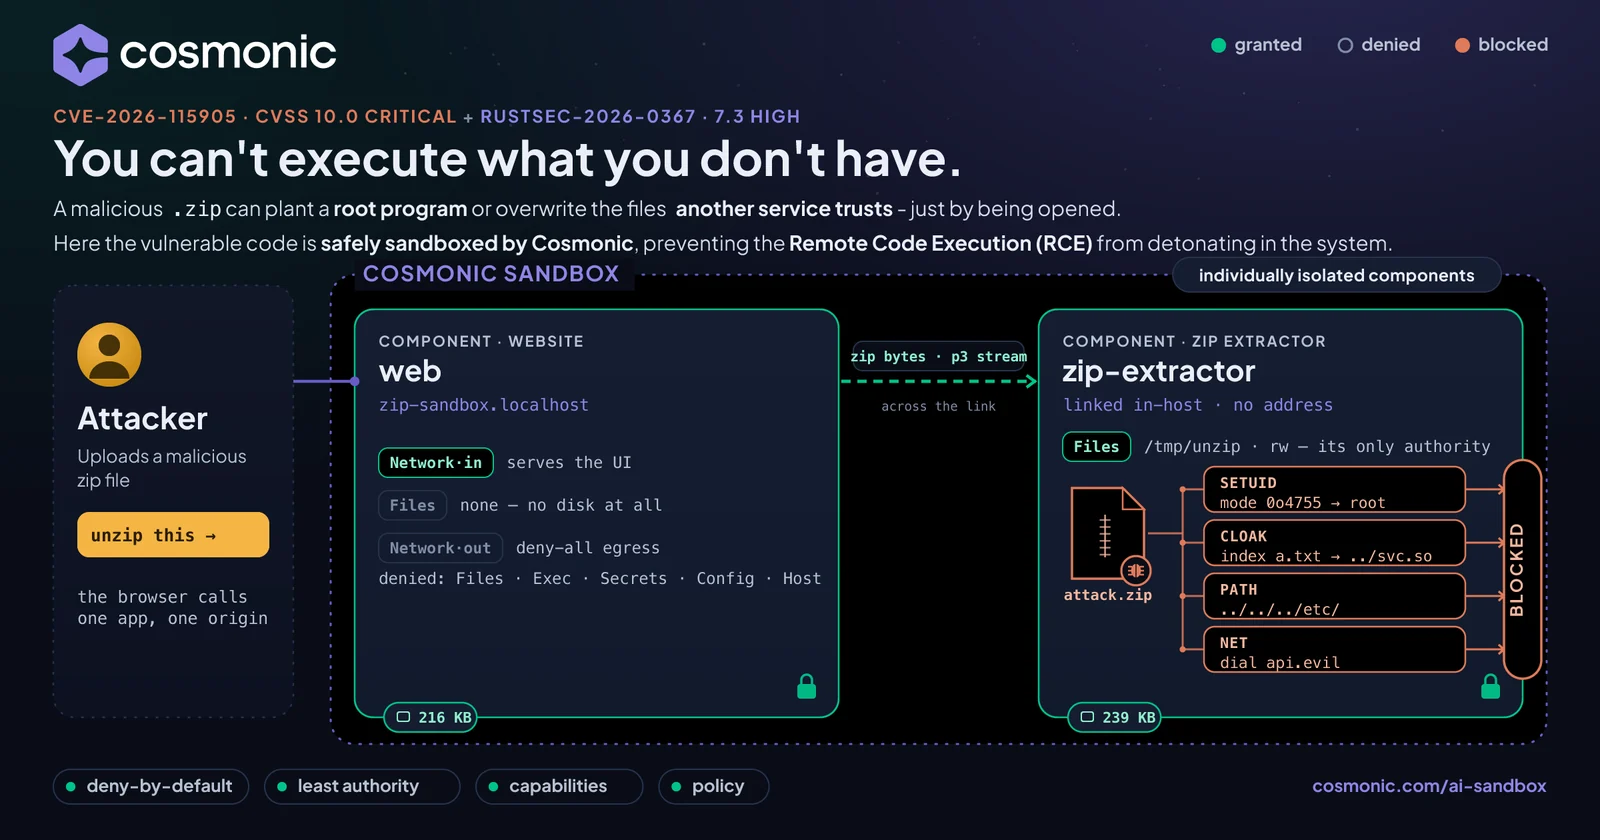
Rustのzipクレートは、9日違いで2つの重大な脆弱性をリリースしました。そのうち1つはCVSS 10.0です。
このリポジトリは、その正確な脆弱なコードを未パッチのまま、デフォルト拒否の
Cosmonicサンドボックス内で実行し、実際に細工されたアーカイブをそれに対して発射できるようにします。すべての
攻撃が実行されます。しかし、どれも何もできません。
ステップバイステップ: サンドボックス化されたzip抽出器(ドキュメントのウォークスルー)
持っていないものは実行できない。 サンドボックスは攻撃を認識する必要はありません。何も持たない状態から始まり、 あなたが付与したケーパビリティだけをコードに渡します。ここでは、1つのスクラッチフォルダのみで、ネットワークはありません。 セキュアなエージェントプラットフォームの原則を参照してください。
デモページにはシナリオごとに1つの赤いボタンがあります。それぞれが実際に細工されたアーカイブをサンドボックスにストリーミングします。 何もパッチは当てられていません。
| ボタン | 脆弱性 | 細工されたアーカイブの動作 | サンドボックス内 |
|---|---|---|---|
| バグ1:setuidビット | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | 3つのエントリがsetuid、setgid、スティッキービットを持っています。Unixの抽出器では、展開されたファイルにrootレベルの権限を与えてしまいます。 | 3つのビットすべてがレポートに到達しますが、適用されるものはゼロです。 |
| バグ2:zipスリップ | CWE-22 / CWE-59 · シンボリックリンク経由のzipスリップ | フォルダ外の既知のパスを狙った3つのシンボリックリンクエントリ:/etc/cron.d、/root/.ssh/authorized_keys、/tmp。zip 8.6.0は../名を拒否しますが、Unixではそのextract()がこれらのリンクをチェックなしで植え付けます。 | 3つすべてがターゲットのテキストを保持する通常のファイルとして着地します。リンクは存在しません。 |
| バグ3:zipクローキング | CVE-2026-115905 · zipクローキング · CVSS 10.0 | セントラルディレクトリはスキャナにrelease-notes.txtを見せますが、ローカルヘッダはクレートのストリーミング抽出器にhome/you/.ssh/authorized_keysを書き込むよう指示します。 | クロークされた書き込みは受け入れられますが、使い捨てフォルダである/tmp/unzipの内部に着地します。 |
| すべての攻撃を実行 | 3つすべてを同時に | 上記のすべての攻撃を含む1つのアーカイブ。 | 上記のすべてが、まとめて封じ込められます。 |
他のIDを探している場合:RUSTSEC-2026-0367はGHSA-vv5m-jxxh-4627(CWE-732)、 CVE-2026-115905はGHSA-m665-v7pm-7grj(CWE-436)です。
両方のアドバイザリはzip 8.6.0に影響します。これはここで意図的に使用されているバージョンです。あなた自身のコードでは、
zip 9.0.5にアップグレードしてください。これにより両方が修正されます。
Cosmonic Desktopをインストールします。 macOS、Windows、Linux上でWebAssemblyコンポーネントを
サンドボックス化されたワークロードとして実行し、127.0.0.1:8200でリッスンします。
マニフェストを適用します。deploy/zip-sandbox.workload.yaml
は両方のコンポーネントをghcr上のダイジェストで固定しているため、ビルドするものはありません。最も簡単な方法は、DesktopのMCPサーバに接続されたAI
アシスタントです
(コーディングエージェントを接続する):
「
deploy/zip-sandbox.workload.yamlをCosmonic Desktopに適用して、その後ステータスを表示して。」
または、マニフェストをDesktopの状態ディレクトリ下のworkloads/default/zip-sandbox.yamlにコピーします
(cosmonicd pathsがそれを表示します)。
http://zip-sandbox.localhost:8200/を開き、シナリオごとに1つずつ赤いボタンを押すか、 自分のzipをアップロードします。
1つの注意点。 抽出器には
/tmp/unzipボリュームが必要です。Desktopのクイックデプロイ経路 (cosmonic dev、公開ドラフト、画像リンクの貼り付け)はイメージのみからスペックを構築し、volumesセクションを落としてしまい、抽出器は"sandbox unavailable"と応答します。マニフェストを 書かれているとおりに適用してください。
各シナリオには API モードとダウンロード可能なアーカイブがあり、生のバイト列を検査できます:
| シナリオ | 実行する | アーカイブをダウンロードする |
|---|---|---|
| Bug 1: setuid ビット | /run?mode=suid (デフォルト) | /suid.zip |
| Bug 2: zip slip | /run?mode=slip | /slip.zip |
| Bug 3: zip クローキング | /run?mode=cloak | /cloak.zip |
| すべての攻撃を実行する | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
mode=all の一連のレポートを含む:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ は、同じ脆弱なクレートを macOS または Linux 上でサンドボックスなしで直接実行する小さな CLI です。これにより、まず攻撃が成功する様子を確認できます。Rust ツールチェーンが必要です。
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
バグ1はVULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extractionで終わり、抽出されたファイル上のls -lは-rwsr-xr-xを示します。バグ3では、スキャナがrelease-notes.txtを認識する一方、ストリーミング抽出器はconfig/app.confを書き込みます。同じコード、同じ種類のアーカイブであり、唯一の違いはコードに渡されたものです。
1つのワークロード、2つのWebAssemblyコンポーネント。それぞれが独自のサンドボックスと独自の付与権限を持ちます。webは、ホスト内のライブなstream<u8>を介して、アップロードされたアーカイブをextractorへストリーミングします。ブラウザが通信するのはwebだけです。
| コンポーネント | ファイルシステム | ネットワーク | HTTP | 役割 |
|---|---|---|---|---|
web | なし | 外部通信なし | wasi:http/handlerを提供 | UIとアップロード。アーカイブを保存することはない |
extractor | /tmp/unzipのみ(一時的) | 外部通信なし | なし。リンク経由でのみ到達可能 | 脆弱なクレートを含む解凍処理 |
これらの付与権限が緩和策のすべてです。
wasm32-wasip2向けにコンパイルされており、これはUnixターゲットではないため、クレートの#[cfg(unix)]権限コードはコンパイル時に除外されます。ビットは届き、レポートにも表示されますが、適用できるものは何もありません。/tmp/unzipだけです。allowedHosts: []を同梱しています。細工されたアーカイブは非兵器化されています。その内容は無害なテキストです。敵対的なのは権限ビットとエントリ名だけであり、実際の権限昇格は一切実行されません。
同じマニフェストは、Cosmonic Controlを使用してKubernetes上でも変更なしで動作し、アドミッションポリシーでこれらの付与権限を強制できます。クラスタのセキュリティ保護を参照してください。
クイックスタートはghcrからビルド済みイメージを取得します(ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/webと.../extractor)。再ビルドするには:
cd cosmonic-app/web       && cargo build --target wasm32-wasip2 --release
cd ../extractor           && cargo build --target wasm32-wasip2 --release
# publish (bump the tag, then update the digest in deploy/zip-sandbox.workload.yaml)
wash oci push ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/web:<tag> \
  cosmonic-app/web/target/wasm32-wasip2/release/zip_sandbox_web.wasm
Cosmonic Desktop の Preflight チェックでは、rustc、wasm32-wasip2 ターゲット、および wash が自動的にインストールされます。
.
├── deploy/zip-sandbox.workload.yaml   one workload, two components (ghcr images, pinned by digest)
├── cosmonic-app/
│   ├── wit/                           cosmonic:zip-demo/extraction, the stream link
│   ├── web/                           UI component: crafts and streams the archives
│   └── extractor/                     unzip component: the vulnerable crate, one folder, no network
├── native-demo/                       CLI that runs the same bugs with no sandbox (macOS, Linux)
└── docs/images/                       hero image
エージェントサンドボックスの選択 · デフォルトで拒否 · 最小権限 · 環境権限よりもケイパビリティ
ご質問、またはこれが破綻するケースをお持ちですか?wasmCloud Slack でお問い合わせください。