
 completetech-security/tinypool-options-rce-check
CVE-2026-104849 向けのオフライン Tinypool 証拠チェッカー。ワーカープールのパッケージおよびオプションの証拠を確認します。スタンドアロンの Python 製で、JSON/CSV/HTML レポートに対応し、エクスプロイトペイロードは含みません。





CVE-2026-104849 — Tinypool worker-options プロトタイプ汚染ガジェット(別名 GHSA-85c8-ppgw-ccpr)向けのオフライン証拠チェッカーです。
運用者が報告した tinypool のバージョンを、レビュー済みのアドバイザリルールと照合し、CSV、JSON、または HTML レポートを出力します。これはバージョン証拠のトリアージのみを目的としています。Web サイトへの通信、アプリケーションコードのインポート、パッケージマネージャーの実行、エクスプロイトペイロードの実行は一切行わず、悪用可能性は常に not_tested として報告されます。
このリポジトリは CVE-2026-104849 のみを対象としています。チェッカーは、デプロイ済みシステムのスキャン、パッケージインベントリの取得、ソースコードの分析、悪用可能性のテストを行いません。ユーザーが提供するバージョンと任意の観測情報を読み取り、レビュー済みルールの下でそれらの主張が何を意味するかを報告します。
公開 URL からは、インストール済みパッケージのインベントリを提供できません。デプロイされた各パッケージインスタンスの正確なバージョンと来歴を取得してください。宣言やローカルワークステーションのバージョンはデプロイの証拠にはなりません。評価を許可されているインベントリに対してのみ使用してください。
tinypool_options_rce_check.py は単体でコピーして実行できます。実行時にコンパニオンリポジトリは不要です。.github/workflows/tests.yml)は、Ubuntu と Windows 上の Python 3.10 および 3.14 で、ローカル専用テストと --help を実行します。# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json は合成エントリです(2.1.2、ラベル example-package-instance、すべての観測値は null)。--output を指定しない場合、レポートは stdout に出力されます。
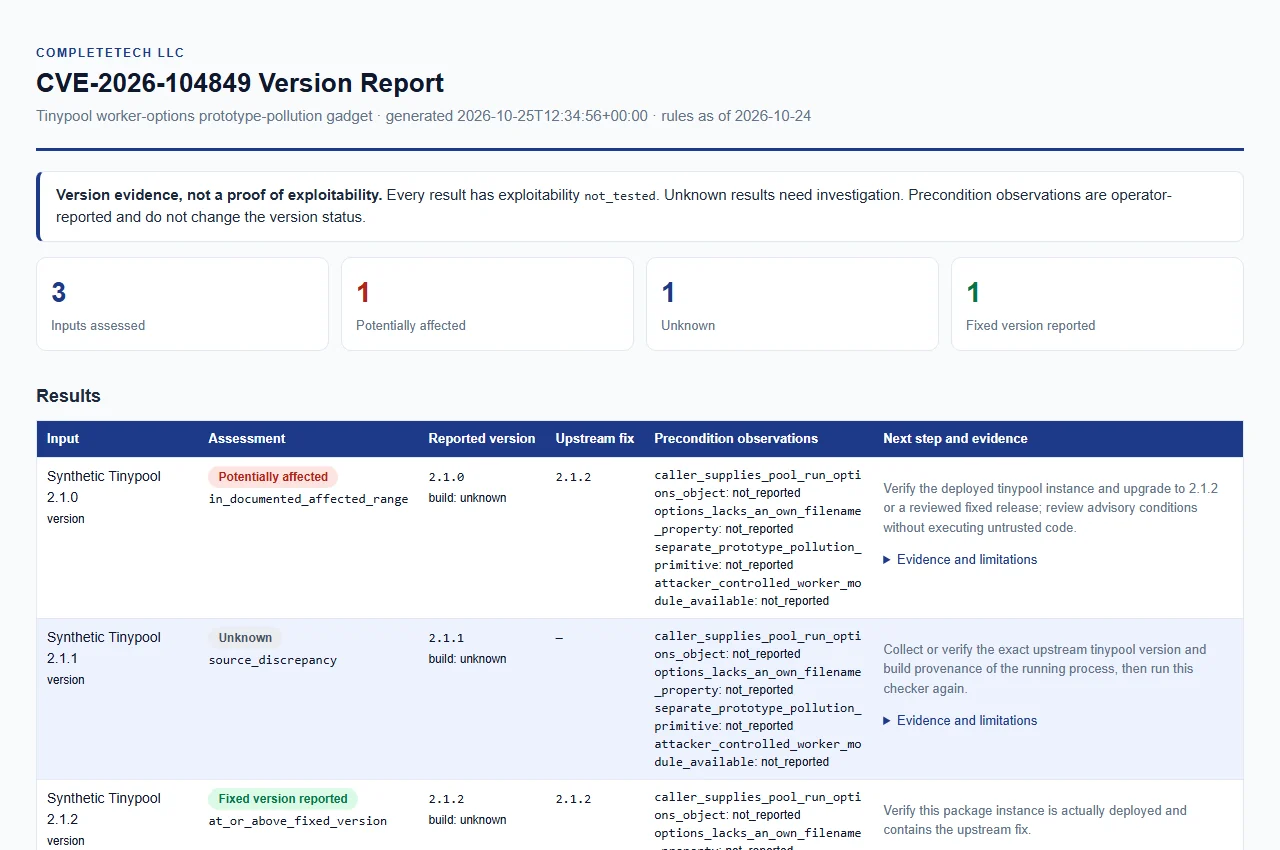
合成サンプルレポートを開く。データはサンプルのみです。これは実際の評価ではありません。
一次アドバイザリとレビュー済みデータベースは 2026-10-24 に取得されました(すべてのレポートの rules_as_of)。
| 報告されたバージョンの例 | 結果 |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 から 2.1.0 まで(両端を含む)。2.1.x、2.1.2 で修正済み。将来のラインについては、パッチ適用の主張を外挿するのではなく、不明のままとする。2.1.1。メンテナの範囲(<=2.1.0)と GitHub Reviewed の範囲(<2.1.2)がここで一致しないため、unknown として報告され、クリーンとして扱われることは決してない。メンテナによる証拠を入手すること。pool.run(task) 単体は、文書化されたトリガーではない。比較されるのは、プレーンで安定した MAJOR.MINOR.PATCH 形式のバージョンのみです。先頭の単一の v と前後の ASCII 空白は許容されます。
| ステータス | 意味 |
|---|---|
potentially_affected | 報告されたバージョンが、文書化された影響範囲内にある。これは悪用可能性の確認ではない。前提条件と悪用可能性は立証されていない。 |
fixed_version_reported | 報告されたバージョンが、レビュー済みの 2.1.x ライン内の修正版以上である。これはバージョンの主張のみを表し、インストール済みのパッチや安全性を証明するものでは決してない。 |
unknown | 分類するには証拠が不十分である。これはクリーンな結果でも、検出事項でもない。 |
すべての結果は exploitability: not_tested を保持します。evidence_type は operator_reported_version であり、evidence_confidence は unknown の場合は insufficient、それ以外の場合は low です。
各結果には、より具体的な version_status も付与されます。
version_status | ステータス | 原因 |
|---|---|---|
in_documented_affected_range | potentially_affected | バージョンが 0.0.0–2.1.0 の範囲内にある。 |
at_or_above_fixed_version | fixed_version_reported | バージョンが 2.1.x 内の 2.1.2 以降である。 |
source_discrepancy | unknown | バージョンが 2.1.1 であり、情報源の見解が分かれている。 |
outside_reviewed_range | unknown | バージョンが影響範囲およびレビュー済み修正ラインの外にある。安全性や他の脆弱性に関する結論は下されない。 |
vendor_build_unverified | unknown | build_source がカスタムビルドまたはベンダービルドであり、独立したパッチの証拠が必要である。 |
qualified_version_unverified | unknown | プレリリース、nightly/rc、またはサフィックス付きのバージョンはベンダーによる検証が必要である。 |
unrecognized_or_partial_version | unknown | バージョン文字列が不正または不完全である。 |
version_not_disclosed | unknown | バージョンが報告されていない。メタデータの欠落は、ランタイムが影響を受けていないことを立証しない。 |
運用上の失敗(不正な引数、読み取り不能または無効な入力、出力エラー)は評価結果ではありません。ステータス 2 で終了し、unknown やクリーンとして報告されることは決してありません。
アドバイザリは、このガジェットが問題となるために成立していなければならない条件を記述しています。それらについて独自の観測を記録できます。
| 任意の運用者による観測 | 意味 |
|---|---|
caller_supplies_pool_run_options_object | 呼び出し元が pool.run のオプションオブジェクトを提供する |
options_lacks_an_own_filename_property | オプションに独自の filename プロパティがない |
separate_prototype_pollution_primitive | 別個のプロトタイプ汚染プリミティブ |
attacker_controlled_worker_module_available | 攻撃者が制御するワーカーモジュールが利用可能 |
各観測値は true、false、または未設定(null または空欄)です。レポートでは reported_true、reported_false、not_reported として表示されます。これらは検証されておらず、パッケージバージョンの結果を変更することはありません。ソース検索、テイント解析、到達可能性テスト、実行時評価は行われません。観測値の欠如は緩和策を立証するものではありません。
--version、--inventory、--csv-list のうち少なくとも1つを指定してください。これらは1回の実行で組み合わせたり繰り返したりできます。
コマンドライン。 --version(エイリアス --package-version)は繰り返し指定できます。各値は個別のインスタンスであり、単一インスタンスに対する証拠の突き合わせではありません。--build-source と観測フラグ(アンダースコアをハイフンに変換したキー。例: --separate-prototype-pollution-primitive true)は、すべての --version 入力に適用されます。
JSON インベントリ。 1つのオブジェクトまたはオブジェクトの配列:
| フィールド | 必須 | 備考 |
|---|---|---|
schema_version | はい | 整数 1。 |
package_version | はい | 文字列。 |
package | いいえ | 存在する場合は "tinypool" でなければなりません。 |
label | いいえ | 表示名。デフォルトは <file stem>:<position>。 |
build_source | いいえ | ビルドの来歴。 |
| 観測キー | いいえ | true、false または null。 |
CSV リスト。 ヘッダー行が必須で、package_version を含まなければなりません。オプションの列は label、build_source、および観測キー(true、false または空欄)です。schema_version と package は CSV の列ではありません。
ビルドの来歴。 build_source の値 unknown(デフォルト)、空欄、upstream、official、official_upstream はアップストリームビルドとして比較されます。その他の値(ベンダー名など)は vendor_build_unverified と unknown を返します。ベンダーやカスタムビルドは修正をバックポートしたり、アップストリームと異なったりする可能性があるためです。
拒否される入力。 不明なキーや重複キー、誤った型、非有限数、不正な JSON は拒否されます。重複列や未記載の列を含む CSV、ヘッダーとフィールド数が異なる行、引用符で囲まれていないセル内の引用符、閉じ引用符の後のテキスト、終端されていない引用符、NUL 文字も同様に拒否されます。
制限。 通常の UTF-8 ファイルのみ受け付けます。制限: ファイルあたり 4 MiB、実行あたり 100 ファイル、実行あたり 10,000 エントリ(--version 値を含む)、テキストフィールドあたり 512 文字。安定したコピーから作業してください。これらのチェックはファイルシステムサンドボックスではありません。






